Hard-Coded Password Found in Lenovo File-Sharing App

นักวิจัยด้านความปลอดภัยจาก Core Security’s CoreLabs พบช่องโหว่หลายช่องโหว่บนแอพพลิเคชั่น Lenovo SHAREit ของ Android และ Windows ที่ใช้สำหรับส่งไฟล์ รูป เพลงและแอพระหว่างเครื่องโดยไม่ต้องต่อเน็ต หนึ่งในนั้นคือมีช่องโหว่ที่มีการฝังรหัสผ่าน 12345678 ไว้ในแอพพลิเคชั่นดังกล่าว

ซึ่งสามารถใช้รหัสผ่าน 12345678 เข้าใช้ Wi-Fi ส่งผลให้สามารถดูไฟล์ต่างๆ แต่ไม่สามารถดาวน์โหลดได้ โดยจะทำงานผ่าน HTTP Request ไปยังเครื่องที่เปิดโปรแกรม SHAREit อยู่นั้นเอง อีกทั้งการถ่ายโอนไฟล์ที่ทำงานผ่าน HTTP ไม่มีการเข้ารหัสนั้นส่งผลให้อาจถูกดักข้อมูลระหว่าง Network หรือการทำ Man in the middle ได้อีกด้วย

ช่องโหว่นั้นมีผลกระทบกับ SHAREit เวอร์ชั่น 3.0.18_ww บน Android และ SHAREit เวอร์ชั่น 2.5.1.1 บน Windows อย่างไรก็ตามทาง Lenovo ได้ออกแพทช์อัพเดทมาเพื่อแก้ไขปัญหาดังกล่าวนี้แล้ว

ที่มา : threatpost
Bug in Gmail app for Android Allows anyone to Send Spoofed Emails

Yan Zhu นักวิจัยด้านความปลอดภัยพบช่องโหว่ของแอพพลิเคชั่น Gmail บน Android ที่สามารถปลอมอีเมลของผู้ส่งได้ หรือเรียกเทคนิคนี้ว่า E-mail Spoofing
อาจส่งผลกระทบในการถูก Phishing จากผู้ที่ไม่หวังดีได้ อย่างไรก็ตาม Yan Zhu ได้พบช่องโหว่ที่สามารถเปลี่ยน display name อาจส่งผลทำให้ผู้รับอีเมลไม่สามารถรู้ได้ว่า ผู้ส่งใช่คนที่ส่งอีเมลมาจริงหรือไม่
Yan Zhu ได้สาธิตการส่งอีเมลโดยเปลี่ยน display name เป็น yan และปลอมอีเมลผู้ส่งเป็น security@google.

Kemoge mobile malware allows root access to Android devices

FireEye ได้ตรวจพบ Mobile Malicious Adware ตระกูลใหม่ที่สามารถควบคุมเครื่อง Android ที่ติดเชื้อนี้ได้อย่างสมบูรณ์ และคาดว่าจะมีต้นตอมาจากจีน โดยทาง FireEye ได้ตั้งชื่อ Malicious Adware ตัวนี้ว่า “Kemoge” ตาม Domain Name ของ Command and Control (C&C) Server ว่า aps.

Hacking Team RCSAndroid Spying Tool Listens to Calls; Roots Devices to Get In

Trend Micro รายงานการทำงานของ RCSAndroid ซอฟต์แวร์ดักฟังแบบเจาะลึกจาก Hacking Team ที่หลุดออกมาพร้อมเอกสารที่แสดงให้เห็นว่ากระบวนการเจาะระบบสำหรับแอนดรอยด์แบ่งออกเป็นสี่ส่วน ได้แก่ การเจาะระบบ, ซอฟต์แวร์ระดับล่างที่เป็น native code, ซอฟต์แวร์ระดับสูงของจาวา, และเซิร์ฟเวอร์ควบคุมสั่งการ

กระบวนการเจาะระบบเข้าไปยังเครื่องของเหยื่อ วิธีแรกคือ การส่ง URL ที่ผู้ไม่หวังดีสร้างขึ้นมา ไปยังเป้าหมายผ่านทาง SMS หรืออีเมล ซึ่ง URL เหล่านี้เมื่อถูกส่งไปยังเครื่องของเหยื่อแล้ว เครื่องจะถูกเจาะเพื่อเข้าไปดาวน์โหลดแอพพลิเคชั่นหลักเข้ามาติดตั้ง

วิธีที่สอง คือ การเจาะระบบด้วยการหลอกให้เหยื่อติดตั้งแอพพลิเคชั่น ANDROIDOS_HTBENEWS.A ซึ่งได้รับการออกแบบมาเพื่อหลีกเลี่ยง Google Play เมื่อเจาะสำเร็จแล้วก็จะดาวน์โหลดมัลแวร์มาติดตั้ง ซึ่งมัลแวร์นั้นถูกสร้างขึ้นมาจาก RCS Console เป็นไฟล์ APK

ข้อมูลล่าสุดของ RCSAndroid ระบุว่า ช่องโหว่ดังกล่าวสามารถส่งผลกระทบถึง Android 4.4.4 โดยทาง Hacking Team กำลังพัฒนาเวอร์ชั่นใหม่เพื่อรองรับ Android 5.0 ขึ้นไป

ที่มา : TRENDMICRO

Android flaw lets attackers into your phone through MMS videos

นักวิจัยของ Zimperium ประกาศข่าวเรื่องการค้นพบช่องโหว่ชื่อว่า “Stagefright” ซึ่งเป็นช่องโหว่ในระบบปฏิบัติการ Android ที่ผู้ไม่หวังดีสามารถเจาะเข้าตัวเครื่องได้ผ่านทาง Message ด้วยการส่ง MMS ซ่อนมัลแวร์มาหลอกผู้ใช้
มัลแวร์ชนิดนี้ จะถูกส่งมาในรูปแบบของ MMS ซึ่งถ้าหากผู้ใช้ตั้งค่าการเปิดอ่านข้อความ ผ่านทางแอพฯ Message ที่มากับตัวเครื่อง จะยังไม่ทำอันตรายใดๆ กับตัวเครื่องถ้าหากยังไม่เปิดอ่าน แต่ถ้าหากผู้ใช้เลือกเปิดอ่านข้อความผ่านทางแอพฯ Hangouts มัลแวร์นี้จะเข้าเจาะระบบในเครื่องทันที แม้ว่าจะไม่ได้อ่านข้อความ MMS นั้นก็ตาม
Google เองรู้ตัวเกี่ยวกับช่องโหว่อันนี้แล้ว แต่การที่จะอุดช่องโหว่นี้ได้ ก็ต้องรอให้ผู้ผลิตสมาร์ทโฟน Android เป็นผู้ปล่อยอัพเดตเฟิร์มแวร์กันเอง โดยจนถึงขณะนี้ Zimperium ยืนยันว่ามีเพียงแค่ Nexus 6 และ Blackphone เท่านั้นที่มีการปิดช่องโหว่นี้เรียบร้อยแล้ว และได้แต่หวังว่าค่ายมือถือ Android แต่ละรายจะรีบปล่อยเฟิร์มแวร์ให้อัพเดตปิดช่องโหว่นี้โดยเร็วที่สุด

ที่มา : engadget

ไมโครซอฟท์ออกแพตช์แก้ช่องโหว่ FREAK, ออกแพตช์ซ่อมช่องโหว่ Stuxnet

จากข่าวที่พบช่องโหว่ที่มีชื่อว่า “FREAK” (CVE-2015-0204) หรือ Factoring Attack on RSA-EXPORT Keys การทำงานของช่องโหว่นี้อนุญาตให้ผู้ไม่ประสงค์ดีบังคับใช้กระบวนการเข้ารหัสที่ล้าสมัย เช่น 512-bit export RSA key ที่ในอดีตจำเป็นต้องใช้ซุปเปอร์คอมพิวเตอร์ในการถอดรหัส แต่ปัจจุบันสามารถถอดรหัสได้เพียงใช้เงิน 100 ดอลลาร์กับเวลา 7 ชั่วโมงต่อเว็บ ผู้ใช้จึงมีความเสี่ยงถูกโจมตีแบบ man-in-the-middle

Return of the Android SMS virus – self-spreading "Selfmite" worm comes back for more

บริษัทความปลอดภัยหลายแห่งออกมาเตือนว่า พบไวรัสบน Android ที่ติดแล้วจะส่งลิงค์ดาวน์โหลดไวรัสทาง SMS ไปยังเพื่อนๆ ของเรา ไวรัสตัวนี้เคยระบาดเมื่อเดือนมิถุนายนที่ผ่านมา และกลับมาระบาดอีกครั้งช่วงนี้

New spyware targets Hong Kong protesters’ phones

Lacoon Mobile Security บริษัทวิจัยด้านความปลอดภัยสำหรับอุปกรณ์พกพาจากอิสราเอล ระบุว่าตรวจพบมัลแวร์ตัวใหม่ที่มีชื่อว่า “Xsser” ซึ่งสามารถติดได้จากเครื่องที่ใช้ Android และ iOS และเชื่อว่าเป้าหมายของการโจมตีของมัลแวร์ตัวนี้ คือผู้ชุมนุมประท้วงที่เขตปกครองพิเศษฮ่องกง ซึ่งกำลังดำเนินไปอยู่ในขณะนี้

Security flaw affects nearly every Android phone with a Qualcomm Snapdragon chip, researcher warns

นักวิจัยด้านความปลอดภัย Dan Rosenberg เปิดเผยข้อมูลที่ได้ประชุมกันใน Black Hat ว่าได้ตรวจพบช่องโหว่ในระบบประมวนผล CPU ของ Qualcomm Snapdragon ที่มีอยู่ในระบบปฏิบัติการ Android ที่สามารถนำมาปล็ดล็อค bootloader ได้อย่างถาวร

Alleged Author of Android "Heart App" virus arrested

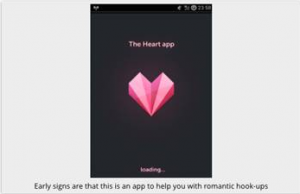
นักวิจัยด้านความปลอดภัยจาก Sophos Labs พบไวรัสบน Android ที่ใช้ชื่อว่า “Heart App” ไวรัสดังกล่าวจะทำการแพร่กระจายโดยการส่ง SMS ที่มีลิงค์ดาวน์โหลดไปยังรายชื่อในเครื่องของเหยือจำนวน 99 รายชื่อ
หลังจากส่ง SMS แล้วมัลแวร์จะให้เหยื่อทำการลงทะเบียนโดยการกรอกรายละเอียดส่วนตัวรวมไปถึงหมายเลขบัตรประชาชน เมื่อเหยื่อคลิ๊กปุ่มตกลงข้อมูลดังกล่าวจะถูกส่งเป็น SMS ไปยังหมายเลขของผู้โจมตี