
Synology เตือนภัยการโจมตีจากมัลแวร์เรียกค่าไถ่ C3RB3R พุ่งเป้าไปที่อุปกรณ์ NAS
Synology ผู้ผลิตอุปกรณ์จัดเก็บข้อมูลบนเครือข่าย (NAS) ของไต้หวัน เตือนลูกค้าให้อัปเดตอุปกรณ์โดยด่วน เนื่องจากมีการโจมตี Ransomware ที่ชื่อว่า C3RB3R เพิ่มสูงขึ้น ทางบริษัทแนะนำให้ผู้ใช้เปิดใช้งานการอัปเดตอัตโนมัติ และอัปเกรดซอฟต์แวร์ DiskStation Manager (DSM) ที่ทำงานบนอุปกรณ์ NAS ให้เป็นเวอร์ชันล่าสุดเพื่อปกป้องข้อมูล
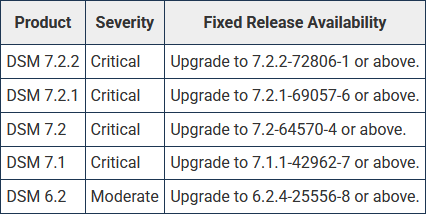
Synology ตรวจพบผู้โจมตีใช้ประโยชน์จากช่องโหว่ที่เคยออกแพตช์แก้ไขไปแล้วเมื่อเดือนธันวาคม 2024 เพื่อโจมตีอุปกรณ์ที่ยังรัน DSM เวอร์ชันเก่าอยู่ การโจมตีมีเป้าหมายเพื่อเข้ารหัสข้อมูล ทาง Synology แนะนำให้ผู้ใช้ทุกคนที่ใช้งานเวอร์ชันที่มีช่องโหว่ ทำการอัปเดต DSM โดยทันทีเพื่อปกป้องระบบ นอกจากนี้ ยังแนะนำให้เปิดการอัปเดตอัตโนมัติเพื่อให้ DSM เป็นเวอร์ชันล่าสุดอยู่เสมอ
แม้ว่า Synology ยังไม่ได้เปิดเผยว่าช่องโหว่ใดที่กำลังถูกนำมาใช้ในการโจมตีครั้งนี้ แต่ทางบริษัทได้เชื่อมโยงไปยังประกาศเตือนด้านความปลอดภัยเมื่อเดือนพฤศจิกายน 2024 ซึ่งมีข้อมูลเกี่ยวกับแพตช์ที่ปล่อยออกมาเพื่อแก้ไขช่องโหว่ที่เปิดโอกาสให้ผู้โจมตีสามารถรันโค้ดได้ (CVE-2024-10441), อ่านไฟล์ (CVE-2024-50629) และเขียนไฟล์ (CVE-2024-10445) บนอุปกรณ์ที่ยังไม่ได้อัปเดตแพตช์
ผู้ใช้งาน Synology ได้รับคำแนะนำให้บล็อกการเข้าถึง หน้าเว็บการจัดการ (Management Web Interface) จากอินเทอร์เน็ตทันที และอัปเดตซอฟต์แวร์ DSM เพื่อป้องกันการแฮ็กและเข้ารหัสอุปกรณ์จากผู้โจมตี
Synology แทบจะไม่เคยออกประกาศเตือนด้านความปลอดภัยเกี่ยวกับการโจมตีอุปกรณ์ของลูกค้าเลย โดยการแจ้งเตือนครั้งล่าสุดเกิดขึ้นเมื่อเดือนสิงหาคม 2019 หลังจากการโจมตีแบบ Brute-force ในวงกว้าง ซึ่งนำไปสู่การติดมัลแวร์เรียกค่าไถ่ eCh0raix
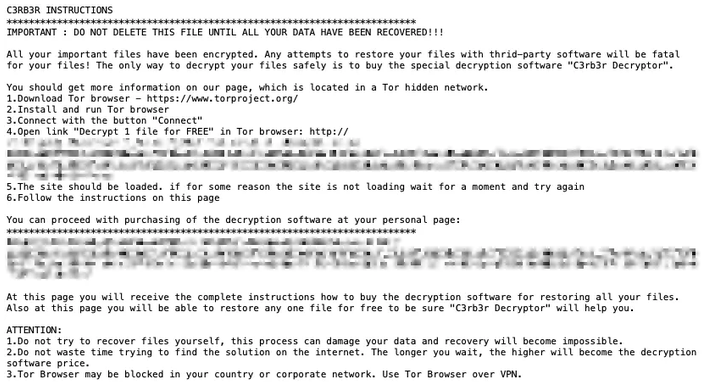
ประกาศเตือนเมื่อสัปดาห์ที่แล้ว มีขึ้นหลังจากมีรายงานจำนวนมากจากลูกค้า Synology ที่ถูกเข้ารหัสข้อมูล และถูกบังคับให้ซื้อเครื่องมือ "C3rb3r Decryptor" จาก Dark web ในราคาหลายพันดอลลาร์ รายงานปรากฏขึ้นเมื่อสองสัปดาห์ก่อน โดยผู้ใช้ที่ได้รับผลกระทบระบุว่ามัลแวร์เรียกค่าไถ่ได้ทิ้งข้อความเรียกค่าไถ่เอาไว้ในไฟล์ชื่อ read-me3.txt และเพิ่มนามสกุลไฟล์เป็น .L0CK3D ลงในไฟล์ที่ถูกเข้ารหัส โดยในข้อความขู่ว่าห้ามใช้ซอฟต์แวร์กู้คืนข้อมูลอื่นเด็ดขาด และเปิดโอกาสให้ทดลองถอดรหัสไฟล์ฟรี 1 ไฟล์เพื่อพิสูจน์ว่าเครื่องมือของแฮกเกอร์ใช้งานได้จริง
มัลแวร์เรียกค่าไถ่ Cerber (หรือที่รู้จักในชื่อ C3RB3R และ CerberImposter) ซึ่งปัจจุบันถูกนำไปใช้ในการโจมตีอุปกรณ์ Synology NAS ได้นำชื่อมาจาก Ransomware-as-a-Service (RaaS) ที่โด่งดังซึ่งใช้ชื่อเดียวกันที่ปรากฏขึ้นในปี 2016 ก่อนที่จะหายไปในช่วงปลายปี 2019 ขบวนการมัลแวร์เรียกค่าไถ่ Cerber ตัวเก่า คิดเป็นสัดส่วนมากกว่า 80% ของการโจมตีด้วยมัลแวร์เรียกค่าไถ่ทั้งหมด และหนึ่งในสี่ของการติดมัลแวร์เรียกค่าไถ่ในอุปกรณ์ปลายทางระดับองค์กรทั้งหมด
เริ่มตั้งแต่เดือนธันวาคม 2021 ที่ตรวจพบเป็นครั้งแรก C3RB3R ยังถูกนำไปใช้งานบนเซิร์ฟเวอร์ Atlassian Confluence และ GitLab โดยเป็นส่วนหนึ่งของการโจมตีหลายครั้งที่ใช้ประโยชน์จากช่องโหว่ RCE (CVE-2021-26084 และ CVE-2021-22205) และการ authentication bypass (CVE-2023-22518)
Shadowserver ซึ่งเป็นองค์กรเฝ้าระวังภัยคุกคามทางอินเทอร์เน็ต ปัจจุบันติดตามอุปกรณ์ Synology NAS ที่เชื่อมต่อกับอินเทอร์เน็ตกว่า 380,000 เครื่อง แต่ไม่ได้ให้ข้อมูลว่ามีกี่เครื่องที่ไม่ได้รับผลกระทบจากการโจมตีในครั้งนี้
ที่มา : Bleepingcomputer
You must be logged in to post a comment.