
แฮกเกอร์กำลังใช้โฆษณาที่เป็นอันตรายบน Instagram เพื่อแพร่กระจาย Spyware เข้าสู่อุปกรณ์ iPhone ที่มีช่องโหว่ ในขณะที่ผู้ใช้งานกำลังเลื่อนดูฟีด
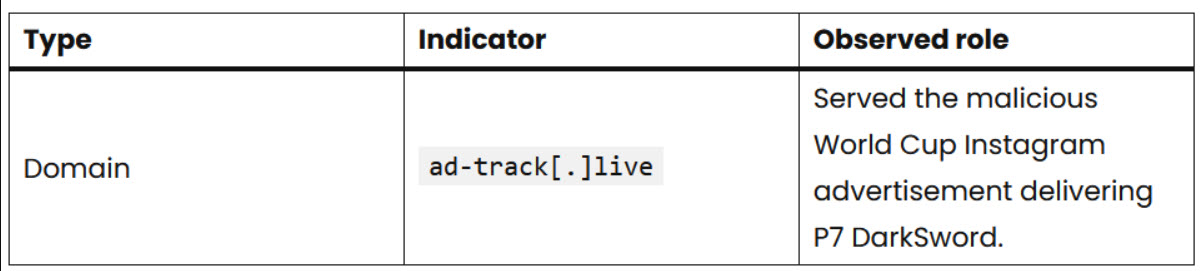
การโจมตีที่มีการบันทึกหลักฐานไว้นี้ ใช้โฆษณาเกี่ยวกับการแข่งขันฟุตบอลโลกในการส่งสปายแวร์ DarkSword เวอร์ชัน P7 เพื่อขโมยข้อมูลสำคัญ โดยที่เหยื่อไม่ต้องกดดูโฆษณา ดาวน์โหลดไฟล์ หรือติดตั้งแอปพลิเคชันใด ๆ เลย
ข้อค้นพบดังกล่าวชี้ให้เห็นว่า โฆษณาออนไลน์สามารถกลายเป็นช่องทางในการส่ง Malware โจมตีอุปกรณ์มือถือได้อย่างไร ซึ่งจะแตกต่างจากการโจมตีแบบ Phishing เนื่องจากรูปแบบการติด Malware นี้ไม่ต้องอาศัยการหลอกล่อให้เหยื่อกดเปิดลิงก์ที่น่าสงสัย
รายงานก่อนหน้านี้เกี่ยวกับการปล่อย Spyware ผ่านโฆษณาเคยบันทึกแคมเปญลักษณะนี้ในอีกเหตุการณ์หนึ่ง ซึ่งตอกย้ำให้เห็นว่าโครงสร้างพื้นฐานของโฆษณาสามารถช่วยให้ผู้ไม่หวังดีเข้าถึงอุปกรณ์เป้าหมายได้ในระหว่างการใช้งานเว็บตามปกติ
นักวิจัยจากบริษัท iVerify ได้ตรวจพบการติด Spyware DarkSword P7 นี้ ในขณะที่เข้าตรวจสอบอุปกรณ์มือถือของพนักงานในองค์กรลูกค้าแห่งหนึ่ง
แฮกเกอร์ใช้โฆษณาอันตรายบน Instagram
ผลการตรวจสอบร่วมกับทาง Report URI ซึ่งได้รับการเผยแพร่เมื่อวันที่ 21 ตุลาคม 2026 ได้อธิบายถึงกลุ่มอาชญากรทางไซเบอร์ที่อาศัยช่องทางจากโฆษณาและการเชื่อมต่อกับเว็บไซต์ที่ถูกปล่อยทิ้ง ในการแพร่กระจาย DarkSword และ Coruna ซึ่งเป็นชุดเครื่องมือเจาะระบบบน iOS ทั้งสองตัวที่มีความสามารถในการขโมยข้อมูลส่วนตัว
ในกรณีที่เกิดขึ้นบน Instagram นั้น พนักงานคนหนึ่งเพียงแค่กำลังเลื่อนดูฟีดตามปกติขณะที่โฆษณาอันตรายดังกล่าวปรากฏขึ้นมา ซึ่งต่อมาบุคคลรายเดิมนี้ยังต้องเผชิญกับการโจมตีอีกครั้ง หลังจากคลิกลิงก์อันตรายที่ถูกเผยแพร่โดยกลุ่มผู้โจมตีกลุ่มอื่นที่ใช้สปายแวร์ DarkSword อีกรูปแบบหนึ่งที่ต่างออกไป
อย่างไรก็ตาม การแจ้งเตือนที่เกิดขึ้นแบบเกือบจะในทันที ได้ช่วยให้ทีมความปลอดภัยขององค์กรสามารถเปลี่ยน Credentials ได้ทันท่วงที ก่อนที่ข้อมูลการเข้าสู่ระบบที่ถูกขโมยไปนั้นจะถูกนำไปขายหรือใช้โจมตีระบบภายในขององค์กร
นักวิจัยได้อธิบายการโจมตีลักษณะนี้ว่าเป็นรูปแบบการโจมตีแบบ 'Half-click' กล่าวคือ ผู้ใช้งานจำเป็นต้องเข้าชมหน้าเว็บหรือแพลตฟอร์มโซเชียลมีเดีย แต่ไม่จำเป็นต้องมีการโต้ตอบใด ๆ เพิ่มเติมกับเนื้อหาที่เป็นอันตรายนั้นเลย
ข้อแตกต่างตรงจุดนี้มีความสำคัญเป็นอย่างยิ่ง เนื่องจากรายงานดังกล่าวไม่ได้ระบุว่าการโจมตีนี้สามารถเข้าถึงเครื่องโทรศัพท์ที่ไม่ได้ใช้งานหรือไม่มีการเรียกดูข้อมูลใด ๆ ได้ และไม่ได้เป็นการยืนยันว่าเครื่อง iPhone ที่ได้รับการอัปเดตระบบปฏิบัติการเป็นเวอร์ชันล่าสุดนั้นมีความเสี่ยงต่อการโจมตีในลักษณะนี้ด้วย
ทีมผู้ตรวจสอบยังไม่สามารถระบุได้แน่ชัดว่าโฆษณาอันตรายบน Instagram ดังกล่าวสามารถผ่านระบบตรวจสอบของ Meta มาได้อย่างไร โดยมีการตั้งข้อสังเกตและพูดถึงความเป็นไปได้หลายประการ ไม่ว่าจะเป็นการซ่อนเนื้อหาที่เป็นอันตราย , การอาศัยช่องโหว่ผ่านตัวแทนจำหน่ายโฆษณา หรือการที่ผู้ให้บริการภายนอกถูกเจาะระบบเสียเอง
อย่างไรก็ตาม ยังไม่มีข้อสันนิษฐานใดที่ได้รับการยืนยันอย่างเป็นทางการ ทั้งนี้ การตรวจพบการติดมัลแวร์ดังกล่าวเป็นเพียงข้อพิสูจน์ถึงเส้นทางการส่งมัลแวร์ผ่านเครือข่ายโฆษณาเท่านั้น ไม่ใช่หลักฐานที่บ่งชี้ว่ามีช่องโหว่ความปลอดภัยเกิดขึ้นที่ตัวแอปพลิเคชัน Instagram เองแต่อย่างใด
การถูกเจาะระบบที่อยู่เบื้องหลังนั้นขึ้นอยู่กับการที่ซอฟต์แวร์ iOS มีช่องโหว่ ซึ่งการวิเคราะห์โค้ดโจมตีของ Coruna และ DarkSword ในรายงานก่อนหน้านี้ได้อธิบายไว้ว่า การเชื่อมโยงช่องโหว่บนเบราว์เซอร์เข้ากับช่องโหว่ของระบบปฏิบัติการ สามารถช่วยให้ผู้โจมตีทะลุผ่านขอบเขตความปลอดภัยของเบราว์เซอร์ออกไปได้อย่างไร
จากการตรวจสอบพบว่า โค้ดยังไม่สามารถเจาะระบบ iOS เวอร์ชันล่าสุดได้สำเร็จ โดยมุ่งเป้าโจมตีเฉพาะ iOS เวอร์ชันเก่าที่มีช่องโหว่เท่านั้น
DeadTag ขยายช่องทางการแพร่กระจาย Spyware ผ่าน TAG บนเว็บไซต์ที่ถูกลืมทิ้งไว้
ทาง Report URI ยังได้เปิดเผยถึง 'DeadTag' ซึ่งเป็นปฏิบัติการที่กว้านซื้อโดเมนหมดอายุที่เคยถูกใช้สำหรับบริการวิเคราะห์ข้อมูลและโฆษณา โดยพบว่ายังมีเว็บไซต์อีกหลายพันแห่งที่ยังคงดึงสคริปต์จากโดเมนเหล่านั้นผ่าน Tag ที่ถูกปล่อยทิ้งไว้
เมื่อกลุ่มผู้โจมตีเข้าควบคุมโดเมนดังกล่าวได้แล้ว การเชื่อมต่อที่มีอยู่เดิมนั้นจะกลายเป็นช่องทางให้พวกเขาสามารถเปลี่ยนเส้นทางผู้เข้าชมเว็บไซต์ ไปยังปลายทางอื่นได้ โดยไม่จำเป็นต้องเข้าไปเจาะระบบของแต่ละเว็บไซต์โดยตรง
นักวิจัยระบุว่าพบโดเมนที่ถูกนำกลับมาจดทะเบียนใหม่หลายร้อยโดเมน และประเมินว่ามีปริมาณการเข้าชมเว็บไซต์ที่แฝงมัลแวร์ดังกล่าวสูงถึง 135 ล้านครั้งต่อเดือน
อย่างไรก็ตาม ตัวเลขดังกล่าวเป็นเพียงการประเมินความเสี่ยงในการเข้าชมที่อาจเกิดขึ้น ไม่ใช่จำนวนอุปกรณ์ที่ได้รับการยืนยันว่าติดสปายแวร์จริง โดยการใช้งานส่วนใหญ่ที่ถูกเปลี่ยนเส้นทางจะนำไปสู่หน้า Scams ทั่วไป ขณะที่ผู้เข้าชมที่ใช้ iPhone บางรายจะได้รับสปายแวร์ Coruna หรือ DarkSword เข้าสู่เครื่อง
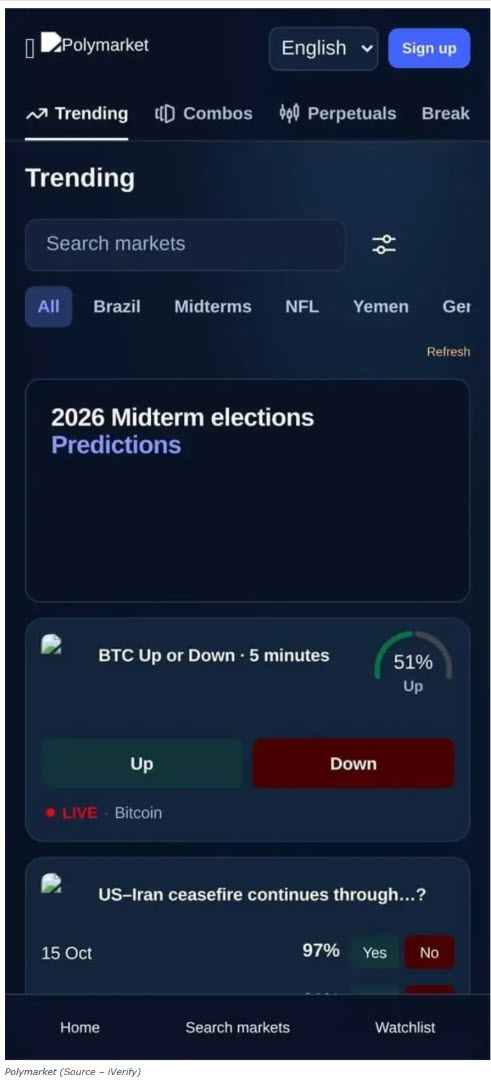
นอกจากนี้ กลุ่มผู้พัฒนาโค้ดโจมตียังได้ฝังตัวโหลด DarkSword ไว้บนร้านค้าออนไลน์ที่ใช้ระบบ PrestaShop อีกหลายร้อยแห่ง โดยซ่อนไว้ในโฟลเดอร์ที่มีชื่อเลียนแบบ Component สำหรับการวิเคราะห์ข้อมูล ซึ่งบางเส้นทางจะนำผู้ใช้ไปยังหน้าเว็บปลอมที่เลียนแบบแพลตฟอร์ม Polymarket
Spyware ที่ถูกตรวจพบนี้มุ่งเป้าไปที่การขโมยรหัสผ่านใน Keychain, ข้อมูลตัวเครื่อง ตลอดจนกระเป๋าเงินคริปโทเคอร์เรนซีต่าง ๆ ซึ่งรวมถึง Binance, Coinbase Wallet, OKX, Bitget, Trust Wallet, Exodus, TronLink และ Bitpie
ความเสียหายที่อาจเกิดขึ้นไม่ได้จำกัดอยู่เพียงแค่สินทรัพย์ดิจิทัลเท่านั้น เนื่องจากชุดเครื่องมือเจาะระบบทั้งสองตัวสามารถรวบรวมข้อความ, รายชื่อผู้ติดต่อ, ข้อมูลตำแหน่งที่ตั้ง และรหัสผ่านต่าง ๆ ได้ทั้งหมด
สำหรับนายจ้างหรือองค์กร โทรศัพท์ส่วนตัวที่ถูกเจาะระบบจึงอาจกลายเป็นแหล่งรั่วไหลของข้อมูลยืนยันตัวตนสำหรับเข้าสู่ระบบขององค์กรได้ แม้ว่าพนักงานรายนั้นจะไม่เคยเปิดไฟล์แนบที่น่าสงสัย หรือไม่เคยกดอนุมัติการติดตั้งโปรแกรมใด ๆ เลยก็ตาม
การโจรกรรมทางการเงินดูเหมือนจะเป็นแรงจูงใจหลักในการก่อเหตุ ทั้งนี้ Comment ในโค้ดที่เป็นภาษาจีนและโครงสร้างพื้นฐานที่เกี่ยวข้องบ่งชี้ว่ากลุ่มผู้ลงมือน่าจะใช้ภาษาจีนเป็นหลัก แต่หลักฐานดังกล่าวยังไม่สามารถยืนยันสัญชาติหรือการมีส่วนรู้เห็นจากหน่วยงานระดับรัฐได้
ขณะนี้ยังไม่สามารถระบุตัวตนของผู้อยู่เบื้องหลังปฏิบัติการ DeadTag ได้อย่างชัดเจน นอกจากนี้ รายงานก่อนหน้านี้เกี่ยวกับแพ็กเกจธีมเว็บไซต์ที่แฝงโค้ดอันตรายยังสะท้อนให้เห็นว่า องค์ประกอบภายนอกที่ทำงานบนฝั่งเบราว์เซอร์สามารถทำให้ผู้ใช้งาน iPhone เสี่ยงต่อการถูก Spyware และการถูกขโมยกระเป๋าเงินคริปโต ผ่านทางเว็บไซต์ที่ดูน่าเชื่อถือได้
ผู้ใช้งานควรติดตั้งการอัปเดตความปลอดภัยของ iOS ทันทีที่พร้อมใช้งาน สำหรับบุคคลที่ตกอยู่ในภาวะความเสี่ยงสูงควรพิจารณาเปิดใช้งานโหมด Lockdown โดยต้องยอมรับข้อจำกัดด้านการใช้งานที่ตามมาด้วย
ในส่วนของเจ้าของเว็บไซต์ ควรลบ Tag จากบริการภายนอก ที่ไม่ได้ใช้งานออก หมั่นตรวจสอบสคริปต์ภายนอก และบังคับใช้นโยบายความปลอดภัยของเนื้อหา (Content Security Policy: CSP)
หลังจากการตรวจสอบ หากสงสัยว่าอุปกรณ์ถูกเจาะระบบแล้ว นักวิจัยแนะนำให้เก็บรักษาบันทึกข้อมูลการทำงานของระบบ (Logs) เอาไว้ก่อนที่จะ restart เครื่อง, เปลี่ยนชุดข้อมูลยืนยันตัวตน (Credentials) ที่มีความเสี่ยงว่าจะรั่วไหล และเปลี่ยนกระเป๋าเงินคริปโทเคอร์เรนซีที่ได้รับผลกระทบไปใช้กระเป๋าใหม่ที่มีชุดคีย์กู้คืนข้อมูลชุดใหม่ทั้งหมด
Indicators of compromise (IoCs):
ที่มา : Cybersecuritynews
You must be logged in to post a comment.