
Google ปล่อยแพตช์อัปเดตความปลอดภัยสำหรับ Chrome เพื่อแก้ไขช่องโหว่รวม 52 รายการ สำหรับระบบปฏิบัติการ Windows และ Mac จะได้รับการปรับเป็นเวอร์ชัน 156.0.8078.73/.74 ในขณะที่ผู้ใช้งานระบบปฏิบัติการ Linux จะได้รับเวอร์ชัน 156.0.8078.73
ไฮไลต์สำคัญอยู่ที่ช่องโหว่ระดับวิกฤต 4 รายการที่กระทบต่อระบบไฟล์และการประมวลผลกราฟิก ได้แก่
- CVE-2026-118306 (Memory Corruption ใน FileSystem) รายงาน 7 ตุลาคม โดย Xinyang Ge จากบริษัท Anthropic ร่วมกับ Claude
- CVE-2026-118331 (Improper Input Validation ใน FileAPI) รายงาน 11 ตุลาคม ด้วยความช่วยเหลือจาก Claude
- CVE-2026-118348 (Improper Input Validation ใน Skia) รายงาน 17 ตุลาคม โดย Xinyang Ge จาก Anthropic
- CVE-2026-118344 (Use-After-Free ใน Layout)
จุดที่น่าสนใจในวงการวิจัยด้านความปลอดภัยคือ ช่องโหว่กลุ่มระบบไฟล์ถูกค้นพบโดยนักวิจัยที่ใช้ AI อย่าง Claude ซึ่งสะท้อนถึงแนวโน้มการนำ AI เข้ามาทำ Vulnerability Hunting เพิ่มขึ้น
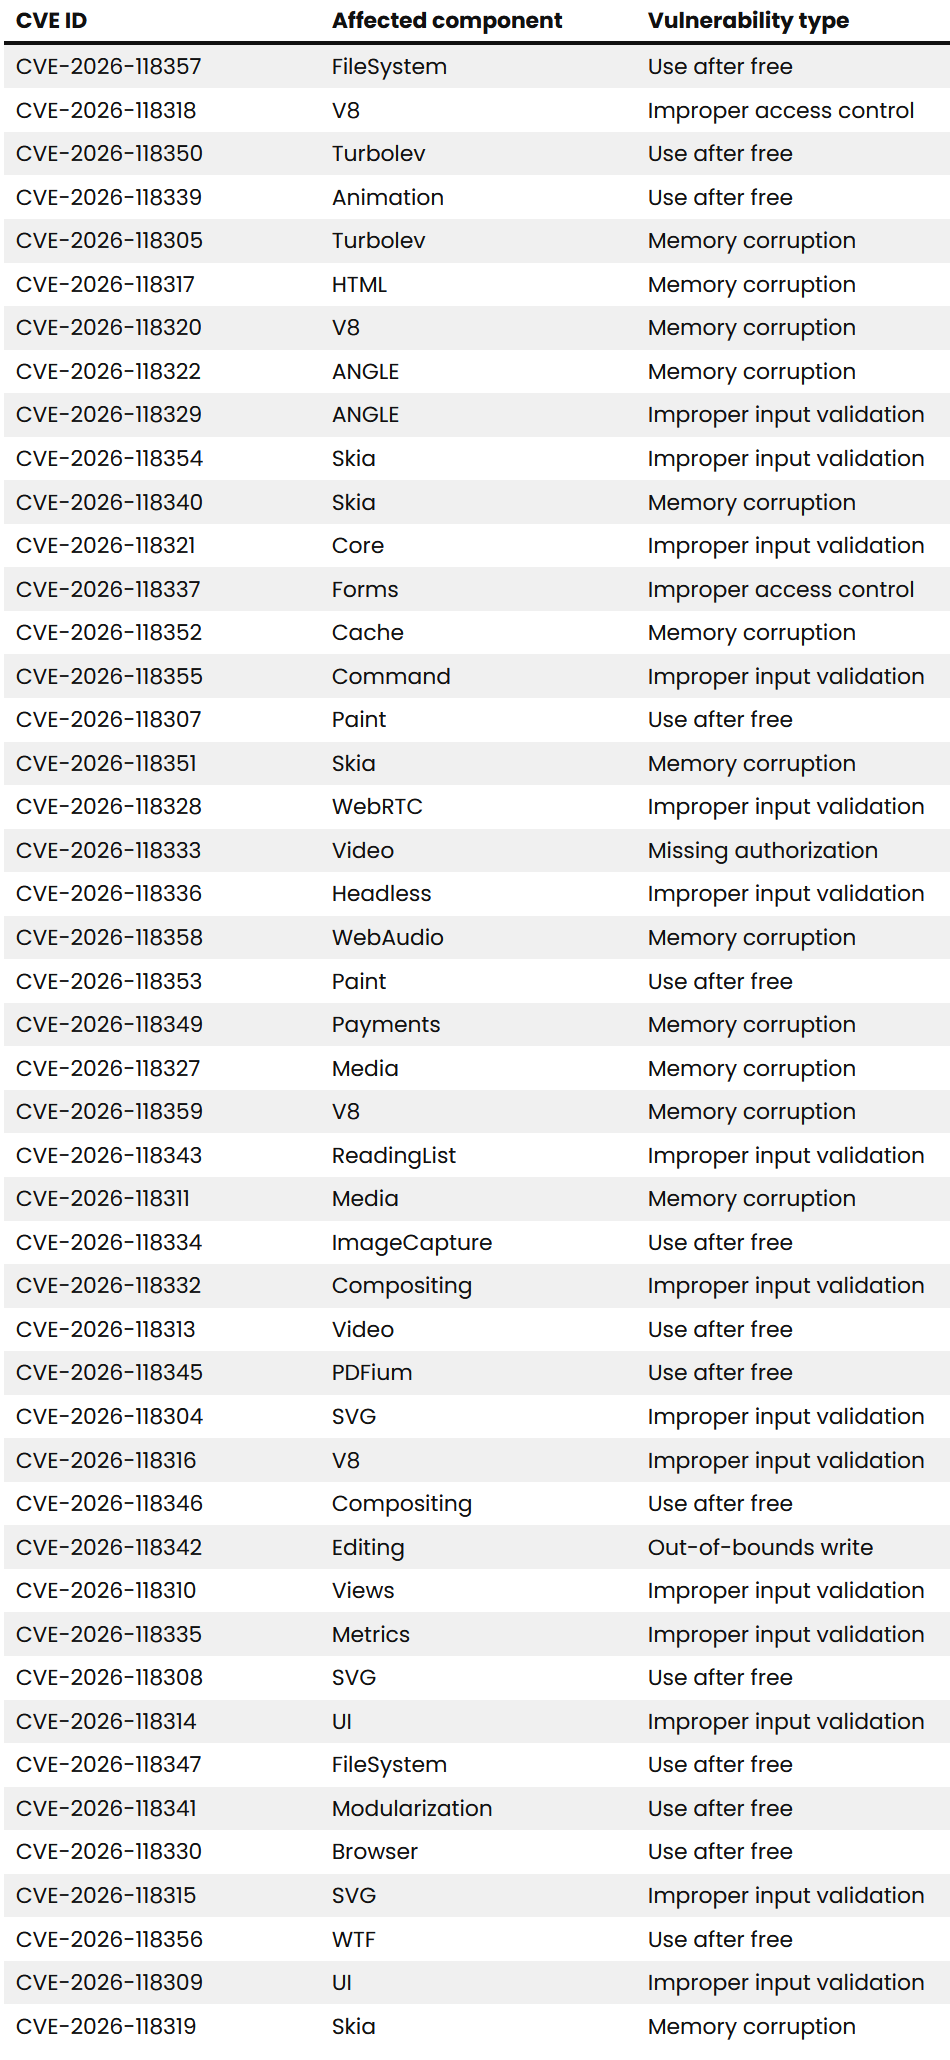
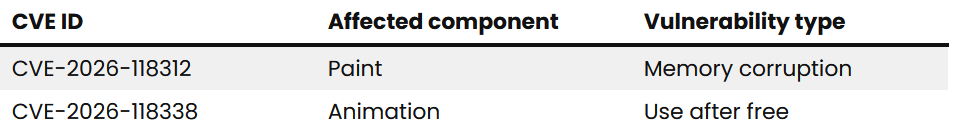
นอกจากช่องโหว่ในระดับวิกฤตแล้ว แพตช์นี้ยังแก้ไขช่องโหว่ระดับความรุนแรงสูง (High-Severity) อีก 46 รายการ และระดับกลางอีก 2 รายการ ครอบคลุมโมดูลหลัก เช่น V8 Engine, Skia, ANGLE, WebRTC, PDFium และ WebAudio รูปแบบความผิดพลาดส่วนใหญ่จัดอยู่ในกลุ่ม Use-After-Free, Memory Corruption ไปจนถึงการควบคุมสิทธิ์ที่หละหลวม (Missing Authorization) แม้ Google จะยังจำกัดการเผยแพร่รายละเอียดเชิงลึกตามแนวทาง Coordinated Disclosure และยังไม่พบการโจมตีจริงในปัจจุบัน (In-the-wild) แต่ข้อบกพร่องด้านการจัดการหน่วยความจำลักษณะนี้ ถือเป็นช่องทางหลักที่ผู้ไม่หวังดีมักนำใช้ในการทำ Exploit Chain เพื่อสั่งรันโค้ดอันตรายจากระยะไกล (Remote Code Execution: RCE)
High-Severity Vulnerabilities :
Medium-Severity Vulnerabilities :
เพื่อความปลอดภัยสูงสุด ผู้ใช้งานควรดำเนินการ Update โดยไปที่คำสั่ง Help แล้วเลือก About Google Chrome จากนั้นให้สั่ง Relaunch ทันทีเมื่อติดตั้งอัปเดตเสร็จสิ้น
สำหรับองค์กร ผู้ดูแลระบบควรเปิดใช้ฟีเจอร์อัปเดตอัตโนมัติ (Automatic Updates) บนระบบ Windows ที่อยู่ภายใต้การจัดการ เพื่อให้เครื่องได้รับแพตช์ความปลอดภัยนี้อย่างทันที ทั้งนี้ Google ระบุว่าจะยังคงจำกัดการเข้าถึงรายละเอียดเชิงลึกของบั๊กบางตัวเอาไว้ก่อน จนกว่าผู้ใช้ส่วนใหญ่จะได้รับการอัปเดตเรียบร้อยแล้ว หรือจนกว่าโปรเจกต์อื่นที่ใช้ไลบรารีร่วมกันจะได้รับการแก้ไขเช่นกัน เพื่อป้องกันการนำข้อมูลไปใช้ในทางที่ผิดตามแนวทาง Coordinated Disclosure
ที่มา : cybersecuritynews
You must be logged in to post a comment.