
บริษัทความปลอดภัยหลายแห่งออกมาเตือนว่า พบไวรัสบน Android ที่ติดแล้วจะส่งลิงค์ดาวน์โหลดไวรัสทาง SMS ไปยังเพื่อนๆ ของเรา ไวรัสตัวนี้เคยระบาดเมื่อเดือนมิถุนายนที่ผ่านมา และกลับมาระบาดอีกครั้งช่วงนี้
Return of the Android SMS virus – self-spreading "Selfmite" worm comes back for more
New spyware targets Hong Kong protesters’ phones
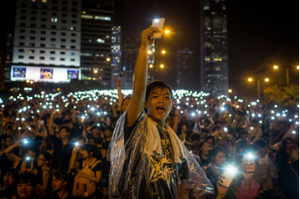
Lacoon Mobile Security บริษัทวิจัยด้านความปลอดภัยสำหรับอุปกรณ์พกพาจากอิสราเอล ระบุว่าตรวจพบมัลแวร์ตัวใหม่ที่มีชื่อว่า “Xsser” ซึ่งสามารถติดได้จากเครื่องที่ใช้ Android และ iOS และเชื่อว่าเป้าหมายของการโจมตีของมัลแวร์ตัวนี้ คือผู้ชุมนุมประท้วงที่เขตปกครองพิเศษฮ่องกง ซึ่งกำลังดำเนินไปอยู่ในขณะนี้
Security flaw affects nearly every Android phone with a Qualcomm Snapdragon chip, researcher warns
นักวิจัยด้านความปลอดภัย Dan Rosenberg เปิดเผยข้อมูลที่ได้ประชุมกันใน Black Hat ว่าได้ตรวจพบช่องโหว่ในระบบประมวนผล CPU ของ Qualcomm Snapdragon ที่มีอยู่ในระบบปฏิบัติการ Android ที่สามารถนำมาปล็ดล็อค bootloader ได้อย่างถาวร
Alleged Author of Android "Heart App" virus arrested
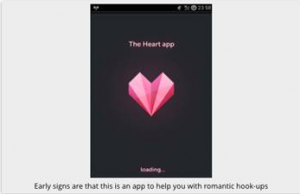
นักวิจัยด้านความปลอดภัยจาก Sophos Labs พบไวรัสบน Android ที่ใช้ชื่อว่า “Heart App” ไวรัสดังกล่าวจะทำการแพร่กระจายโดยการส่ง SMS ที่มีลิงค์ดาวน์โหลดไปยังรายชื่อในเครื่องของเหยือจำนวน 99 รายชื่อ
หลังจากส่ง SMS แล้วมัลแวร์จะให้เหยื่อทำการลงทะเบียนโดยการกรอกรายละเอียดส่วนตัวรวมไปถึงหมายเลขบัตรประชาชน เมื่อเหยื่อคลิ๊กปุ่มตกลงข้อมูลดังกล่าวจะถูกส่งเป็น SMS ไปยังหมายเลขของผู้โจมตี
Security Vulnerability in Android allows any app to make phone calls
นักวิจัยด้านความปลอดภัยจาก CureSec ค้นพบข้อบกพร่องด้านความปลอดภัยบนระบบปฏิบัติการ Android 4.1.1 Jelly bean และเวอร์ชั่น 4.4.2 Kitkat ทีอนุญาตให้โปรแกรมทีเป็นอันตรายสามารถโทรออกโดยไม่ได้รับอนุญาต โดยช่องโหว่ดังกล่าวจะอนุญาตให้แอพพลิเคชั่นที่เป็นอันตรายสามารถโทรออกไปยังหมายเลขราคาแพงๆ และยกเลิกการโทรออกต่างๆ ได้
นอกจากนี้ยังสามารถที่จะส่ง Unstructured Supplementary Service Data (USSD) ซึ่งเป็นรหัสที่ใช้ในการโอนสาย, การบล็อกซิมการ์ดและอื่นๆ
Curesec ยังปล่อยซอร์ตโค้ดและโปรแกรม proof-of-concept เพื่อแสดงให้เห็นว่าช่องโหว่ดังกล่าวมีอยู่จริง
ที่มา : ehackingnews
Security Vulnerability in Android allows any app to make phone calls
นักวิจัยด้านความปลอดภัยจาก CureSec ค้นพบข้อบกพร่องด้านความปลอดภัยบนระบบปฏิบัติการ Android 4.1.1 Jelly bean และเวอร์ชั่น 4.4.2 Kitkat ทีอนุญาตให้โปรแกรมทีเป็นอันตรายสามารถโทรออกโดยไม่ได้รับอนุญาต โดยช่องโหว่ดังกล่าวจะอนุญาตให้แอพพลิเคชั่นที่เป็นอันตรายสามารถโทรออกไปยังหมายเลขราคาแพงๆ และยกเลิกการโทรออกต่างๆ ได้
นอกจากนี้ยังสามารถที่จะส่ง Unstructured Supplementary Service Data (USSD) ซึ่งเป็นรหัสที่ใช้ในการโอนสาย, การบล็อกซิมการ์ดและอื่นๆ
Curesec ยังปล่อยซอร์ตโค้ดและโปรแกรม proof-of-concept เพื่อแสดงให้เห็นว่าช่องโหว่ดังกล่าวมีอยู่จริง
ที่มา : ehackingnews
Serious Android crypto key theft vulnerability affects 86% of devices
ทีมนักวิจัยความปลอดภัยจาก IBM ค้นพบช่องโหว่ของ Android ในส่วนที่เกี่ยวข้องกับการเก็บคีย์ (Android KeyStore service)
Android KeyStore เป็นเซอร์วิสของระบบปฏิบัติการ Android ให้แอพสามารถเก็บข้อมูลสำคัญ (เช่น คีย์ที่ใช้ถอดรหัสข้อมูล) ไว้ในพื้นที่ปลอดภัยของระบบ อย่างไรก็ตาม ทีมวิจัยพบบั๊กในโค้ดของ KeyStore ที่อาจถูกจู่โจมด้วยวิธี buffer overflow ได้
กูเกิลรับทราบปัญหานี้มานานแล้ว แต่กลับแพตช์แก้บั๊กนี้ให้เฉพาะ Android 4.4 KitKat เท่านั้น ในขณะที่ Android 4.3 ลงไปยังมีความเสี่ยงจากบั๊กนี้อยู่
อย่างไรก็ตาม ในทางปฏิบัติแล้ว การโจมตีด้วยบั๊กนี้อาจทำได้ยากพอสมควร เพราะ Android มีมาตรการความปลอดภัยอื่นๆ มาช่วยกรอง เช่น Data Execution Prevention (จำกัดพื้นที่ของโค้ดที่สามารถรันได้) และตัว KeyStore ถูกออกแบบมาให้ตายแล้วเกิดใหม่ (respawn) ทุกครั้งที่ใช้งาน เมื่อบวกกับฟีเจอร์การสุ่มพื้นที่หน่วยความจำในการรัน (Address Space Layout Randomization - ASLR) ผลคือผู้โจมตีต้องสุ่มหาตำแหน่งของ KeyStore ก่อนเสมอ
ที่มา : ars technica
Serious Android crypto key theft vulnerability affects 86% of devices
ทีมนักวิจัยความปลอดภัยจาก IBM ค้นพบช่องโหว่ของ Android ในส่วนที่เกี่ยวข้องกับการเก็บคีย์ (Android KeyStore service)
Android KeyStore เป็นเซอร์วิสของระบบปฏิบัติการ Android ให้แอพสามารถเก็บข้อมูลสำคัญ (เช่น คีย์ที่ใช้ถอดรหัสข้อมูล) ไว้ในพื้นที่ปลอดภัยของระบบ อย่างไรก็ตาม ทีมวิจัยพบบั๊กในโค้ดของ KeyStore ที่อาจถูกจู่โจมด้วยวิธี buffer overflow ได้
กูเกิลรับทราบปัญหานี้มานานแล้ว แต่กลับแพตช์แก้บั๊กนี้ให้เฉพาะ Android 4.4 KitKat เท่านั้น ในขณะที่ Android 4.3 ลงไปยังมีความเสี่ยงจากบั๊กนี้อยู่
อย่างไรก็ตาม ในทางปฏิบัติแล้ว การโจมตีด้วยบั๊กนี้อาจทำได้ยากพอสมควร เพราะ Android มีมาตรการความปลอดภัยอื่นๆ มาช่วยกรอง เช่น Data Execution Prevention (จำกัดพื้นที่ของโค้ดที่สามารถรันได้) และตัว KeyStore ถูกออกแบบมาให้ตายแล้วเกิดใหม่ (respawn) ทุกครั้งที่ใช้งาน เมื่อบวกกับฟีเจอร์การสุ่มพื้นที่หน่วยความจำในการรัน (Address Space Layout Randomization - ASLR) ผลคือผู้โจมตีต้องสุ่มหาตำแหน่งของ KeyStore ก่อนเสมอ
ที่มา : ars technica
Android Smartphone shipped with spyware
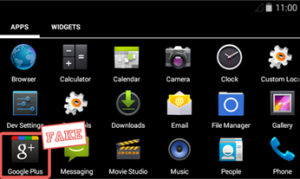
บริษัทด้านความปลอดภัย G DATA จากเยอรมนี รายงานว่าค้นพบมือถือ Android จากจีนยี่ห้อ Star รุ่น N9500 ซึ่งขายผ่านร้านค้าปลีกในยุโรปในราคา 130-165 ยูโร (5,800-6,300 บาท) ฝังมัลแวร์ที่ปลอมตัวเป็นแอพ Google Play Store มาตั้งแต่แรก
มัลแวร์ตัวนี้ชื่อว่า "Android.
Android Smartphone shipped with spyware
บริษัทด้านความปลอดภัย G DATA จากเยอรมนี รายงานว่าค้นพบมือถือ Android จากจีนยี่ห้อ Star รุ่น N9500 ซึ่งขายผ่านร้านค้าปลีกในยุโรปในราคา 130-165 ยูโร (5,800-6,300 บาท) ฝังมัลแวร์ที่ปลอมตัวเป็นแอพ Google Play Store มาตั้งแต่แรก
มัลแวร์ตัวนี้ชื่อว่า "Android.