
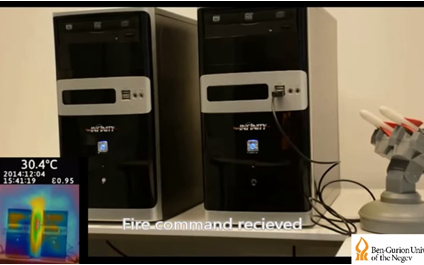
นักวิจัยของ Ben-Gurion University of the Negev (BGU) มหาวิทยาลัยชื่อดังในอิสราเอล ค้นพบวิธีแฮกเครื่องคอมพิวเตอร์รูปแบบใหม่โดยอาศัยคลื่นความร้อนที่ปล่อยออกมาระหว่างคอมพิวเตอร์ 2 เครื่องที่วางใกล้กัน ถึงแม้จะไม่ได้เชื่อมต่อผ่านระบบเครือข่ายก็ตาม เรียกว่า “BitWhisper”
Hack air-gapped computers using heat
New ransomware program targets gamers
มัลแวร์ค่าไถ่ หรือ Ransomware รูปแบบใหม่ ถูกค้นพบว่าเปลี่ยนแนวมาจู่โจมคนเล่นเกมโดยเฉพาะ โดยการเข้ารหัสไฟล์เซฟเกม และไฟล์ของผู้ใช้อื่นๆ ที่จำเป็นต่อการเล่นเกม ส่งผลให้เหยื่อไม่สามารถเล่นเกมต่อไปได้ จากนั้นจะเรียกค่าไถ่เป็นจำนวนเงิน หรือ Bitcoin เพื่อให้ปลดล็อคไฟล์เซฟเกม
Google researchers hack computers using DRAM electrical leaks
ทีมนักวิจัยของ Google ประสบความสำเร็จในการเขียนโค้ดเพื่อแฮกระบบคอมพิวเตอร์โดยอาศัยช่องโหว่การรบกวนกันของคลื่นไฟฟ้าระหว่างเซลล์ของเมมโมรี่ที่อัดกันแน่นจนเกินไป โดยช่องโหว่นี้คาดว่าส่งผลกระทบต่อเครื่องคอมพิวเตอร์ทุกเครื่องที่ใช้งาน DDR3 DRAM
เตือนภัย! ระวังเว็บปลอม xxx.kgjusk.com โคลนเว็บเหมือนของจริงอาจโดนขโมยข้อมูลได้
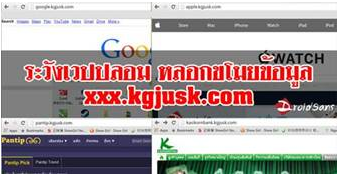
ช่วงนี้มีการระบาดของเว็บโคลนนิ่ง xxx.kgjusk.com ซึ่งเหมือนหน้าเว็บจริงมาก โดยอาจจะหลอกขโมยข้อมูลส่วนตัวของผู้ใช้ได้ ตอนนี้เว็บใหญ่ๆ ทั้งในและนอกประเทศโดนโคลนไปหมดแล้ว ไม่ว่าจะเป็น Google Apple Pantip Sanook และ droidsans ตอนนี้ทาง droidsans พยายามลองไล่เช็คดูว่ามีเว็บไหนโดนโคลนไปบ้าง พบว่าเว็บธนาคาร online ต่างๆ ก็โดนโคลนไปหมด ไม่ว่าจะเป็นกสิกร กรุงเทพ กรุงไทย ซึ่ง xxx.
Seagate acknowledges NAS 0-day, announces patch for May
Business Storage 2-Bay NAS ของ Seagate ผู้ให้บริการด้านอุปกรณ์จัดเก็บข้อมูลชั้นนำของโลก ตรวจพบเจอช่องโหว่ Zero-day ที่ช่วยให้แฮกเกอร์สามารถรันโค้ดจากระยะไกล (Remote Code Execution) ได้ โดยช่องโหว่ดังกล่าวถูกค้นพบโดย OJ Reeves
ไอบีเอ็มรายงานบั๊กใน Dropbox SDK, แฮกเกอร์ขโมยไฟล์จากเหยื่อได้เพียงแค่เข้าเว็บ
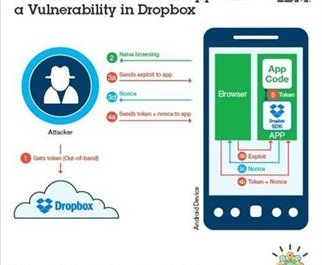
ไอบีเอ็มรายงานช่องโหว่ความปลอดภัยใน Dropbox SDK สำหรับแอนดรอยด์ตั้งแต่รุ่น 1.5.4 ไปจนถึงรุ่น 1.6.1 ที่เปิดให้แฮกเกอร์สามารถหลอกให้เหยื่อซิงก์ไฟล์เข้าไปยังบัญชีของแฮกเกอร์แทนที่บัญชีของผู้ใช้ที่กำลังล็อกอินได้
ไมโครซอฟท์ออกแพตช์แก้ช่องโหว่ FREAK, ออกแพตช์ซ่อมช่องโหว่ Stuxnet
จากข่าวที่พบช่องโหว่ที่มีชื่อว่า “FREAK” (CVE-2015-0204) หรือ Factoring Attack on RSA-EXPORT Keys การทำงานของช่องโหว่นี้อนุญาตให้ผู้ไม่ประสงค์ดีบังคับใช้กระบวนการเข้ารหัสที่ล้าสมัย เช่น 512-bit export RSA key ที่ในอดีตจำเป็นต้องใช้ซุปเปอร์คอมพิวเตอร์ในการถอดรหัส แต่ปัจจุบันสามารถถอดรหัสได้เพียงใช้เงิน 100 ดอลลาร์กับเวลา 7 ชั่วโมงต่อเว็บ ผู้ใช้จึงมีความเสี่ยงถูกโจมตีแบบ man-in-the-middle
Cisco IOS XR Software IPv6 Malformed Packet Denial of Service Vulnerability
ไม่กี่วันที่ผ่านมา ได้มีการค้นพบช่องโหว่ร้ายแรงบนอุปกรณ์ฮาร์ดแวร์ของ Cisco สำหรับ Telco และ ISP ที่อาจนำไปสู่การโจมตีแบบ DoS ได้ โดยช่องโหว่นี้ถูกค้นพบโดยการทดสอบภายในของ Cisco เอง และโชคดีที่ยังไม่มีรายงานการโจมตีบนช่องโหว่ดังกล่าว ซึ่งทาง Cisco ได้ให้รายละเอียดพร้อมแพทช์สำหรับอุดช่องโหว่บน Security Advisory เป็นที่เรียบร้อย
Lenovo CTO: We’re Working to Wipe Superfish App Off of PCs
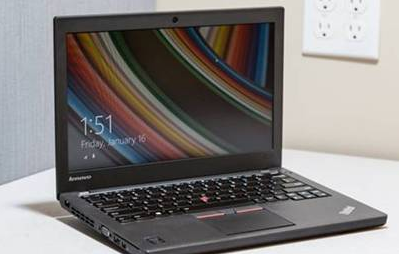
จากข่าวของ Lenovo พบว่ามีโปรแกรมโฆษณาที่ชื่อว่า Superfish จะถูกติดตั้งมากับโน้ตบุ๊ก Lenovo หลายรุ่น โดย Superfish จะคั่นกลางเว็บทุกเว็บแม้แต่เว็บที่เข้ารหัส และแทรกโฆษณาเข้าไปในหน้าเว็บเหล่านั้น ตอนนี้ทุกเครื่องที่มี Superfish อยู่ในเครื่องเสี่ยงต่อการถูกดักฟังทั้งหมด สาเหตุเพราะตัว Superfish จะทำตัวเองให้เป็นพรอกซี่คั่นกลางแบบเดียวกับ mitmproxy และกระบวนการติดตั้งจะใส่ไฟล์ CA ของ Superfish ลงไปในวินโดวส์ แต่กุญแจของ CA นี้ก็อยู่ในไฟล์ exe ของ Superfish นั่นเองเพราะตัวโปรแกรมทำหน้าที่คั่นกลางเว็บที่ผู้ใช้เปิดขึ้นมา
Critical IE 11 bug can be used for effective phishing attacks
ค้นพบช่องโหว่สำหรับโจมตีแบบ Cross-Site Scripting (XSS) ของ Internet Explorer 11 บน Windows 7 และ 8.1 ซึ่งช่วยให้แฮกเกอร์สามารถใช้เป็นช่องทางในการโจมตีแบบ Phishing ไปยังผู้ใช้งานอินเตอร์เน็ตได้ โดยช่องโหว่ดังกล่าวถูกค้นพบโดย David Leo ตั้งแต่วันที่ 13 ตุลาคม 2014 แต่ยังไม่มีการออก Patch เพื่ออุดช่องโหว่ดังกล่าวจนถึงปัจจุบัน