New exploit leaves most Macs vulnerable to permanent backdooring

Pedro Vilaca นักวิจัยความปลอดภัยค้นพบช่องโหว่บน Mac โดยช่องโหว่นี้สามารถ reflash ตัว BIOS และฝังโค้ดอันตรายเข้าไป โดยหากใช้วิธีนี้ โค้ดนี้จะฝังอยู่ใน flash memory ไม่ใช่ฮาร์ดดิสก์ ฉะนั้น แม้จะลง OS X ใหม่, ฟอร์แมต หรือเปลี่ยนฮาร์ดดิสก์ก็ไม่สามารถลบโค้ดดังกล่าวออกได้

ปกติ BIOS จะถูกตั้งค่าให้อ่านอย่างเดียวเพื่อป้องกันไม่ให้เปลี่ยนแปลงค่า แต่ Vilaca พบว่าช่วงที่ Mac ออกจากโหมด sleep การป้องกัน BIOS ที่เรียกว่า FLOCKDN จะถูกปิดชั่วคราว ทำให้สามารถ reflash ตัว BIOS ได้ และสามารถจัดการกับ EFI ซึ่งเป็นส่วนที่ควบคุมก่อนที่ OS X จะบู๊ตขึ้นมาได้ด้วย การติดตั้งโปรแกรมที่เป็นอันตรายสามารถทำผ่าน Safari เพื่อติดตั้ง EFI rootkit ได้โดยไม่ต้องเข้าถึงฮาร์ดแวร์ของเครื่อง พอเครื่องเข้าสู่โหมด sleep และถูกเปิดขึ้นมาอีกรอบ ก็ใช้ช่องโหว่เพื่อทำการ reflash ตัว BIOS ได้ทันที นักวิจัยพบว่า Mac รุ่นหลังจากกลางปี 2014 จะไม่พบปัญหานี้แล้ว แต่ Mac รุ่นเก่าที่มีช่องโหว่นี้ยังไม่มีอัพเดตอุดช่องโหว่แต่อย่างใด

ทางนักวิจัยให้คำแนะนำว่าอย่าให้ Mac เข้าสู่โหมด sleep จนกว่า Apple จะออกอัพเดตอุดช่องโหว่นี้ ส่วนผู้ใช้งานระดับสูง สามารถดาวน์โหลดซอฟต์แวร์ Thunderstrike ซึ่งจะทำการ dump ข้อมูลทั้งหมดของ BIOS บน Mac และนำมาตรวจสอบกับเฟิร์มแวร์ต้นฉบับของ Apple ว่าตรงกันหรือไม่ ตัวโปรแกรมนี้ไม่สามารถป้องกันการโจมตีได้ แต่สามารถตรวจสอบได้ นอกจากนี้ ถ้าพบโปรแกรมที่น่าสงสัยอย่าใส่รหัสผ่านให้เด็ดขาด เพราะหากใส่รหัสผ่านให้แล้วแอพสามารถสั่งให้ Mac สามารถเข้าสู่โหมด sleep ได้

ที่มา: ars technica
Think twice before you open email attachments from unknown senders

นักวิจัยด้านความปลอดภัยค้นพบ Ransomware ตัวใหม่ที่ใช้ชื่อว่า "Troldesh" ซึ่งถูกสร้างขึ้นในรัสเซีย ผู้ใช้งานคอมพิวเตอร์จำนวนมากทั่วโลกได้รับผลกระทบจาก Ransomware ตัวนี้

Troldesh จะแพร่กระจายผ่านทางไฟล์ที่แนบมากับ Spam email และจะทำการเข้ารหัสไฟล์ .xbtl ของเหยื่อทันที นอกจากนี้ Troldesh จะวางไฟล์ชื่อ 'README.txt' ซึ่งมีรายละเอียดการชำระเงินเพื่อปลดล็อกไว้ โดยแฮกเกอร์จะเรียกค่าไถ่ประมาณ $278 หรือ $250 ในการแลกเปลี่ยนคีย์สำหรับถอดรหัส

ที่มา : ehackingnews

Scareware: Fake Minecraft apps Scare Hundreds of Thousands on Google Play

บริษัท ESET ผู้พัฒนาแอนดี้ไวรัสชื่อดัง NOD32 ได้แจ้งเตือนการค้นพบแอพพลิเคชั่นปลอมบน Play Store จำนวน 33 แอพ โดยหลอกว่าเป็นแอพที่เอาไว้โกงเกม Minecraft for Android แต่ที่จริงแล้วหลอกขโมยเงินผ่าน SMS มีผู้ตกเป็นเหยื่อดาวน์โหลดไปแล้วกว่า 3 ล้านคน ตัวแอพปลอมพวกนี้ไม่ได้ทำอันตรายกับเครื่อง ไม่ได้มีการขอสิทธิ์อะไรแปลกๆ แต่เมื่อติดตั้งแล้วจะแสดงหน้าจอป๊อบอัพหลอกว่าเครื่องติดไวรัสอันตราย แล้วหลอกให้ผู้ใช้ส่ง SMS ไปยังหมายเลขโทรศัพท์ที่คิดค่าบริการราคาแพง

ทาง ESET บอกว่าแอพเหล่านี้อยู่บน Play Store ตั้งแต่เดือนสิงหาคมปี 2014 และมีผู้ดาวน์โหลดไปแล้วน่าจะเกือบๆ 2.8 ล้านคน ปัจจุบันได้แจ้งให้ Google ถอดแอพพวกนี้ออกจาก Play Store แล้ว และถ้าใครลง Antivirus สแกนในเครื่อง จะตรวจจับว่าแอพพวกนี้ชื่อ “Android/FakeApp.

New Rombertik Malware Destroys Hard Drives to Avoid Detection

นักวิจัยด้านความปลอดภัยพบมัลแวร์รูปแบบใหม่ชื่อว่า “Rombertik” ที่มุ่งเน้นไปที่ความพยายามในการทำลายระบบคอมพิวเตอร์

Rombertik มีความซับซ้อนที่ออกแบบให้โจมตีเบราว์เซอร์ของผู้ใช้ เพื่อเข้าไปอ่านข้อมูลประจำตัวและข้อมูลสำคัญอื่นๆ โดยส่งข้อมูลไปยังเซิร์ฟเวอร์ที่ควบคุมการโจมตีคล้ายกับ Dyre แต่จะต่างกันตรงที่ถูกออกแบบเพื่อมุ่งเป้าไปยังข้อมูลของธนาคาร แต่ Rombertik จะรวบรวมข้อมูลที่สำคัญจากเว็บไซต์ โดยจะแพร่กระจายผ่านทาง Spam mail และ Phishing ซึ่งครั้งแรกจะมุ่งไปที่ Master Boot Record (MBR) ของฮาร์ดไดรฟ์คอมพิวเตอร์

อย่างไรก็ตามหาก Rombertik ไม่ได้เข้าถึง MBR ก็จะเริ่มจู่โจมไฟล์ข้อมูลต่างๆ ในโฟลเดอร์ของ Home ของผู้ใช้ โดยการเข้ารหัสคีย์ในลักษณะของ RC4 Random ซึ่งเมื่อ MBR หรือ Home folder ถูกเข้ารหัส ระบบจะทำการรีสตาร์ทและจะเข้าสู่ MBR จากนั้นก็จะวนเป็น Loop ต่อเนื่องไม่หยุด ซึ่งจะไม่สามารถหยุดวงจรของปัญหาดังกล่าวได้ และบนหน้าจอจะปรากฏคำว่า “Carbon crack attempt, failed” ครั้งแรกที่มัลแวร์นี้ถูกติดตั้งบนคอมพิวเตอร์ก็จะทำการ Unpack ตัวเอง ซึ่งไฟล์จะถูกออกแบบให้ถูกมองว่าเป็นไฟล์ถูกต้องตามปกติ ซึ่งประกอบด้วยไฟล์ภาพ 75 ไฟล์ และไฟล์ที่เป็นไฟล์หลอก 8000 ชุด

สิ่งที่น่ากังวลคือ Rombertik จะถูกปลุกให้ตื่นอยู่ตลอดเวลาและยังมีการเขียนข้อมูล 1 Byte ลงในเมมโมรีถึง 960 ล้านครั้ง ทำให้เกิดความซับซ้อนต่อการวิเคราะห์เครื่องมือในการแก้ไข ซึ่งจะต่างจากมัลแวร์อื่นๆ ที่จะฝังตัวและรอคอยเวลา

ที่มา : thehackernews

รั่วใหญ่ทั้งประเทศ! แฮกเกอร์โจมตีเว็บสถาบันการศึกษาและบริษัทห้างร้านในไทย

เมื่อ 4 ชั่วโมงที่ผ่านมานับตั้งแต่ข่าวนี้เริ่มเขียน กลุ่มแฮกเกอร์ซึ่งใช้ชื่อว่า GhostShell ได้มีการเผยแพร่ข้อมูลการโจมตีโดยมีเป้าหมายส่วนหนึ่งเป็นเว็บไซต์สถาบันการศึกษาและบริษัทห้างร้านในไทย โดยในข้อมูลที่เผยแพร่ออกมานั้นได้มีการบอกถึงช่องโหว่ที่ใช้ในการโจมตี และข้อมูลบางส่วนที่ถูกขโมยมาจากฐานข้อมูลด้วย
ในตอนนี้ถือได้ว่าเว็บไซต์เหล่านี้ได้ถูกโจมตีแล้วและไม่สามารถทราบความเสียหายได้อย่างแน่ชัดจนกว่าจะมีการตรวจสอบ ขอความร่วมมือผู้ดูแลระบบและผู้ที่เกี่ยวข้องทุกคนช่วยตรวจสอบ แก้ไขเบื้องต้นและป้องกันโดยด่วนที่สุด เนื่องจากเหตุผลในเรื่องของความปลอดภัยซึ่งเราไม่สามารถทราบได้ว่าเว็บไซต์ที่ถูกแฮกได้มีการฝังโค้ดที่ประสงค์ร้ายใดๆ หรือไม่ โดยมีรายละเอียดรายชื่อเว็บไซต์ที่ถูกแฮกทั้งหมดดังนี้

38years.

Gaana.com Hacked, 10 Million Users’ Details Exposed

Gaana.com เว็บไซต์บริการฟังเพลงออนไลน์ที่ได้รับความนิยมของประเทศอินเดียถูกแฮกโดยแฮกเกอร์ชาวปากีสถาน

มีผลกระทบทำให้บัญชีผู้ใช้มากกว่า 10 ล้านบัญชี ซึ่งประกอบไปด้วย ชื่อผู้ใช้, อีเมล์, password ที่เข้ารหัส md5, ข้อมูลวันเกิด และข้อมูลส่วนตัวต่างๆ ถูกขโมยออกไปจากฐานข้อมูล

ช่องโหว่ที่ทำให้เว็บไซต์ Gaana.

Trojanized PuTTY Software

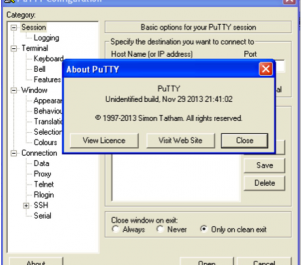
ซิสโก้แจ้งเตือนมัลแวร์ “MalPutty” ที่ปลอมตัวเป็น PuTTY ซึ่งเป็นโปรแกรมสำหรับเชื่อมต่อ Secure Shell จากวินโดวส์ที่ได้รับความนิยมสูง โดยแฮกเกอร์เข้ายึดเซิร์ฟเวอร์ที่มีช่องโหว่ แล้ววางไฟล์เว็บที่เหมือนหน้าเว็บของ PuTTY จริง แต่ตัว putty.

HTTPS-crippling attack threatens tens of thousands of Web and mail servers

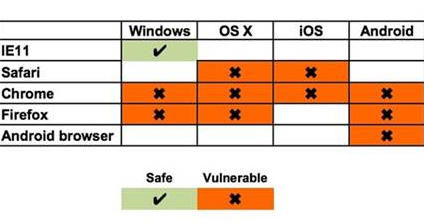
หลายหมื่นเว็บไซต์ เซิฟเวอร์อีเมลล์ และเซอร์วิสบนระบบอินเตอร์เน็ตที่ใช้ HTTPS กำลังตกเป็นเป้าหมายของแฮกเกอร์ เนื่องจากช่องโหว่ในการเข้ารหัสรูปแบบใหม่ เรียกว่า “LogJam” ช่วยให้ผู้ไม่ประสงค์ดีสามารถโจมตีแบบ Man-in-the-Middle โดยการแอบดักฟังและแก้ไขข้อมูลที่เข้ารหัสระหว่างเครื่องคอมพิวเตอร์ได้

Extremely serious virtual machine bug threatens cloud providers everywhere

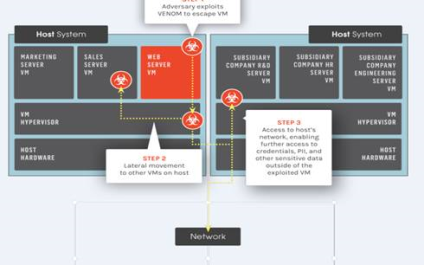
บริษัทความปลอดภัย CloudStrike ออกมาเตือนภัยช่องโหว่ใหม่ที่ตั้งชื่อว่า Venom มีผลกระทบกับซอฟต์แวร์ virtualization ฝั่งโอเพนซอร์สหลายตัว เช่น Xen, KVM, QEMU
ช่องโหว่นี้ช่วยให้แฮ็กเกอร์สามารถเจาะทะลุระบบปฏิบัติการ Guest OS ออกมายัง Host OS ได้ ซึ่งทำให้สามารถขยายผลเข้ามายังเครือข่ายภายในองค์กรได้อีกต่อหนึ่ง (การจำกัดความเสียหายไว้แค่ Virtual Machine (VM) จึงไม่ปลอดภัยอีกต่อไป เพราะเจาะทะลุ Virtual Machine (VM) ได้)