Google Chrome ออกฟีเจอร์แจ้งเตือนเมื่อพบ extensions ที่เป็นมัลแวร์

Google กำลังทดสอบฟีเจอร์ใหม่ใน Google Chrome ซึ่งจะเตือนผู้ใช้ เมื่อ Google มีการลบ extensions ที่มีผู้ใช้งานติดตั้งออกจาก Chrome Web Store ซึ่งเป็นข้อบ่งชี้ว่า extensions นั้นอาจจะเป็นมัลแวร์

Extensions เหล่านี้มักถูกใช้เพื่อแทรกโฆษณาโดยการโปรโมตผ่านทาง popup ซึ่งส่วนใหญ่จะมีการติดตามประวัติการค้นหา, redirect traffic ไปยังเว็ปไซต์อื่น ๆ หรืออาจจะขโมยข้อมูลบัญชี Gmail, บัญชี Facebook เป็นต้น (more…)

Ivanti เตือนถึงช่องโหว่ Zero-Day ระดับ Critical ในซอฟต์แวร์ Sentry ที่กำลังถูกนำมาใช้ในการโจมตี

ผู้ให้บริการซอฟต์แวร์ Ivanti ออกมาแจ้งเตือนช่องโหว่ zero-day ระดับ Critical ที่ส่งผลกระทบต่อ Ivanti Sentry (เดิมคือ MobileIron Sentry) ซึ่งกำลังถูกนำมาใช้ในการโจมตีอยู่ในปัจจุบัน ซึ่งแสดงให้เห็นถึงความเสี่ยงด้านความปลอดภัยที่เพิ่มขึ้น (more…)

CISA เตือนช่องโหว่ระดับ critical ใน Citrix ShareFile กำลังถูกใช้ในการโจมตีอย่างแพร่หลาย

CISA หน่วยงานด้านการรักษาความมั่นคงทางไซเบอร์ของสหรัฐ ได้แจ้งเตือนการพบช่องโหว่ความรุนแรงระดับ critical ใน Citrix ShareFile secure file transfer ซึ่งมีหมายเลข CVE-2023-24489 กำลังตกเป็นเป้าหมายการโจมตี โดย CISA ได้เพิ่มช่องโหว่ดังกล่าวไปในแคตตาล็อกของ known security exploited vulnerability (KEV) เรียบร้อยแล้ว

Citrix ShareFile (หรือเรียกว่า Citrix Content Collaboration) เป็นโซลูชันการจัดเก็บไฟล์บนคลาวด์ SaaS ที่มีการจัดการ ซึ่งช่วยให้ผู้ใช้งานสามารถอัปโหลด และดาวน์โหลดไฟล์ได้อย่างปลอดภัย รวมถึงยังมีโซลูชัน 'Storage zones controller' ที่ช่วยให้ลูกค้าองค์กรสามารถกำหนดค่าพื้นที่จัดเก็บข้อมูลส่วนตัวของตนเป็นโฮสต์ไฟล์ได้ ไม่ว่าจะเป็นในองค์กร หรือบนแพลตฟอร์มคลาวด์ที่รองรับ เช่น Amazon S3 และ Windows Azure (more…)

พบการมุ่งเป้าการโจมตีไปยัง LinkedIn accounts อย่างแพร่หลาย

Cyberint เปิดเผยการค้นพบ LinkedIn กำลังตกเป็นเป้าหมายการโจมตี ส่งผลให้หลายบัญชีถูก Lock ไม่ให้เข้าใช้ด้วยเหตุผลด้านความปลอดภัย รวมถึงพบการถูกขโมยข้อมูลบัญชีผู้ใช้งานโดย Hacker

โดยนักวิจัยพบว่า ผู้ใช้งาน LinkedIn จำนวนมากได้มีการร้องเรียนเกี่ยวกับปัญหาการใช้งานบัญชี หรือการถูก Lockout ซึ่งไม่สามารถแก้ไขปัญหาได้เองผ่าน LinkedIn support รวมไปถึงยังพบว่าผู้ใช้งานบางรายได้ถูกเรียกค่าไถ่ เพื่อแลกกับการไม่ถูกลบบัญชี

แม้ว่า LinkedIn จะยังไม่ได้ออกประกาศอย่างเป็นทางการ แต่พบว่า LinkedIn support นั้นมีช่วงเวลาที่นานขึ้น สะท้อนให้เห็นการร้องเรียนที่เพิ่มขึ้น ซึ่งการตอบสนองที่ล่าช้าดังกล่าวทำให้ผู้ใช้งานเกิดความไม่พอใจเป็นจำนวนมาก (more…)

มัลแวร์ Raccoon Stealer กลับมาอีก พร้อมความสามารถที่พัฒนาขึ้น

หลังจากที่ผู้พัฒนามัลแวร์ Raccoon Stealer ได้หายไปจาก hacker forums นานกว่า 6 เดือน ล่าสุดได้กลับมาโปรโมตอีกครั้ง พร้อมกับ Raccoon Stealer version 2.3.0

Raccoon เป็นหนึ่งใน information-stealing malware ที่เป็นที่รู้จัก และใช้กันอย่างแพร่หลายมาตั้งแต่ปี 2019 โดยขายผ่านรูปแบบการสมัครสมาชิกในราคา $200 ต่อเดือนให้แก่ Hacker โดย Raccoon malware มีความสามารถในการขโมยข้อมูลจากแอปพลิเคชันกว่า 60 รายการ รวมถึงข้อมูลการเข้าสู่ระบบ ข้อมูลบัตรเครดิต ประวัติการท่องเว็บ คุกกี้ และบัญชีกระเป๋าเงินคริปโตเคอเรนซี

ซึ่ง Mark Sokolovsky หนึ่งในผู้พัฒนามัลแวร์ Raccoon ได้ถูกจับกุมในเนเธอร์แลนด์ และ FBI ได้ทำการรื้อถอนโครงสร้างพื้นฐานของ malware -as-a-service ในปี 2022 ส่งผลให้ Raccoon malware ได้หายไปจนถึงปัจจุบัน (more…)

พบ Proxy Botnet ขนาดใหญ่กว่า 400,000 ระบบ ถูกสร้างขึ้นจากการติดมัลแวร์

นักวิจัยพบแคมเปญขนาดใหญ่ที่ส่งแอปพลิเคชันพร็อกซีเซิร์ฟเวอร์ไปยังระบบปฏิบัติการ windows อย่างน้อย 400,000 ระบบ โดยอุปกรณ์เหล่านี้ทำหน้าที่เป็น exit nodes โดยไม่ได้รับความยินยอมจากผู้ใช้งาน และมีบริษัทหนึ่งกำลังถูกตรวจสอบจากทราฟฟิกของพร็อกซีที่ทำงานผ่านเครื่องของบริษัท

Residential proxies มีประโยชน์ต่อผู้โจมตี เพราะสามารถนำไปใช้ในการโจมตีแบบ credential stuffing เนื่องจากทำให้ IP ที่ใช้ในการโจมตีแตกต่างกัน นอกจากนี้ยังมีจุดประสงค์อื่น ๆ เช่น การกดโฆษณา, การรวบรวมข้อมูล, การทดสอบเว็บไซต์ หรือการกําหนด routing เพื่อเพิ่มความเป็นส่วนตัว

บริษัทตัวแทนบางแห่งขายสิทธิ์การเข้าถึง residential proxies และยังเสนอผลตอบแทนทางการเงินให้กับผู้ใช้งานที่ตกลงที่จะแชร์แบนด์วิดท์อีกด้วย (more…)

ข้อมูลหน่วยงานของรัฐ Colorado รั่วไหล หลัง IBM ถูกโจมตีจากช่องโหว่ MOVEit

Health Care Policy & Financing (HCPF) เป็นหน่วยงานของรัฐที่จัดการโครงการ Health First Colorado (Medicaid) และ Child Health Plan Plus รวมทั้งให้การสนับสนุนครอบครัวที่มีรายได้น้อย ผู้สูงอายุ และผู้ทุพพลภาพ ออกมาประกาศเตือนเรื่องข้อมูลของผู้ใช้งานกว่า 4 ล้านรายรั่วไหลออกสู่สาธารณะ ส่งผลกระทบต่อข้อมูลส่วนบุคคล และข้อมูลสุขภาพ

HCPF รายงานว่าระบบของพวกเขาไม่ได้ถูกโจมตีโดยตรง แต่ข้อมูลที่รั่วไหลเกิดขึ้นผ่าน IBM ซึ่งใช้ซอฟต์แวร์ MOVEit

โดยกลุ่มแรนซัมแวร์ Clop ใช้ประโยชน์จากช่องโหว่ของ MOVEit Transfer Zero Day (CVE-2023-34362) เพื่อขโมยข้อมูลจากองค์กรหลายร้อยแห่งทั่วโลก โดย IBM ได้แจ้งให้ HCPF ทราบถึงปัญหาดังกล่าวแล้ว และดำเนินการตรวจสอบอย่างทันทีว่าเหตุการณ์ดังกล่าว ส่งผลกระทบต่อระบบของตนหรือไม่ และข้อมูลด้านสุขภาพที่ได้รับการคุ้มครองของสมาชิก Health First Colorado และ CHP+ นั้นถูกเข้าถึงโดยไม่ได้รับอนุญาตหรือไม่

เหตุการณ์นี้เกิดขึ้นเมื่อวันพุธที่ 28 พฤษภาคม 2566 ที่ผ่านมา ซึ่ง IBM ถูกเข้าถึงระบบคอมพิวเตอร์โดยไม่ได้รับอนุญาต จากการตรวจสอบ HCPF พบว่ามีไฟล์ HCPF บางไฟล์บนแอปพลิเคชัน MOVEit ในวันพฤหัสบดีที่ 13 มิถุนายน 2566 ส่งผลให้ข้อมูลสมาชิก Health First Colorado และ CHP+ จำนวนทั้งหมด 4,091,794 รายถูกขโมยออกไป ประกอบด้วยข้อมูลดังต่อไปนี้

ชื่อเต็ม
หมายเลขประกันสังคม
หมายเลขประจำตัว Medicaid
หมายเลขบัตรประกันสุขภาพ
วันเดือนปีเกิด
ที่อยู่
รายละเอียดการติดต่อ
ข้อมูลรายได้
ข้อมูลประชากร
ข้อมูลทางคลินิก (การวินิจฉัย ผลการตรวจทางห้องปฏิบัติการ การรักษา การให้ยา)
ข้อมูลประกันสุขภาพ

สัปดาห์ที่ผ่านมา หน่วยงานของรัฐขนาดใหญ่อีกแห่งในโคโลราโด Department of Higher Education (CDHE) เปิดเผยว่าพบข้อมูลรั่วไหลจากการถูกโจมตีด้วยแรนซัมแวร์ ส่งผลกระทบต่อนักเรียน และครูจำนวนมาก โดยผู้โจมตีได้ขู่จะเผยแพร่ข้อมูล และเข้ารหัสเครือข่ายคอมพิวเตอร์ ทั้งนี้ยังไม่มีรายงานว่าแฮ็กเกอร์เข้าไปในเครือข่ายได้อย่างไร และในเดือนกรกฎาคม 2566 มหาวิทยาลัยแห่งรัฐโคโลราโด ก็ได้เผยว่าข้อมูลรั่วไหลที่เกิดจากการใช้ช่องโหว่ของ MOVEit Transfer ส่งผลกระทบต่อนักศึกษา และคณาจารย์หลายหมื่นคนเช่นกัน

นอกจากนี้ HPCF ได้แจ้งให้ผู้ใช้งานทราบถึงเหตุการณ์ดังกล่าวแล้ว และยังได้ให้บริการตรวจสอบการใช้งานบัตรเครดิตผ่าน Experian เป็นเวลาสองปี อย่างไรก็ตาม ข้อมูลที่ถูกขโมยไปเพียงพอสำหรับการนำมาใช้โจมตีแบบฟิชชิ่ง และสามารถระบุตัวตน รวมถึงการทำธุรกรรมกับธนาคาร ดังนั้นผู้ใช้งานจึงควรระมัดระวังความผิดปกติที่อาจจะเกิดขึ้น

ที่มา : bleepingcomputer

AI สามารถขโมยรหัสผ่านจากการฟังเสียงกดแป้นพิมพ์ที่มีความแม่นยําสูงเกือบ 100%

นักวิจัยจากมหาวิทยาลัยคอร์เนล ค้นพบวิธีการใหม่ในการใช้เครื่องมือ AI หรือปัญญาประดิษฐ์ ในการขโมยข้อมูลจากการฟังเสียงกดบนแป้นพิมพ์ที่มีความแม่นยําสูงถึง 95%

นักวิจัยได้ฝึกโมเดล AI เกี่ยวกับเสียงการกดแป้นพิมพ์ และติดตั้งบนโทรศัพท์ที่อยู่ใกล้ไมโครโฟนในตัว เมื่อทดสอบกับเสียงกดแป้นพิมพ์บน MacBook Pro สามารถถอดรหัสด้วยความแม่นยำสูงถึง 95% เป็นความแม่นยำสูงสุดที่นักวิจัยเคยพบ โดยไม่ต้องใช้ large language model (LLM)

นอกจากนี้ยังมีการทดสอบความแม่นยำในการฟังเสียงแป้นพิมพ์ฝ่ายตรงข้ามผ่านการประชุมออนไลน์ผ่าน Zoom โดยมีความแม่นยำสูงถึง 93% ส่วนใน Skype พบความแม่นยำที่ 91.7% อย่างไรก็ตาม ระดับเสียงการกดแป้นพิมพ์นั้นแทบไม่มีผลกับความแม่นยำ โดยโมเดล AI ได้รับการฝึกตามรูปแบบคลื่นเสียง ทั้งน้ำหนักการกดแป้นพิมพ์ หรือระยะห่างของเวลาในการกดแต่ละครั้ง และขึ้นอยู่กับสไตล์การพิมพ์ของแต่ละคน

ในการโจมตีนี้แฮ็กเกอร์อาจส่งมัลแวร์ไปติดตั้งในโทรศัพท์ หรืออุปกรณ์อื่น ๆ เพื่อรวบรวมข้อมูลจากการกดแป้นพิมพ์ และป้อนลงในโมเดล AI โดยฟังจากไมโครโฟนของอุปกรณ์ นักวิจัยใช้ CoAtNet ซึ่งเป็นตัวจำแนกภาพ AI สำหรับการโจมตี และฝึกโมเดลด้วยการกดแป้นพิมพ์ในแต่ละแถว 25 ครั้ง ไล่ทีละแถวจนครบ 36 ปุ่มบนแป้นพิมพ์ที่รวมถึงสัญลักษณ์ และตัวเลขของ MacBook Pro ด้วยการใช้นิ้ว และน้ำหนักมือที่แตกต่างกัน

Bleeping Computer รายงานวิธีแก้ไขการโจมตีในลักษณะนี้ โดยการหลีกเลี่ยงการพิมพ์รหัสผ่าน และให้ใช้ประโยชน์จากคุณสมบัติต่าง ๆ เช่น Windows Hello และ Touch ID รวมทั้งยังสามารถลงทุนใช้เครื่องมือการจัดการรหัสผ่าน ซึ่งไม่เพียงแต่หลีกเลี่ยงภัยคุกคามจากการพิมพ์รหัสผ่านเท่านั้น แต่ยังช่วยให้ผู้ใช้งานสามารถใช้รหัสผ่านแบบสุ่มสำหรับทุกบัญชีได้อีกด้วย

อย่างไรก็ตาม นักวิจัยแนะนำให้การสร้างรหัสผ่านนั้นมีทั้งตัวอักษรเล็ก และใหญ่ปะปนกัน เพราะ AI ยังไม่สามารถแยกได้ว่าการกดนั้นมีการกดปุ่มชิฟต์ (Shift) หรือไม่ แต่ด้วยวิธีการวิจัยของทีมจากอังกฤษก็เป็นข้อบ่งชี้ที่เพียงพอว่าการใช้ AI ดักฟังรหัสผ่านจากเสียงกดแป้นพิมพ์นั้นมีแนวโน้มเกิดขึ้นได้จริง ๆ

ที่มา : digitaltrends


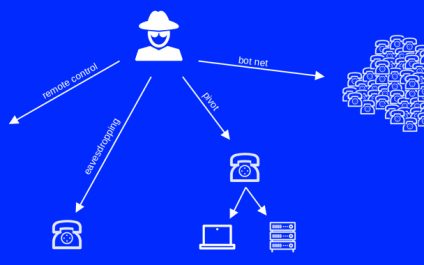
พบช่องโหว่ใน Zoom ZTP และ AudioCodes Phones ทำให้ผู้ใช้งานเสี่ยงต่อการถูกดักฟัง

มีการเปิดเผยช่องโหว่ด้านความปลอดภัยหลายรายการใน AudioCodes desk phone และ Zoom's Zero Touch Provisioning (ZTP) ที่อาจถูกใช้ประโยชน์จากผู้โจมตี เพื่อทำการโจมตีจากภายนอก

Moritz Abrell นักวิจัยด้านความปลอดภัยของ SySS ระบุในรายงานการวิเคราะห์ที่เผยแพร่ในวันศุกร์ที่ผ่านมาว่า "ผู้โจมตีจากภายนอกที่ใช้ช่องโหว่ที่พบใน AudioCodes Ltd.

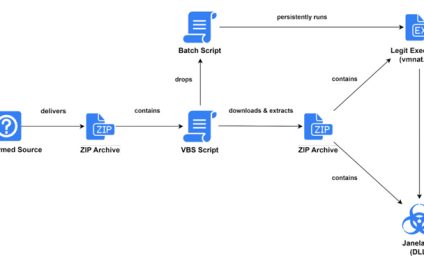
มัลแวร์ที่มีเป้าหมายทางด้านการเงินตัวใหม่ ‘JanelaRAT’ มุ่งเป้าไปยังผู้ใช้งานในลาตินอเมริกา

ผู้ใช้งานในภูมิภาคลาตินอเมริกา (LATAM) กำลังตกเป็นเป้าหมายของมัลแวร์ที่มีเป้าหมายทางด้านการเงินชื่อ JanelaRAT ซึ่งสามารถดักจับข้อมูลที่มีความสำคัญจาก Microsoft Windows ของเหยื่อที่ถูกโจมตีได้

นักวิจัยจาก Zscaler ThreatLabz ชื่อ Gaetano Pellegrino และ Sudeep Singh ระบุว่า “JanelaRAT มีเป้าหมายหลักคือข้อมูลทางการเงิน และสกุลเงินดิจิทัลจากธนาคาร และสถาบันการเงินในภูมิภาคลาตินอเมริกา (LATAM) ด้วยการใช้เทคนิค DLL side-loading เพื่อหลีกเลี่ยงการตรวจจับบนอุปกรณ์ของเหยื่อ”