แฮ็กเกอร์ใช้ Cloudflare Tunnels ในการทำ Covert Communications

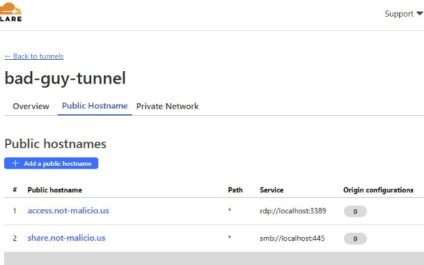
นักวิจัยพบว่าผู้โจมตีกำลังใช้ Cloudflare Tunnels เพื่อสร้าง Covert Communications จากโฮสต์ที่ถูกโจมตี และสร้างการเชื่อมต่อสำหรับการแฝงตัวอยู่บนระบบของเหยื่อ

Nic Finn นักวิเคราะห์ข้อมูลความเสี่ยงระดับสูงที่ GuidePoint Security ระบุว่า “Cloudflared มีความคล้ายคลึงในการทำงานกับ ngrok อย่างมาก” อย่างไรก็ตาม Cloudflared แตกต่างจาก ngrok โดยมีความสามารถที่มากกว่าในการใช้งานฟรี รวมถึงความสามารถในการเชื่อมต่อแบบ TCP ผ่าน cloudflared
พบช่องโหว่ pre-auth stack buffer overflows ระดับ Critical ใน Ivanti Avalanche

พบช่องโหว่ stack-based buffer overflows หมายเลข CVE-2023-32560 ส่งผลกระทบต่อ Ivanti Avalanche ซึ่งเป็นโซลูชัน Enterprise Mobility Management (EMM) ที่ออกแบบมาเพื่อจัดการ ตรวจสอบ และรักษาความปลอดภัยของอุปกรณ์พกพาหลากหลายประเภท

โดยช่องโหว่อยู่ในระดับ Critical (CVSS v3: 9.8) และสามารถถูกโจมตีจากภายนอกได้โดยไม่ต้องผ่านการตรวจสอบสิทธิ์ของผู้ใช้งาน ซึ่งอาจทำให้ผู้โจมตีสามารถสั่งรันโค้ดได้ตามที่ต้องการบนระบบของเป้าหมายได้ (more…)

CISA พบ Whirlpool backdoor ตัวใหม่ ที่ใช้ในการโจมตี Barracuda ESG

หน่วยงานรักษาความปลอดภัยทางไซเบอร์ และโครงสร้างพื้นฐานของสหรัฐ (CISA) เปิดเผยการพบ backdoor malware ตัวใหม่ในชื่อ ‘Whirlpool’ ที่ถูกใช้ในการโจมตีอุปกรณ์ Barracuda Email Security Gateway (ESG)

โดยในเดือนพฤษภาคม 2023 Barracuda ผู้ให้บริการด้านความปลอดภัยทางด้าน Email Security ออกมาเปิดเผยการพบกลุ่ม Hacker ที่ได้รับสนับสนุนจากประเทศจีน (UNC4841) ได้ทำการโจมตีอุปกรณ์ Barracuda Email Security Gateway (ESG) โดยใช้ช่องโหว่ Zero-day CVE-2023-2868

พบ Gafgyt malware กำลังโจมตี Zyxel router ที่หมดอายุการใช้งาน ด้วยช่องโหว่ที่ถูกเปิดเผยมาแล้วกว่า 5 ปี

Fortinet บริษัทด้านความปลอดภัยทางไซเบอร์ แจ้งเตือนการพบ Gafgyt botnet ที่กำลังโจมตีโดยการใช้ช่องโหว่บน Zyxel router P660HN-T1A ที่หมดอายุการใช้งานไปแล้ว ซึ่งพบการโจมตีนับพันครั้งต่อวัน

CVE-2017-18368 เป็นช่องโหว่ระดับ Critical (คะแนน CVSS v3: 9.8) ที่สามารถหลีกเลี่ยงการตรวจสอบสิทธิ์ในฟังก์ชัน Remote System Log forwarding ซึ่งได้รับการแก้ไขโดย Zyxel ในปี 2017 โดยส่งผลกระทบต่ออุปกรณ์ที่ใช้ firmware versions 7.3.15.0 v001/3.40(ULM.0)b31 หรือเก่ากว่า

Microsoft อัปเดต Patch Tuesday ประจำเดือนสิงหาคม สำหรับช่องโหว่ zero-days 2 รายการ และช่องโหว่อื่น ๆ รวมกว่า 87 รายการ

ในเดือนสิงหาคมนี้ Patch Tuesday ของ Microsoft มีการอัปเดตแพตซ์ช่องโหว่ด้านความปลอดภัย 87 รายการ ซึ่งรวมถึงช่องโหว่ที่กำลังถูกนำมาใช้ในการโจมตีอยู่ในปัจจุบัน 2 รายการ และช่องโหว่ Remote Code Execution อีก 23 รายการ โดยในช่องโหว่ RCE ทั้ง 23 รายการ มี 6 รายการที่มีความรุนแรงระดับ Critical (more…)

Microsoft ถอดตัวอัปเดต Microsoft Exchange ล่าสุดออก หลังพบข้อผิดพลาดในตัวติดตั้งที่ไม่ใช่ภาษาอังกฤษ

Microsoft ได้ถอดการอัปเดตด้านความปลอดภัยในเดือนสิงหาคมของ Microsoft Exchange Server ออกจาก Windows Update หลังจากพบว่าตัวอัปเดต Microsoft Exchange ในตัวติดตั้งที่ไม่ใช่ภาษาอังกฤษ มีข้อผิดพลาด

การอัปเดตความปลอดภัยเหล่านี้ ได้แก้ไขช่องโหว่ 6 รายการ ได้แก่ ช่องโหว่ในการเรียกใช้โค้ดที่เป็นอันตรายจากระยะไกล (Remote Code Execution) 4 รายการ ช่องโหว่ด้านการยกระดับสิทธิ์ (Privilege Escalation) 1 รายการ และช่องโหว่การปลอมแปลง (Spoofing) 1 รายการที่สามารถใช้เพื่อโจมตีแบบ NTLM Relay Attack

โดยผู้ใช้งานที่ทำการอัปเดตแพตซ์ Microsoft Exchange ในตัวติดตั้งที่ไม่ใช่ภาษาอังกฤษ พบว่าหลังจากทำการอัปเดต Exchange Windows ไม่สามารถใช้งานได้ ซึ่งพบ Error Code 1603 ในขณะที่ทำการอัปเดต (more…)

Reptile Rootkit มัลแวร์ระดับสูงบน Linux มุ่งเป้าโจมตีไปยังองค์กรในประเทศเกาหลีใต้

ผู้โจมตีกำลังใช้ open-source rootkit ที่ชื่อว่า “Reptile” ในการโจมตีที่มีเป้าหมายไปยังระบบปฏิบัติการ Linux ในประเทศเกาหลีใต้

The AhnLab Security Emergency Response Center (ASEC) ระบุในรายงานที่เผยแพร่ในสัปดาห์นี้ว่า “ไม่เหมือนกับมัลแวร์ Rootkit ตัวอื่น ๆ ที่มักจะมีความสามารถในการซ่อนตัวเท่านั้น Reptile ถูกพัฒนาโดยการใช้ reverse shell ซึ่งช่วยให้ผู้โจมตีสามารถเข้าควบคุมระบบได้ง่ายขึ้น”

Port knocking เป็นวิธีการที่มัลแวร์จะเปิดพอร์ตที่เจาะจงบนระบบที่ถูกโจมตี และเข้าสู่โหมด standby เมื่อผู้โจมตีส่ง magic packet มายังระบบ โดยแพ็คเก็ตที่ได้รับจะถูกใช้เป็นพื้นฐานในการเชื่อมต่อกับ C&C server

พบแคมเปญ EvilProxy phishing กำลังมุ่งเป้าหมายการโจมตีไปยังผู้ใช้งาน Microsoft 365 กว่า 120,000 รายการ

Proofpoint บริษัทรักษาความปลอดภัยทางไซเบอร์ เปิดเผยรายงานการค้นพบแคมเปญ EvilProxy phishing ซึ่งป็น phishing platform ที่กำลังได้รับความนิยม ได้มุ่งเป้าหมายการโจมตีไปยังบัญชีที่มีการป้องกันด้วย MFA โดยทำการส่ง phishing email กว่า 120,000 รายการไปยังองค์กรกว่าร้อยแห่ง เพื่อขโมยบัญชี Microsoft 365 โดยการเลียนแบบแบรนด์ของ Email, การหลบเลี่ยงการตรวจจับ Bot และการเปลี่ยนเส้นทาง open redirection ซึ่งจะส่งผลกระทบต่อบัญชีผู้บริหารระดับสูงเป็นหลัก (more…)

Hacker ใช้ไฟล์ปฏิบัติการของ Microsoft Office เพื่อดาวน์โหลดมัลแวร์

นักวิจัยด้านความปลอดภัยเผยแพร่การค้นพบ LOLBAS files ซึ่งเป็นไบนารี และสคริปต์ที่มีใช้งานอยู่ใน Windows อย่างถูกต้อง ซึ่งสามารถถูกนำไปใช้เพื่อวัตถุประสงค์ที่เป็นอันตรายได้ โดยพบการเรียกใช้ไฟล์ executable ของ Microsoft’s Outlook email client และ Access database management system รวมไปถึง LOLBAS files สำหรับ Microsoft Publisher application และยังสามารถทำการดาวน์โหลดเพย์โหลดจากเซิร์ฟเวอร์ภายนอกได้อีกด้วย (more…)

พบ VMware vConnector package บน PyPI มุ่งเป้าหมายไปยังผู้เชี่ยวชาญด้านไอที

พบแพ็คเกจที่เป็นอันตรายซึ่งเลียนแบบ VMware vSphere connector module ‘vConnector’ ถูกอัปโหลดบน Python Package Index (PyPI) ภายใต้ชื่อ 'VMConnect' โดยกำหนดเป้าหมายไปยังผู้เชี่ยวชาญทางด้านไอที

VMware vSphere เป็นชุดเครื่องมือ virtualization tools และ vConnector เป็นโมดูล Python ที่เชื่อมต่อระหว่างนักพัฒนา และผู้ดูแลระบบ ซึ่งมีการดาวน์โหลดไปแล้วประมาณ 40,000 ครั้งในช่วง 1 เดือนที่ผ่านมาบน PyPI (more…)