
Tricky new malware replaces your entire browser with a dangerous Chrome lookalike

เมื่อวันที่ 19 ตุลาคม 2558 ทีมวิจัยด้านระบบรักษาความปลอดภัยของ pcworld.com ได้ค้นพบโปรแกรมเว็บเบราว์เซอร์มัลแวร์ที่เลียนแบบอินเทอร์เฟซของ Chrome โดยชื่อของมันก็คือ “eFast Browser” ซึ่งมันจะติดตั้งและทำงานแทนที่ Chrome อย่างแนบเนียน นอกจากนี้มันยังทำให้ตัวเองเป็นโปรแกรมหลักสำหรับเปิดไฟล์ต่างๆ เช่น HTML, JPG, PDF และ GIF รวมทั้งขโมยข้อมูลต่างๆ แม้ขณะเปิด URL ที่เป็น HTTP, HTTPS และ MAILTO
eFast Browser จะแอบติดตั้งในเครื่องคอมพิวเตอร์ด้วยการแฝงตัวมากับไฟล์ติดตั้งของโปรแกรมอื่นๆ ซึ่งผู้ใช้มักจะติดตั้งมันไปด้วยโดยไม่รู้ตัว สำหรับวิธีการเช็กว่าเว็บเบราว์เซอร์ที่ใช้งานอยู่เป็น Chrome หรือ eFast Browser นั้นสามารถเข้าไปเช็กได้ที่ Settings > About โดยจะมีชื่อโปรแกรมที่แท้จริงระบุเอาไว้ชัดเจน ส่วนวิธีการลบโปรแกรม eFast Browser นั้นสามารถถอนการติดตั้งได้เช่นเดียวกับโปรแกรมอื่นๆ ทั่วไป

ที่มา : PCWorld
Hilton hotels in credit-card-stealing malware infection scare

Hilton เครือโรงแรมชั้นนำระดับโลก ได้ออกมาแถลงข่าวว่าถูกแฮกระบบ Sales ของโรงแรม และถูกขโมยข้อมูลบัตรเครดิตของลูกค้าไป โดยมีการคาดการณ์ว่าการถูกโจมตีครั้งนี้มีต้นตอมาจากมัลแวร์ที่ถูกติดตั้งลงไปยังเครื่อง Point-of-Sale (POS) ของทางโรงแรมทั่วประเทศสหรัฐอเมริกา
ทั้งนี้ยังไม่มีการเปิดเผยจำนวนของข้อมูลบัตรเครดิตที่ถูกขโมยออกไป แต่จากการตรวจสอบของทาง VISA พบว่า มัลแวร์นี้ฝังตัวอยู่นระบบของ Hilton ตั้งแต่วันที่ 21 เดือนเมษายน จนถึงวันที่ 27 กรกฎาคมที่ผ่านมานี้ และนี่ไม่ใช่ครั้งแรกของธุรกิจชื่อดังที่ถูกโจมตีในลักษณะนี้ โดยในปี 2014 ที่ผ่านมา ทั้ง Target, Home Dopot และ UPS ต่างก็เคยถูกโจมตีมาแล้วเช่นกัน

ที่มา : theregister

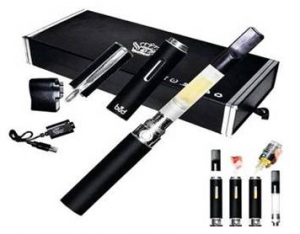
e-Cigarette from China Infected Man’s Computer with Malware

ผู้ใช้งาน Reddit ชื่อ “Jrockilla” ตรวจพบการฝัง malware เข้าไปในบุหรี่ไฟฟ้าที่ผลิตจากประเทศจีน ซึ่งได้ตั้งกระทู้บอกว่าคอมพิวเตอร์ของผู้บริหารคนหนึ่งติด malware โดยที่ไม่สามารถหาสาเหตุได้ว่าติดได้อย่างไร และคอมพิวเตอร์ดังกล่าวก็ติดตั้งอัพเดตของ OS และ anti-virus อยู่เสมอ จึงทำให้แผนก IT ถามผู้บริหารว่าเขาได้เปลี่ยนพฤติกรรมการใช้ชีวิตหรือเปล่า เขาก็ตอบว่าเลิกสูบบุหรี่ได้ 2 สัปดาห์และเปลี่ยนไปสูบบุหรี่ไฟฟ้าแทน

Android Simplelocker ransomware encrypts SD card files

บริษัทด้านความปลอดภัย Eset รายงานข่าวโทรจันตัวใหม่ชื่อว่า “Simplelocker” มันพุ่งเป้าไปที่ข้อมูลที่ถูกเก็บไว้บนการ์ด SD ของสมาร์ทโฟนและแท็บเล็ต โดยเข้ารหัสไฟล์เพื่อเรียกเงินเป็นค่าไถ่ในการปลดล็อค โดยข้อความที่ปรากฎขึ้นบนหน้าจอนั้นเป็นภาษารัสเซียและให้จ่ายเงินเป็นสกุลของยูเครน

ผู้เชี่ยวชาญให้คำแนะนำว่า "เหล่าแฮกเกอร์จะเริ่มปล่อยมัลแวร์เข้ารหัสไฟล์ของเป้าหมาย โดยมีอุปกรณ์แอนดรอยด์เป็นเป้าหมายใหม่ ซึ่งผู้ใช้จะต้องระมัดระวังเป็นอย่างมาก หากติดตั้งแอพฯ ผ่านช่องทางอื่นที่ไม่ใช่ Play Store รวมถึงต้องกดดันให้ผู้ผลิตเครื่องหมั่นอัพเดทความปลอดภัยอย่างสม่ำเสมอเพื่อป้องกันช่องโหว่ต่างๆ"

Eset บอกว่าอุปกรณ์ที่ติดโทรจันเหล่านี้จะถูกล็อค สาเหตุเกิดขึ้นเพราะเจ้าของเครื่องเข้าไปดูคลิปอนาจาร เมื่อเครื่องถูกล็อคคุณจะต้องจ่ายเงินประมาณ 760 บาทเพื่อปลดล็อค โดยจะต้องโอนเงินผ่านระบบ MoneXy cash transfer ของยูเครน ภายใน 24 ชั่วโมงหลังจ่ายเงินเครื่องถึงจะใช้งานได้ตามปกติ แต่ถ้าไม่จ่ายข้อมูลที่เข้ารหัสไว้จะถูกลบ ไฟล์ที่ถูกเข้ารหัสก็จะมีตั้งแต่ไฟล์รูปภาพ jpeg และ gif, ไฟล์เอกสาร dox และ txt, ไฟล์วิดีโอ mkv, avi และ mp4

ที่มา : bbc

16 Million German Users'Data compromised in mysterious Botnet Malware attack

นักวิจัยด้านความปลอดภัย BSI รายงานว่า ข้อมูลผู้ใช้ออนไลน์ชาวเยอรมันถูกขโมยข้อมูลส่วนตัวไปประมาณ 16 ล้านคน อาจจะส่งผลกระทบไปยัง social networking sites เช่นกัน

นักวิจัยนั้นได้วิเคราะห์ข้อมูลจาก botnet network ของเครื่องคอมพิวเตอร์ที่ติดมัลแวร์ พบว่าแฮกเกอร์สามารถโจมตีขโมยเอาข้อมูลชื่อผู้ใช้ และรหัสผ่าน อีเมล์ของเหยื่อได้

ทางเจ้าหน้าที่ก็ได้จัดเตรียมเว็บไซต์ที่เป็นภาษาเยอรมัน เพื่อให้ผู้ใช้สามารถตรวจสอบ ว่าอีเมล์ปลอดภัยหรือไม่ อีกทั้งเจ้าหน้าที่แนะนำว่าให้ผู้ใช้เปลี่ยนรหัสผ่านทั้งหมดที่เกี่ยวข้องกับอีเมล์ เพื่อป้องกันการโจมตีจากแฮกเกอร์

ที่มา : thehackernews

Computer at Japanese Monju Nuclear Power Plant infected with Malware

เครื่องคอมพิวเตอร์ในห้องควบคุมของโรงไฟฟ้านิวเคลียร์ Monju ของญี่ปุ่นได้ถูกตรวจพบว่าติดมัลแวร์ โดยมัลแวร์ตัวนี้ดูเหมือนว่าไม่ได้เป็นมัลแวร์ที่ถูกทำมาเพื่อโจมตีเครื่องใดเครื่องหนึ่งเป็นพิเศษ มัลแวร์ตัวนี้เข้าถึงเครื่องดังกล่าวจากการที่พนักงานได้ทำการอัพเดตโปรแกมเล่นวีดีโอ โดยเครื่องที่ติดเป็น 1 ใน 8 เครื่องที่อยู่ในห้องควบคุมซึ่งใช้เป็นเครื่องสำหรับป้อนค่าเอกสารเข้าไปเก็บเป็นไฟล์บนเครื่องคอมพิวเตอร์ และเป็นเครื่องที่มีเอกสารที่มีข้อมูลสำคัญอย่างเช่น ข้อมูลของพนักงาน เป็นต้น ผู้ดูแลระบบเห็นพฤติกรรมที่ผิดปกติตั้งแต่วันที่ 2 มกราคมเป็นต้นมา โดยเครื่องดังกล่าวถูกเข้าถึงมากกว่า 30 ครั้งภายใน 5 วันหลังจากที่พนักงานได้ทำการอัพเดตโปรแกรม

ที่มา : ehackingnews

Fake Minecraft Android App sold at cheap price contains virus code

นิตยสารพีซีรายงานว่านักวิจัยของ F-Secure ได้ค้นพบโทรจันในแอพลิเคชั่นปลอมบนแอนดรอยด์ "Minecraft - Pocket Edition" ซึ่งแอพปลอมดังกล่าว ผู้ใช้จ่ายเงินแค่ 2.50 ยูโรเท่านั้น (แอพแท้ต้องจ่ายในราคา 5.49 ยูโร)
เมื่อผู้ใช้ดาวน์โหลดแอพปลอมแล้ว มันจะส่ง SMS ไปยังหมายเลขโทรศัพท์มือพรีเมี่ยม และลงทะเบียนบริการที่มีราคาแพง
นักวิจัยได้สังเกตเห็นว่าแอพที่เป็นอันตรายใช้เครื่องมือที่เรียกว่า "Smalihook"ในการเจาะเข้าไปในแอพ และยังแนะนำอีกว่าไม่ควรดาวน์โหลดแอพลิเคชั่นจากร้านค้า ควรดาวน์โหลดจาก Google Play เท่านั้น

ที่มา : ehackingnews

Fake Minecraft Android App sold at cheap price contains virus code

นิตยสารพีซีรายงานว่านักวิจัยของ F-Secure ได้ค้นพบโทรจันในแอพลิเคชั่นปลอมบนแอนดรอยด์ "Minecraft - Pocket Edition" ซึ่งแอพปลอมดังกล่าว ผู้ใช้จ่ายเงินแค่ 2.50 ยูโรเท่านั้น (แอพแท้ต้องจ่ายในราคา 5.49 ยูโร)
เมื่อผู้ใช้ดาวน์โหลดแอพปลอมแล้ว มันจะส่ง SMS ไปยังหมายเลขโทรศัพท์มือพรีเมี่ยม และลงทะเบียนบริการที่มีราคาแพง
นักวิจัยได้สังเกตเห็นว่าแอพที่เป็นอันตรายใช้เครื่องมือที่เรียกว่า "Smalihook"ในการเจาะเข้าไปในแอพ และยังแนะนำอีกว่าไม่ควรดาวน์โหลดแอพลิเคชั่นจากร้านค้า ควรดาวน์โหลดจาก Google Play เท่านั้น

ที่มา : ehackingnews

FBI uses Spear Phishing technique to plant malware in Suspect's system

จากบทความที่ถูกตีพิมพ์โดย Washington Post ได้ระบุว่า FBI ได้ใช้มัลแวร์ในการจับตาดูการเคลื่อนไหวของเครื่องคอมพิวเตอร์ผู้ต้องสงสัย โดยวิธีการที่ FBI ใช้ก็เหมือนกับวิธีการของแฮกเกอร์ทั่วไปคือ ทำการโจมตีไปยังช่องโหว่ของเครื่องเป้าหมายเพื่อลงมัลแวร์ที่ใช้ในการส่งข้อมูลกลับไปยัง Server ของ FBI จากกรณีตัวอย่างของ bank fraud ผู้พิพากษา Stephen Smith ได้ปฎิเสธที่จะให้ FBI ทำการลง spyware ลงในระบบที่ต้องสงสัย โดย Smith ระบุว่าการกระทำแบบนี้เป็นการเสี่ยงที่อาจจะได้ข้อมูลของผู้ที่ไม่เกี่ยวข้องมาด้วย ส่วนในกรณีอื่น อย่างเช่น

ในเดือนธันวาคมปี 2012 ผู้พิพากษาคนหนึ่งได้อนุญาตให้ FBI สามารถใช้มัลแวร์ได้ ซึ่งจากการใช้มัลแวร์นี้เองที่ทำให้ FBI มีข้อมูลมากพอที่จะจับผู้กระทำความผิดมาลงโทษได้
ในเดือนมิถุนายนปี 2012 ได้มีบุคคลคนหนึ่งที่เรียกตัวเองว่า “Mo” ได้ทำการโทรไปยังนายอำเภอและได้ทำการขู่ว่าเขาได้วางระเบิดไว้หลายจุดแล้ว ถ้าไม่อยากให้เขาจุดระเบิดให้ปล่อยฆาตกรที่ทำการฆ่าคนไปถึง 12 คนในโรงหนังที่อยู่ในเมืองเดนเวอร์, รัฐโคโรลาโด หลังจากทำการสืบสวนพบว่า “Mo” ได้ใช้ Google voice ในการโทรไปยังนายอำเภอและใช้พร็อกซี่ในการซ่อน IP ของเขา จากการสืบสวนเบื้องลึกของ FBI พบว่า IP ที่แท้จริงของ “Mo” เป็น IP ที่อยู่ในกรุงเตหะราน, ประเทศอิหร่าน และในเดือนธันวาคมปี 2012 ผู้พิพากษาได้อนุญาตให้ FBI ทำการส่งอีเมลที่แนบมัลแวร์ไว้ไปยังอีเมลของ “Mo” ได้ อย่างไรก็ตามปฎิบัติการนี้ไม่ประสบผลสำเร็จ แต่ FBI ยังได้ข้อมูลที่เครื่องคอมพิวเตอร์ของ “Mo” ส่งมาว่าเขาใช้ IP จำนวน 2 IP ที่เป็น IP ที่อยู่ในกรุงเตหะราน, ประเทศอิหร่าน

ที่มา : ehackingnews

FBI uses Spear Phishing technique to plant malware in Suspect's system

จากบทความที่ถูกตีพิมพ์โดย Washington Post ได้ระบุว่า FBI ได้ใช้มัลแวร์ในการจับตาดูการเคลื่อนไหวของเครื่องคอมพิวเตอร์ผู้ต้องสงสัย โดยวิธีการที่ FBI ใช้ก็เหมือนกับวิธีการของแฮกเกอร์ทั่วไปคือ ทำการโจมตีไปยังช่องโหว่ของเครื่องเป้าหมายเพื่อลงมัลแวร์ที่ใช้ในการส่งข้อมูลกลับไปยัง Server ของ FBI จากกรณีตัวอย่างของ bank fraud ผู้พิพากษา Stephen Smith ได้ปฎิเสธที่จะให้ FBI ทำการลง spyware ลงในระบบที่ต้องสงสัย โดย Smith ระบุว่าการกระทำแบบนี้เป็นการเสี่ยงที่อาจจะได้ข้อมูลของผู้ที่ไม่เกี่ยวข้องมาด้วย ส่วนในกรณีอื่น อย่างเช่น

ในเดือนธันวาคมปี 2012 ผู้พิพากษาคนหนึ่งได้อนุญาตให้ FBI สามารถใช้มัลแวร์ได้ ซึ่งจากการใช้มัลแวร์นี้เองที่ทำให้ FBI มีข้อมูลมากพอที่จะจับผู้กระทำความผิดมาลงโทษได้
ในเดือนมิถุนายนปี 2012 ได้มีบุคคลคนหนึ่งที่เรียกตัวเองว่า “Mo” ได้ทำการโทรไปยังนายอำเภอและได้ทำการขู่ว่าเขาได้วางระเบิดไว้หลายจุดแล้ว ถ้าไม่อยากให้เขาจุดระเบิดให้ปล่อยฆาตกรที่ทำการฆ่าคนไปถึง 12 คนในโรงหนังที่อยู่ในเมืองเดนเวอร์, รัฐโคโรลาโด หลังจากทำการสืบสวนพบว่า “Mo” ได้ใช้ Google voice ในการโทรไปยังนายอำเภอและใช้พร็อกซี่ในการซ่อน IP ของเขา จากการสืบสวนเบื้องลึกของ FBI พบว่า IP ที่แท้จริงของ “Mo” เป็น IP ที่อยู่ในกรุงเตหะราน, ประเทศอิหร่าน และในเดือนธันวาคมปี 2012 ผู้พิพากษาได้อนุญาตให้ FBI ทำการส่งอีเมลที่แนบมัลแวร์ไว้ไปยังอีเมลของ “Mo” ได้ อย่างไรก็ตามปฎิบัติการนี้ไม่ประสบผลสำเร็จ แต่ FBI ยังได้ข้อมูลที่เครื่องคอมพิวเตอร์ของ “Mo” ส่งมาว่าเขาใช้ IP จำนวน 2 IP ที่เป็น IP ที่อยู่ในกรุงเตหะราน, ประเทศอิหร่าน

ที่มา : ehackingnews