
ทีม Security ของ Tailscale กำลังเร่งออกแพตช์แก้ไขช่องโหว่ด้านความปลอดภัยเกือบสิบรายการ ซึ่งอาจถูกนำไปใช้โจมตีในการขโมยข้อมูล Credentials, ทำให้เซิร์ฟเวอร์หยุดทำงาน (Crash), ยกระดับสิทธิ์เป็น Root และอื่น ๆ
Tailscale เป็นผู้พัฒนา Virtual Private Network (VPN) แบบ Mesh ที่กำหนดด้วยซอฟต์แวร์ ซึ่งสร้างขึ้นบน WireGuard โดยช่วยให้ผู้ใช้สามารถเชื่อมต่อคอมพิวเตอร์, เซิร์ฟเวอร์ และ Cloud instances จากที่ใดก็ได้เข้าสู่ Mesh Network ที่เข้ารหัสเดียวกัน ("tailnet") ผ่านการเชื่อมต่อแบบ peer-to-peer (P2P) โดยตรง
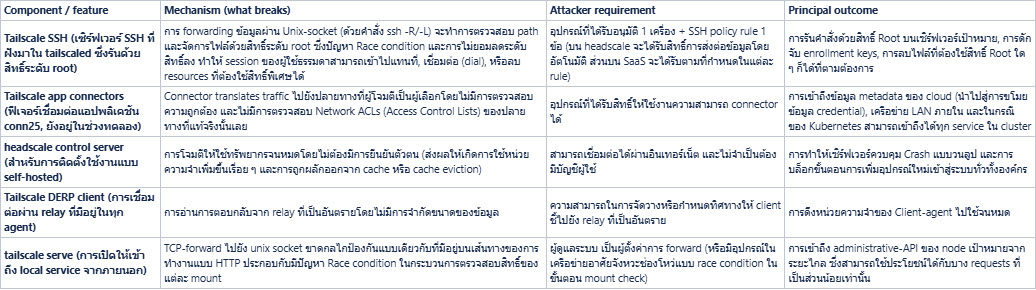
Cyberdione Labs ได้ค้นพบช่องโหว่จำนวน 11 รายการ (รวมเรียกว่า Tailworm) ที่ยังไม่มีการแพตช์แก้ไข ระหว่างการตรวจสอบความปลอดภัยของ Tailscale เวอร์ชัน 1.104.2 และเซิร์ฟเวอร์ควบคุม Headscale แบบ Self Hosted เวอร์ชัน 0.29.5
Erica Windisch ผู้ก่อตั้ง Cyberdione Labs ซึ่งเป็นผู้รายงานช่องโหว่ให้ Tailscale และเปิดเผยรายละเอียดต่อสาธารณะ โดยระบุว่า "การค้นพบทั้งหมดได้รับการยืนยันโดยการจำลองการทำงานซ้ำในสภาพแวดล้อมห้องปฏิบัติการบนซอฟต์แวร์ที่เปิดให้ใช้งานจริงและยังไม่มีการดัดแปลง (Tailscale v1.104.2, Headscale v0.29.5)"
"ทีมนักวิจัยมีความเห็นว่า การรับรู้ถึงช่องโหว่เหล่านี้อย่างรวดเร็วจะช่วยเร่งให้เกิดการแก้ไขอุปกรณ์ที่ได้รับผลกระทบ ช่องโหว่เหล่านี้ไม่ได้ถูกสร้างขึ้นโดยทีมนักวิจัย แต่ถูกค้นพบโดยใช้ความพยายามเพียงเล็กน้อย"
ช่องโหว่ที่ Critical ที่สุดอยู่ในเซิร์ฟเวอร์ SSH ของ Tailscale ซึ่งอาจทำให้ผู้โจมตีที่ผ่านการยืนยันตัวตน สามารถรันโค้ดด้วยสิทธิ์ระดับ Root ผ่าน Unix-socket forwarding บน tailnet เป้าหมายได้
เมื่อวันจันทร์ที่ผ่านมา ทีมงาน Tailscale ระบุว่าได้รับรายงานจาก Cyberdione Labs แล้ว และกำลังดำเนินการสร้างแพตช์เพื่อแก้ไขช่องโหว่ด้านความปลอดภัยเหล่านี้ภายในวันนี้
นักพัฒนายังยืนยันด้วยว่าช่องโหว่ที่รายงานมานั้น "serious" เนื่องจากอาจทำให้ผู้ไม่หวังดีที่มีสิทธิ์บนระบบเป้าหมายสามารถดำเนินการต่าง ๆ ด้วยสิทธิ์ที่ถูกยกระดับขึ้น
Tailscale ระบุว่า "ช่องโหว่ Tailscale SSH ส่วนใหญ่ที่ระบุได้นั้นเกี่ยวข้องกับการยกระดับสิทธิ์ ในบางสถานการณ์ ผู้ที่ได้รับอนุญาตให้เชื่อมต่อผ่าน Tailscale SSH อยู่แล้ว อาจสามารถดำเนินการที่เกินขอบเขตสิทธิ์ของผู้ใช้ระดับ Local ที่กำหนดไว้ ซึ่งรวมถึงความเป็นไปได้ในการเข้าถึงสิทธิ์ที่สูงขึ้น"
"นี่เป็นช่องโหว่ด้านความปลอดภัยที่มีความรุนแรง และเรากำลังจัดการอย่างเหมาะสม การใช้ประโยชน์จากช่องโหว่ขึ้นอยู่กับสิทธิ์ที่มอบให้กับผู้ใช้ หรืออุปกรณ์ที่เชื่อมต่อ, การตั้งค่าของระบบ และเงื่อนไขอื่น ๆ เรากำลังตรวจสอบขอบเขตทั้งหมดของการค้นพบอย่างต่อเนื่อง รวมถึงตรวจสอบว่าการตั้งค่าแบบใดบ้างที่อาจได้รับผลกระทบ"
อย่างไรก็ตาม แม้ว่าช่องโหว่จะมีความรุนแรง แต่ Tailscale ระบุว่า ยังไม่แนะนำให้ผู้ใช้ปิดการใช้งานฟีเจอร์ Tailscale SSH
Mike Shaver รองประธานฝ่ายวิศวกรรมของ Tailscale ระบุว่า "จากการประเมินปัจจุบันของเรา เรายังไม่แนะนำให้ทุกคนปิด Tailscale SSH"
แทนที่จะทำเช่นนั้น ทีมงาน Tailscale ได้แชร์แนวทางปฏิบัติที่ควรช่วยลดผลกระทบจากช่องโหว่เหล่านี้บางส่วน ได้แก่
- ตรวจสอบ Policy การเข้าถึง SSH: จำกัดการเข้าถึงเฉพาะผู้ใช้ และอุปกรณ์ที่จำเป็นต้องใช้งานเท่านั้น
- ปิดใช้งาน SSH forwarding หากไม่จำเป็น: ตั้งค่า TS_SSH_DISABLE_FORWARDING=1 ใน environment ของ tailscaled service และรีสตาร์ท service การทำเช่นนี้จะปิด SSH forwarding โดยไม่ต้องปิดใช้งาน Tailscale SSH ทั้งหมด และช่วยลดช่องโหว่ที่มีความรุนแรงหลายรายการได้
- ตรวจสอบการเข้าถึงระบบที่สำคัญ: พิจารณาเพิ่มความเข้มงวดของ Policy การเข้าถึง Tailscale SSH เป็นการชั่วคราวระหว่างที่เรากำลังตรวจสอบ เพื่อให้เฉพาะผู้ใช้ และอุปกรณ์ที่จำเป็นต้องเข้าถึงเท่านั้นที่สามารถเชื่อมต่อได้
นักพัฒนา Tailscale ตั้งเป้าที่จะปล่อยเวอร์ชันใหม่ที่แก้ไขปัญหาเหล่านี้ภายในสิ้นวันอังคารที่ 27 ตุลาคม และเรียกร้องให้ผู้ใช้เตรียมพร้อมที่จะอัปเดตและ "นำ Tailscale client เวอร์ชันที่แพตช์แล้วไปใช้งานทันทีที่มีการปล่อยออกมา"
ที่มา : bleepingcomputer
You must be logged in to post a comment.