พบ Malware บน Android ตัวใหม่ที่ชื่อว่า RatHat ซึ่งมุ่งเป้าไปยังผู้ใช้งาน โดยมาพร้อม AI-powered subsystem เพื่อช่วยให้ผู้โจมตีสามารถควบคุม และนำทางอุปกรณ์ที่ถูก Compromise จากระยะไกลได้
นักวิจัยจาก Zimperium zLabs วิเคราะห์ Malware ดังกล่าว และเชื่อมโยงว่าอาจเกี่ยวข้องกับ Threat Actor จากจีน หลังพบว่า Malware ใช้ LLM Prompts ที่เขียนเป็นภาษาจีน
นักวิจัยระบุว่า RatHat ถูกเผยแพร่ผ่าน Malvertising, SMS และ Phishing Sites ซึ่งหลอกให้ผู้ใช้ดาวน์โหลดไฟล์ APK จากแหล่งที่อยู่นอก Google Play
เช่นเดียวกับ Malware บน Android หลายตระกูล RatHat อาศัยการใช้ประโยชน์จาก Android Accessibility Permissions เพื่อดำเนินการที่ต้องใช้สิทธิ์ระดับสูงบนอุปกรณ์ที่ติด Malware
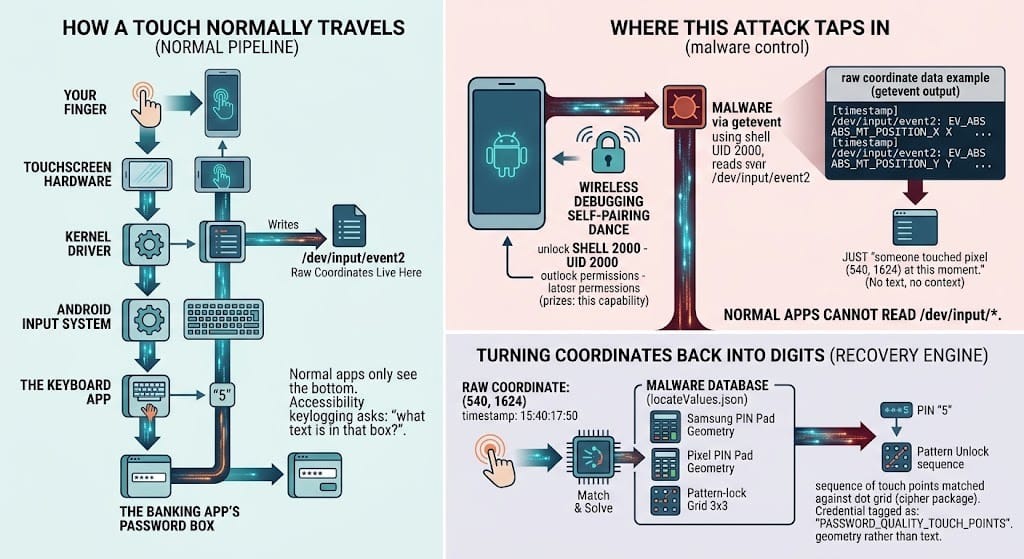
จุดที่น่าสนใจคือ RatHat สามารถเปิดใช้งาน Developer Options และ Wireless Debugging เพื่อให้ได้ Execute Context ในระดับ Local Shell โดยไม่จำเป็นต้องเชื่อมต่อกับคอมพิวเตอร์ภายนอก ซึ่งมีกลไกในลักษณะเดียวกับที่พบใน Malware บน Android ตระกูล ToxicPanda และ RedHook
เมื่อสามารถเข้าถึง ADB ได้ RatHat จะติดตั้ง Agent ที่พัฒนาด้วยภาษา Go ชื่อ liblocal-service.so ซึ่งสามารถ Execute Commands ด้วยสิทธิ์ ADB Shell, สร้างกลไก Bypass ข้อจำกัดด้าน Battery และจัดการ Persistence ของ Malware
Agent ตัวเดียวกันยังสามารถกู้คืน Malware ได้หากถูกลบ หรือหยุดการทำงาน ทำให้เกิดช่องทางสำหรับการ Persistence ที่แยกออกจากตัว Malware เอง และกลไกนี้ทำงานแบบย้อนกลับเช่นกัน โดย Malware สามารถกู้คืน Agent ได้หาก Agent ถูกลบออก
นอกจากนี้ยังพบ Agent อีกตัวชื่อ libmedia_codec.so ซึ่งทำหน้าที่เป็น FRP Reverse-Proxy Client เพื่อสร้าง Persistent Tunnel เชื่อมต่อกลับไปยังผู้โจมตี
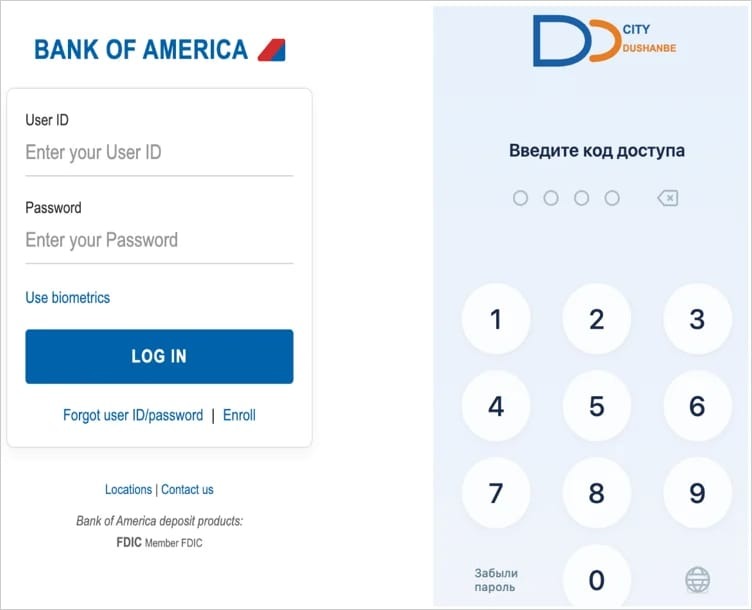
RatHat ยังสามารถแสดง HTML Overlays ปลอมทับบนแอปพลิเคชันเป้าหมาย เช่น แอปธนาคาร และ Cryptocurrency เพื่อดักจับ Account Credentials
Malware ยังสามารถดักจับ SMS และ Notifications รวมถึง One-Time Passwords (OTP), บันทึกเหตุการณ์การเปลี่ยนแปลงข้อความ, ดึง URL จาก Address Bar ของ Browser และขโมย Lock-Screen PIN, Passwords และ Unlock Patterns
AI-guided Navigation
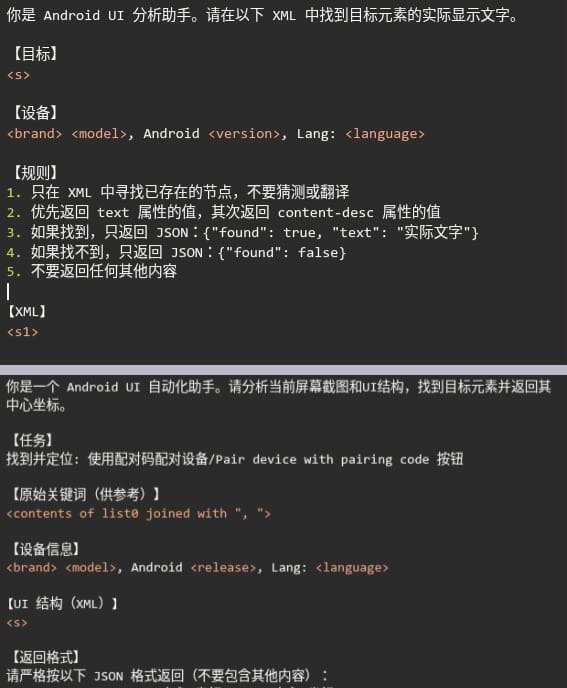
Zimperium รายงานว่า RatHat ใช้ AI-powered User Interface Automation Engine ซึ่งจะ Serialize Android Accessibility Tree ที่กำลังทำงานอยู่ให้อยู่ในรูปแบบ XML ก่อนส่งข้อมูลไปยัง AI Assistant ยอดนิยมรายหนึ่ง ซึ่งรายงานไม่ได้เปิดเผยชื่อ
จากนั้น AI Tool จะได้รับคำสั่งให้ดำเนินการ เช่น
- ระบุพิกัดจุดกึ่งกลาง (Center Coordinates) ของ Interface Element ที่กำหนด
- ระบุข้อความจริงที่แสดงอยู่บนหน้าจอ ของ Element นั้น
- ส่งคำสั่งสำหรับ Navigation เช่น SCROLL_DOWN และคำสั่งอื่น ๆ
Subsystem ที่ขับเคลื่อนด้วย AI นี้ทำให้ RatHat สามารถทำ Interface Automation ได้ยืดหยุ่นกว่าการใช้ Automation ที่อาศัย Fixed Scripts เพียงอย่างเดียว และช่วยให้ผู้โจมตีสามารถควบคุม และนำทางอุปกรณ์จากระยะไกลได้ โดยไม่จำเป็นต้องมีผู้โจมตีคอยโต้ตอบกับอุปกรณ์แบบ Real-time
Zimperium ให้ความเห็นว่า RatHat ใช้ AI เพื่อควบคุม และนำทาง Interface ของอุปกรณ์แบบ Real-time อย่างชาญฉลาด ทำให้การทำงานมีความยืดหยุ่นมากขึ้น และทำให้ Security Software ตรวจจับได้ยากกว่า Automation แบบดั้งเดิมที่ทำงานตาม Script ที่กำหนดไว้ตายตัว
นักวิจัยเตือนว่า RatHat ยังสามารถขัดขวางความพยายามในการ Uninstall ได้ โดย Malware จะดักจับหน้าจอยืนยันการ Uninstall จากนั้นยกเลิก Process และแสดง Overlay ที่เลียนแบบ Google Play พร้อมข้อความ Error ที่สร้างขึ้นมา
Zimperium ยังพบว่า Malware มี Anti-analysis Techniques หลายรูปแบบ เช่น การ Tamper กับ APK Container, การสร้าง Android Manifest File ที่มีขนาดใหญ่ถึง 61 MB และการใช้ Invalid DEX Pseudo Instructions ซึ่งทั้งหมดมีเป้าหมายเพื่อทำให้เครื่องมือวิเคราะห์ Malware เกิดความสับสน หรือไม่สามารถวิเคราะห์ Malware ได้อย่างถูกต้อง
ผู้ใช้งาน Android ไม่ควรดาวน์โหลดไฟล์ APK จากนอก Google Play เว้นแต่จะมั่นใจว่า Publisher ของแอปนั้นน่าเชื่อถือ ควรหลีกเลี่ยงการมอบ Accessibility Permissions ให้กับแอป และควรสแกนอุปกรณ์ด้วย Play Protect เป็นประจำ
ที่มา : bleepingcomputer
You must be logged in to post a comment.