กลุ่ม ShinyHunters ซึ่งเป็นกลุ่มผู้โจมตีที่มุ่งเป้าการเรียกค่าไถ่ กำลังใช้เทคนิค URL-encoding เพื่อ Bypass Rules ของ Web Application Firewall (WAF) ที่ใช้ป้องกันช่องโหว่ CVE-2026-35273 ใน Oracle PeopleSoft ทำให้กลุ่มผู้โจมตีสามารถกลับมาโจมตีช่องโหว่บนเซิร์ฟเวอร์ที่มีช่องโหว่ได้เป็นวงกว้างอีกครั้ง
Mandiant และ Threat Intelligence Group (GTIG) ของ Google ระบุว่า เทคนิคใหม่นี้ทำให้กลุ่มผู้โจมตีสามารถกลับมามุ่งเป้าโจมตีเซิร์ฟเวอร์ PeopleSoft ที่ไม่ได้ติดตั้งแพตช์อัปเดตด้านความปลอดภัย แต่เลือกใช้ WAF ปิดกั้นการเข้าถึง Endpoint PSEMHUB ที่มีช่องโหว่แทน
เมื่อวันที่ 10 มิถุนายน BleepingComputer ได้รายงานเป็นครั้งแรกว่า กลุ่ม ShinyHunters กำลังมุ่งเป้าโจมตีเซิร์ฟเวอร์ Oracle PeopleSoft ผ่านช่องโหว่ zero-day ซึ่งทำให้สามารถขโมยข้อมูลจากองค์กรกว่า 100 แห่งได้
วันถัดมา Oracle ได้แก้ไขช่องโหว่ zero-day ใน PeopleSoft โดยกำหนดหมายเลขเป็น CVE-2026-35273 และระบุว่า ช่องโหว่นี้ทำให้ผู้โจมตีสามารถรันโค้ดที่เป็นอันตรายจากระยะไกลได้โดยไม่ต้องผ่านการยืนยันตัวตน
ในวันเดียวกัน Google ยังรายงานว่า ShinyHunters ซึ่ง Google ติดตามในชื่อ UNC6240 กำลังทำการโจมตีผ่านช่องโหว่ CVE-2026-35273 โดยมุ่งเป้าไปยังภาคการศึกษา ซึ่งเป็นการยืนยันรายงานของ BleepingComputer
ในขณะนั้น Mandiant แนะนำให้องค์กรที่ไม่สามารถติดตั้งแพตช์อัปเดตด้านความปลอดภัย หรือปิดการใช้งาน Environment Management Hub ได้ทันที ปิดกั้นการเข้าถึงจากภายนอกไปยัง Endpoint `/PSEMHUB/*` ที่มีช่องโหว่
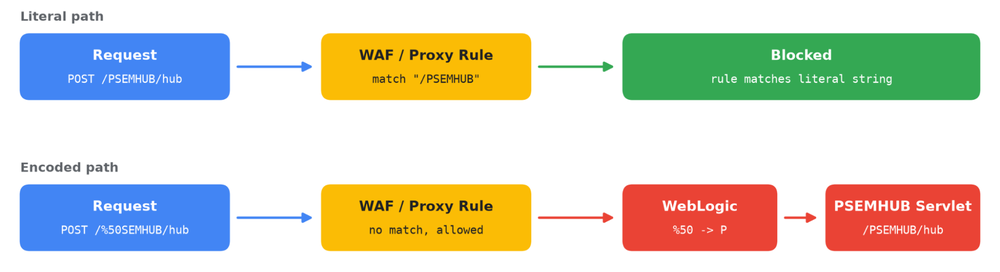
อย่างไรก็ตาม ในรายงานฉบับใหม่ Google ระบุว่า ShinyHunters ได้ปรับเปลี่ยน Exploit เพื่อ Bypass Rules ของ WAF ที่ตรวจหาพาธนี้ตามตัวอักษรตรง ๆ แต่ไม่ได้ตรวจหาพาธในรูปแบบที่ถูก Encode
ตัวอย่างเช่น แทนที่จะส่ง Requests ไปยัง
/PSEMHUB/
ผู้โจมตีจะส่ง Requests ไปยัง
/%50SEMHUB/
โดยลำดับอักขระ '%50' คือรูปแบบ Percent-encoding ของตัวอักษร 'P'
Mandiant ระบุว่า WAF และ Reverse Proxy จำนวนมากจะเปรียบเทียบพาธของ Request ตามตัวอักษรก่อนที่จะทำการ Decode ทำให้ Rules ที่ออกแบบมาเพื่อป้องกัน '/PSEMHUB/' ตรวจจับรูปแบบที่ถูก Encode ไม่ได้
ในทางกลับกัน Oracle WebLogic จะ Decode ตัวอักษร 'P' ที่ถูก Encode และส่งต่อ Request ไปยัง Endpoint ที่มีช่องโหว่ จึงเป็นการ Bypass Rules ของ WAF
Mandiant อธิบายว่า "สิ่งนี้ทำให้กลุ่มผู้โจมตีสามารถเข้าถึง Endpoint บนระบบที่ผู้ดูแลระบบอาจเชื่อว่า Rules ของ WAF ได้ลดความเสี่ยงไว้แล้ว"
Google เตือนว่า ShinyHunters อาจไม่ได้ใช้รูปแบบการ Bypass ด้วย '%50' เสมอไป และอาจเปลี่ยนไปใช้ '/PSEMHUB/' ในรูปแบบ Percent-encoding อื่น ๆ, รูปแบบตัวพิมพ์เล็กผสมตัวพิมพ์ใหญ่ (Mixed-case) หรือรูปแบบอื่น ๆ เพื่อ Bypass WAF
Mandiant แนะนำให้องค์กรติดตั้งแพตช์อัปเดตด้านความปลอดภัยล่าสุดเพื่อป้องกันช่องโหว่ CVE-2026-35273 แทนที่จะพึ่งพาแค่ Web Application Firewall
นอกจากนี้ องค์กรต่าง ๆ ควรค้นหา Access Log ของ WebLogic เพื่อหา Requests ไปยัง '/PSEMHUB/' และรูปแบบที่ถูก Encode เช่น '/%50SEMHUB/' เพื่อตรวจหาสัญญาณของการโจมตี
การ Bypass WAF นำไปสู่การโจมตีเพื่อขโมยข้อมูลระลอกใหม่
Google ระบุว่า การโจมตีระลอกใหม่นี้ได้ติดตั้ง Web Shell บนระบบหลายสิบระบบทั่วโลก ในองค์กรด้านการศึกษาระดับอุดมศึกษา, เทคโนโลยี, บริการด้านไอที, การดูแลสุขภาพ, การเกษตร, การขนส่ง และหน่วยงานภาครัฐ
Mandiant เตือนว่า "Mandiant แนะนำให้องค์กรที่ใช้งาน Oracle PeopleSoft ดำเนินการต่อไปนี้ทันที โดยแนวทางการแก้ไขปัญหา และแนวทางเสริมความแข็งแกร่งให้กับระบบเพิ่มเติม"
ก่อนจะเริ่มโจมตี ผู้โจมตีมักส่ง POST Requests ระหว่าง 5 ถึง 15 ครั้งไปยัง `/%50SEMHUB/hub` ซึ่งมี Java Object ที่ถูก Serialize อยู่
บนระบบที่มีช่องโหว่ Requests เหล่านี้จะส่งข้อมูลเกี่ยวกับระบบปฏิบัติการของเครื่อง Host กลับมา โดยไม่มีการเขียนไฟล์ หรือรบกวนการให้บริการ ทำให้ ShinyHunters สามารถตรวจสอบได้ว่า เซิร์ฟเวอร์ใดสามารถถูกโจมตีได้อย่างเงียบ ๆ
เมื่อพบว่าระบบมีช่องโหว่ กลุ่มผู้โจมตีจะโจมตีช่องโหว่อีกครั้งเพื่อเรียกใช้คำสั่งโดยตรงในหน่วยความจำ หรือติดตั้ง JSP Web Shell
Google ระบุว่า ผู้โจมตีได้ติดตั้ง Web Shell ชื่อ 'x.jsp' สำหรับการเรียกใช้คำสั่ง และ 'u.jsp' กับ 'u2.jsp' สำหรับการอัปโหลดไฟล์ขนาดใหญ่
บนเซิร์ฟเวอร์ Windows ที่ถูกเจาะระบบ ShinyHunters ใช้ Web Shell เหล่านี้เพื่อติดตั้งไฟล์ Executable ชื่อ 'Ple64.exe' ภายใต้การอำพรางเป็นตัวติดตั้งโปรแกรมเล่นมีเดีย Light Alloy ที่ผ่านการ Sign แต่แท้จริงแล้วเป็นการติดตั้ง Backdoor ที่ Google ติดตามในชื่อ SIDEEYE
มัลแวร์ SIDEEYE ถูกใช้เพื่อ
- ขโมยข้อมูลยืนยันตัวตน
- จัดการ Process และไฟล์
- สร้าง Reverse Shell แบบ Interactive
- ทำหน้าที่เป็น Reverse Proxy
กลุ่มผู้โจมตียังได้ติดตั้งชุดเครื่องมือ Tunneling แบบ Open-source ชื่อ Neo-reGeorg ผ่านไฟล์ 'tunnel.jsp' และ 'tunnel.jspx'
ชุดเครื่องมือนี้ทำให้การเชื่อมต่อผ่าน SOCKS5 Proxy สามารถทำ Tunneling ผ่านการเชื่อมต่อ HTTP และ HTTPS ปกติได้ ทำให้เซิร์ฟเวอร์ PeopleSoft ที่ถูกเจาะระบบถูกใช้เป็นช่องทางในการทำ Lateral Movement เข้าไปยังเครือข่ายภายใน
Mandiant ยังพบว่า ShinyHunters ใช้ซอฟต์แวร์บริหารจัดการจากระยะไกลที่ถูกต้องอย่าง MeshAgent เพื่อรักษาการเข้าถึงระบบ Linux ที่ถูกเจาะระบบ
ShinyHunters เคยอ้างว่าพบช่องโหว่ Zero-Day ใหม่ใน PeopleSoft
การโจมตีครั้งใหม่นี้เกิดขึ้นหลังจากที่ ShinyHunters อ้างว่า ได้เจาะระบบของสำนักงานสอบสวนกลางแห่งสหรัฐฯ (FBI) โดยใช้สิ่งที่กลุ่มระบุว่าเป็นช่องโหว่ zero-day ใหม่ใน Oracle PeopleSoft
ShinyHunters ให้ข้อมูลกับ BleepingComputer เมื่อวันที่ 22 กันยายนว่า ช่องโหว่ดังกล่าวทำให้สามารถรันโค้ดที่เป็นอันตรายจากระยะไกลได้ และถูกใช้เพื่อเข้าถึงแพลตฟอร์ม FBI Jobs จากนั้นจึงทำ Lateral Movement เข้าไปยังโครงสร้างพื้นฐาน AWS GovCloud ของ FBI
กลุ่มดังกล่าวอ้างว่า ได้ขโมยข้อมูลขนาด 2TB ถึง 3TB ที่เกี่ยวข้องกับพนักงานทั้งในปัจจุบัน และอดีตของ FBI, ผู้สมัครงาน และระบบภายในอื่น ๆ
ในขณะนั้น BleepingComputer ไม่สามารถตรวจสอบได้อย่างอิสระถึงช่องโหว่ zero-day ที่ถูกกล่าวอ้าง, การทำ Lateral Movement ที่กลุ่มอ้าง หรือปริมาณข้อมูลที่มีรายงานว่าถูกขโมยไป
FBI ยืนยันว่า กำลังสืบสวนข้อกล่าวอ้างเกี่ยวกับกิจกรรมที่ไม่ได้รับอนุญาตซึ่งส่งผลกระทบต่อ FBIjobs[.]gov แต่ไม่ได้ยืนยันว่าระบบถูกเจาะ หรือมีข้อมูลถูกขโมยไป
ShinyHunters ได้ยืนยันกับ BleepingComputer ว่า ได้ใช้เทคนิค Bypass WAF นี้กับ FBI Jobs แต่ยังคงอ้างว่า ได้โจมตีผ่านช่องโหว่ใหม่ที่ยังไม่เป็นที่รู้จักในคอมโพเนนต์ PSEMHUB เดียวกันด้วย
ที่มา : Bleepingcomputer
You must be logged in to post a comment.