มัลแวร์ Psychedelic Stealer ที่ถูกเผยแพร่ผ่านเว็บไซต์ของยูเครนที่ถูกเจาะระบบ โดยใช้หน้าตรวจสอบของ Cloudflare ปลอมในรูปแบบ ClickFix นั้น เป็นส่วนหนึ่งของแพลตฟอร์ม Malware-as-a-Service (MaaS) ที่ใหญ่กว่า ซึ่งมีชื่อว่า Lunex
ข้อมูลใหม่นี้มาจาก Ontinue ซึ่งระบุว่า กิจกรรมดังกล่าวเป็นกระบวนการโจมตีแบบ 4 ขั้นตอน ที่มุ่งเป้าไปยังผู้ใช้งานที่ใช้ภาษายูเครน
Rhys Downing นักวิจัยด้านภัยคุกคามทางไซเบอร์ของ Ontinue ระบุในรายงานทางเทคนิคว่า "กระบวนการโจมตีเริ่มต้นจากหน้า CAPTCHA ปลอม และจบลงด้วยการติดตั้ง C2 Agent ที่มีฟีเจอร์ครบถ้วน โดย Stealer จะดึงข้อมูลยืนยันตัวตน และข้อมูลต่าง ๆ จากเบราว์เซอร์ที่พัฒนาบนพื้นฐานของ Chromium จำนวน 7 ตัว, ขโมยข้อมูลกระเป๋าเงินดิจิทัล (Wallet) สกุลเงินคริปโต และสร้างช่องทางการเข้าถึงระบบไฟล์จากระยะไกลแบบถาวร ผ่าน Native Messaging Host ที่ใช้ PowerShell ซึ่งถูกติดตั้งไว้ภายในเบราว์เซอร์ของเหยื่อ"
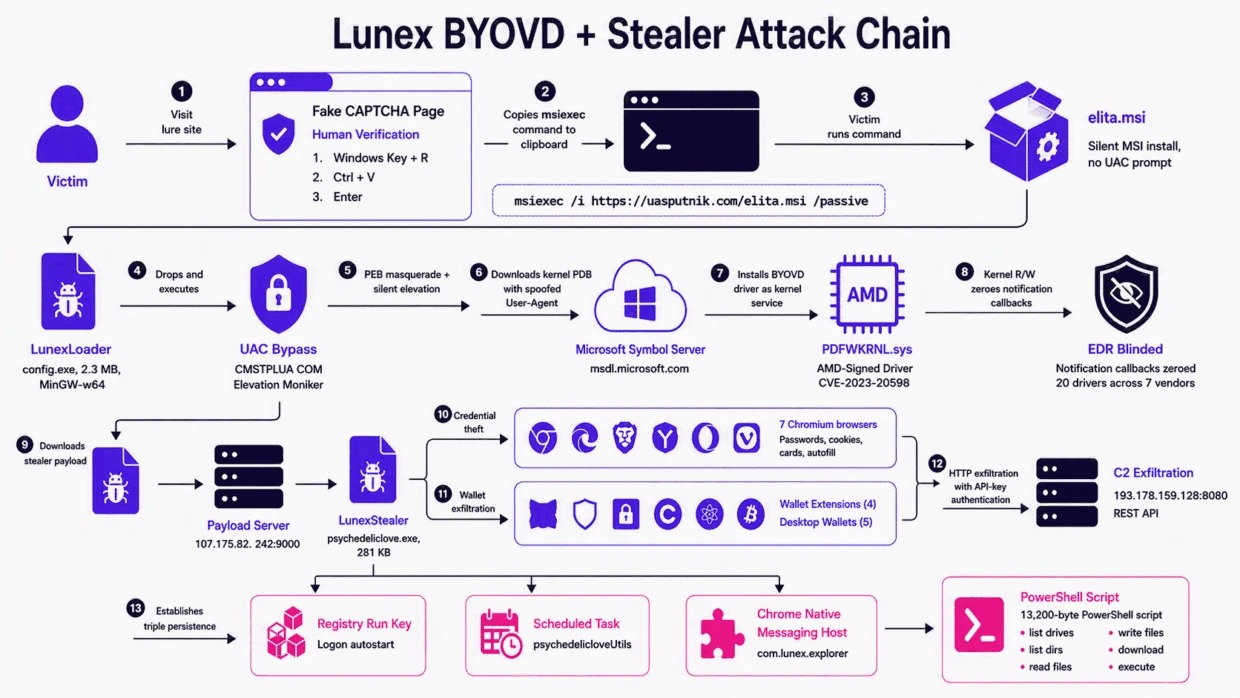
การโจมตีนี้ใช้ตัวติดตั้ง MSI ปลอมที่ถูกส่งผ่าน ClickFix เพื่อเริ่มต้นการทำงานเป็นลำดับขั้น ดังนี้
- ส่ง Loader ที่ชื่อว่า LunexLoader ซึ่งถูกออกแบบมาเพื่อ Bypass User Account Control (UAC) บน Windows โดยใช้ COM Object ชื่อ CMSTPLUA
- ใช้เทคนิค Bring Your Own Vulnerable Driver (BYOVD) เพื่อหลบเลี่ยงการตรวจจับ (Defense Evasion)
- สุดท้ายจึงดาวน์โหลด Payload ของ Stealer
การใช้เทคนิค BYOVD ถือเป็นประเด็นสำคัญ โดยเฉพาะอย่างยิ่งเพราะเทคนิคนี้แทบไม่ถูกนำมาใช้เป็นขั้นตอนก่อนการติดตั้ง Payload ขั้นสุดท้ายอย่าง Infostealer โดย Lunex ใช้ไดรเวอร์ Kernel-mode ที่มีช่องโหว่ของ AMD Radeon Software ชื่อ "PDFWKRNL.sys" ซึ่งได้รับผลกระทบจากช่องโหว่ CVE-2023-20598 เพื่อยกระดับสิทธิ์ และทำให้ Process ที่เกี่ยวข้องกับความปลอดภัยไม่สามารถมองเห็นได้ ขณะที่ Process เหล่านั้นยังคงทำงานอยู่
Psychedelic Stealer ถูกเปิดเผยข้อมูลครั้งแรกเมื่อต้นสัปดาห์นี้โดย Arctic Wolf Labs ซึ่งให้รายละเอียดถึงรูปแบบการดำเนินงานของกลุ่มผู้โจมตี ในการเจาะระบบเว็บไซต์ของคลินิกรักษาเส้นผม, ผู้ผลิตโมเดลจำลอง, ร้านหนังสือเฉพาะทาง, สถานบริการด้านจิตวิทยา, ร้านค้าปลีกเครื่องมือ และร้านค้าปลีกยานยนต์ เพื่อ Inject element ประเภท iframe ที่ถูกออกแบบมาเพื่อแสดง ClickFix
Downing ให้ความเห็นกับ The Hacker News ว่า "จากการวิเคราะห์กระบวนการโจมตีพบว่า ก่อนที่ Stealer จะถูกส่งเข้ามา มัลแวร์ถูกออกแบบมาให้ใช้ไดรเวอร์ที่ถูกต้องแต่มีช่องโหว่ เพื่อปิดการทำงานของเครื่องมือด้านความปลอดภัยบนเครื่องของเหยื่อ เมื่อระบบป้องกันเหล่านั้นถูกปิดใช้งานแล้ว Infostealer จะถูกติดตั้งเพื่อขโมยรหัสผ่านบนเบราว์เซอร์, Session Cookies และข้อมูลกระเป๋าเงินดิจิทัลสกุลเงินคริปโต"
การอ้างอิงถึง Lunex ครั้งแรกสุดในเอกสารด้านความปลอดภัยไซเบอร์ย้อนกลับไปเมื่อเดือนมิถุนายน 2026 ซึ่ง Luke Wilkinson จาก BlueTeamCoolTeam ได้ระบุพบ Command-and-Control (C2) Panel ของ Lunex Stealer ที่ยังใช้งานอยู่จำนวน 6 แห่ง กระจายอยู่ในสหรัฐฯ, ฟินแลนด์, เยอรมนี, เนเธอร์แลนด์ และยูเครน
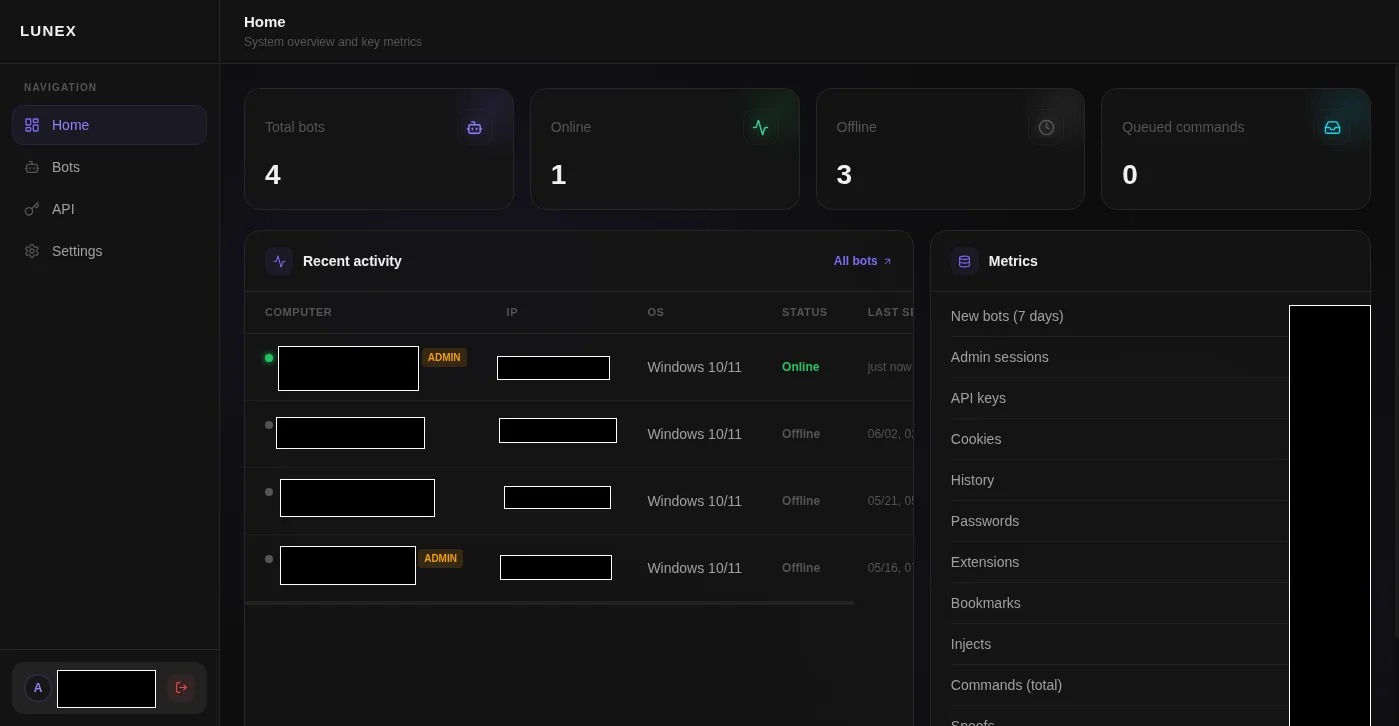
ทั้งนี้ Psychedelic Stealer และ LunexStealer มีคอมโพเนนต์เดียวกันของแพลตฟอร์ม MaaS โดย Downing อธิบายว่า "Psychedelic เป็นชื่อของไฟล์มัลแวร์ที่ทำงานบนอุปกรณ์ของเหยื่อ ขณะที่ Lunex คือแพลตฟอร์มเบื้องหลังที่ถูกขายให้กับกลุ่มอาชญากรไซเบอร์หลายกลุ่ม ซึ่งเป็นที่มาของชื่อ Lunex และ LunexStealer"
เมื่อถูกเรียกใช้งาน LunexStealer จะสื่อสารกับ Lunex Panel ที่ IP 193.178.159[.]128 ผ่าน HTTP เพื่อขโมยข้อมูลอย่างครอบคลุม ดังนี้
- ขโมยข้อมูลยืนยันตัวตนจาก Google Chrome, Microsoft Edge, Brave, Yandex Browser, Opera, Opera GX และ Vivaldi
- Enumerate กระเป๋าเงินดิจิทัลบนเดสก์ท็อป 5 รายการ และกระเป๋าเงินที่เป็น Extension บนเบราว์เซอร์ 4 รายการ แล้วขโมยข้อมูลที่เกี่ยวข้องออกไป ได้แก่ กระเป๋าเงินบนเดสก์ท็อป : Bitcoin Core, Litecoin, Exodus, Atomic Wallet และ Electrum, Extension บนเบราว์เซอร์ : MetaMask, MetaMask Legacy, OKX Wallet และ SafePal Wallet
- สร้างช่องทางรักษาการเข้าถึงระบบ (Persistence) ผ่าน Registry Run Key, Scheduled Task ที่ถูกซ่อนไว้ในชื่อ "psychedelicloveUtils" และลงทะเบียน Chrome native-messaging bridge หรือ host (NMH) ที่ทำให้ Stealer สามารถดำเนินการเพิ่มเติมได้
Downing ระบุว่า "Host นี้ทำงานด้วยสคริปต์ PowerShell ขนาด 13,200 ไบต์ ที่ฝังอยู่ใน Section .rdata ซึ่งทำงานตามโปรโตคอล Chrome Native Messaging ผ่าน Standard Input และ Output โดย NMH จะทำงานภายใต้ Process Context ของ Chrome และยังคงอยู่แม้ไฟล์ Binary ของ Stealer จะถูกลบ, ระบบถูกรีบูต หรือเบราว์เซอร์ถูกเปิดใหม่"
สคริปต์ PowerShell ดังกล่าวรองรับการดำเนินการกับระบบไฟล์ 6 รูปแบบ ได้แก่
- list_drives เพื่อ Enumerate ไดรฟ์ทั้งหมดตั้งแต่ C ถึง Z
- list_dir เพื่อแสดงรายการภายในไดเรกทอรีพร้อมขนาดไฟล์
- read_file เพื่ออ่านไฟล์ตามที่ต้องการเป็นชิ้นส่วน (Chunks) ละ 512 KB และไฟล์ที่มีขนาดสูงสุดถึง 524 MB
- write เพื่อเขียนข้อมูลตามที่ต้องการลงในไฟล์ที่พาธใดก็ได้
- download เพื่อดาวน์โหลดไฟล์จากระบบ
- run เพื่อสั่งรันโปรแกรมตามที่ต้องการ
นอกจากนี้ LunexStealer ยัง Inject Extension ของ Chrome ที่เป็นอันตราย ด้วยการแก้ไข Chrome Secure Preferences และประกาศ Permissions ที่ครอบคลุมอย่างกว้างขวาง ดังนี้
- cookies
- history
- bookmarks
- tabs
- storage
- proxy
- scripting
- declarativeNetRequest
- URL ทั้งหมดที่เป็น HTTP และ HTTPS
ซึ่งทำให้ Extension ดังกล่าวสามารถมองเห็น และควบคุมกิจกรรมบนเบราว์เซอร์ของเหยื่อได้ทั้งหมด
ผลการวิเคราะห์ Lunex Panel ชี้ไปยังผู้พัฒนาหรือทีมพัฒนาที่ใช้ภาษารัสเซีย โดยพบ Panel ที่ไม่ซ้ำกันจำนวน 28 แห่งใน 13 ประเทศ ซึ่งถือเป็นการขยายตัวครั้งใหญ่จากเดือนมิถุนายน 2026 โดย Panel เหล่านี้ถูก Host อยู่ในรัสเซีย, สหรัฐฯ, สหราชอาณาจักร, เนเธอร์แลนด์, ฝรั่งเศส, เยอรมนี, ตุรกี และบังกลาเทศ
Downing ระบุว่า "การเติบโตภายในเวลาเพียงไม่กี่เดือนแสดงให้เห็นว่า แพลตฟอร์มนี้กำลังขยายตัวอย่างต่อเนื่อง และถูกใช้งานโดยกลุ่มผู้โจมตีกลุ่มเดียว หรือถูกขายให้กับกลุ่มผู้โจมตีอื่น ๆ ไม่ได้จำกัดอยู่เพียงผู้ดำเนินการรายเดียว"
พบว่า Panel หนึ่งที่ถูก Host อยู่ในตุรกี Resolve ไปยังโดเมน Phishing 5 โดเมน ได้แก่
- account-sams-club[.]com
- teamwork-recover-password[.]com
- namshi-uae[.]com
- whatsappbusineses[.]com
- ibraq-perfumes[.]com
ซึ่งแสดงให้เห็นว่า ชุดฟีเจอร์ของแพลตฟอร์ม MaaS นี้ไม่ได้จำกัดอยู่เพียงการขโมยข้อมูลยืนยันตัวตน แต่ยังครอบคลุมไปถึงการแอบอ้างแบรนด์ (Brand Impersonation) และการทำ Phishing ด้วย
Ontinue ระบุว่า "กระบวนการโจมตีแบบ BYOVD ที่ใช้การล้างค่า Kernel Callback ให้เป็นศูนย์โดยอาศัยข้อมูลจาก PDB แทนการสั่งปิด Process ถือเป็นแนวทางที่เงียบกว่าในการทำให้ EDR ไม่สามารถทำงานได้ (EDR Neutralisation) ซึ่งทำให้ผลิตภัณฑ์ด้านความปลอดภัยยังคงทำงานอยู่ แต่ไม่สามารถมองเห็นสิ่งใดได้"
"จากการทดสอบที่ผ่านการยืนยันแล้วแสดงให้เห็นว่า ทั้ง HVCI และ Microsoft Vulnerable Driver Blocklist ในปัจจุบัน ไม่สามารถป้องกันการโหลด PDFWKRNL.sys รุ่นที่ใช้ในกระบวนการโจมตีนี้ได้ ซึ่งเป็นช่องว่างที่ยังคงอยู่ แม้ว่าค่า Hash ของไดรเวอร์ดังกล่าวจะถูกบันทึกไว้ในโปรเจกต์ LOLDrivers ตั้งแต่เดือนมีนาคม 2026 แล้วก็ตาม"
ที่มา : Thehackernews
You must be logged in to post a comment.