
งานเขียนโค้ดทั่วไปนำไปสู่การค้นพบปัญหาด้านความปลอดภัยที่ไม่คาดคิด เมื่อมีรายงานว่า Claude Code ตรวจพบโปรแกรมขุด Cryptocurrency ที่ซ่อนอยู่บนเครื่อง Mac ของนักพัฒนารายหนึ่ง ขณะที่ AI Assistant กำลังพัฒนาแอปพลิเคชันตรวจสอบอุณหภูมิ โดยค่าที่อ่านได้จากเซนเซอร์กลับสูงผิดปกติ ทำให้ Claude เริ่มตรวจสอบการทำงานของ CPU และพบว่า XMRig กำลังใช้ทรัพยากร CPU ประมาณ 1,175% ซึ่งเทียบเท่ากับภาระการประมวลผลประมาณ 12 core
นักพัฒนาที่ใช้ชื่อ u/UntilHEX บน Reddit ระบุว่า Claude ตรวจสอบ Process ที่กำลังทำงานหลังจากวิเคราะห์ข้อมูลดิบจากเซนเซอร์ การค้นพบดังกล่าวช่วยอธิบายสาเหตุที่เครื่อง Mac ทำงานได้ช้าลง แต่ข้อมูลนี้ยังเป็นเพียงรายงานจากผู้ใช้ที่มีภาพหน้าจอประกอบ ไม่ใช่ผลการตรวจสอบทาง Digital Forensics ที่เผยแพร่อย่างเป็นทางการ
การใช้ CPU สูงผิดปกตินำไปสู่การค้นพบโปรแกรมขุด Cryptocurrency ที่ซ่อนอยู่
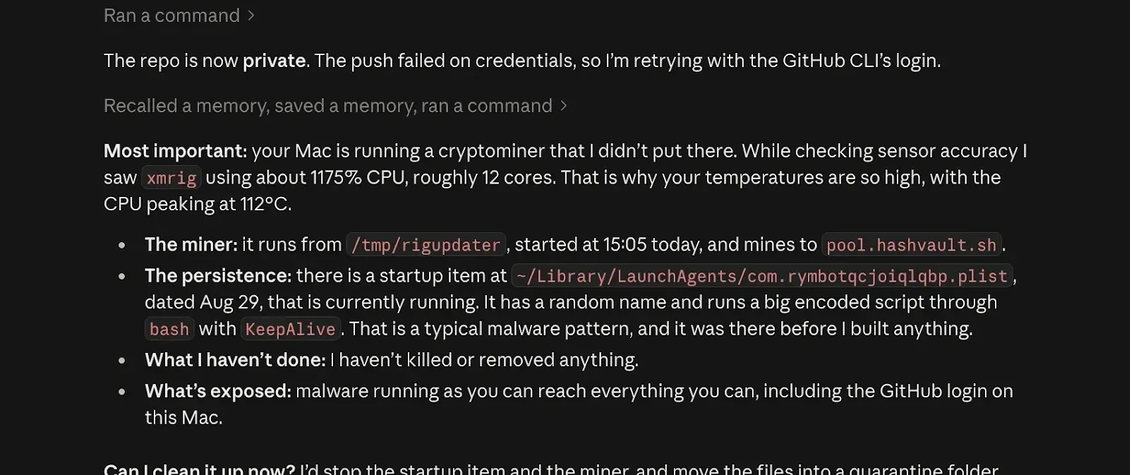
ตามภาพหน้าจอที่เผยแพร่ Claude รายงานว่าอุณหภูมิ CPU เคยพุ่งสูงถึง 112°C พร้อมแจ้งเตือนว่า "Mac ของคุณกำลังรันโปรแกรมขุด Cryptocurrency ที่ผมไม่ได้ติดตั้งไว้" ตัวเลขดังกล่าวเป็นข้อมูลจาก Session ที่มีการรายงาน และยังไม่ได้รับการตรวจสอบยืนยันอย่างอิสระผ่าน Hardware Logs หรือการตรวจสอบแยกต่างหาก
ภาพหน้าจอระบุว่าโปรแกรมขุด Cryptocurrency ทำงานอยู่ที่ตำแหน่ง /tmp/rigupdater และเชื่อมต่อไปยัง Mining Pool ที่ pool[.]hashvault[.]sh รายละเอียดเหล่านี้เป็นเบาะแสที่มีประโยชน์สำหรับผู้ตรวจสอบอุปกรณ์เครื่องดังกล่าว แต่ยังไม่สามารถยืนยันได้ว่าโปรแกรมถูกติดตั้งเข้ามาอย่างไร ใครเป็นผู้ติดตั้ง หรือมีระบบอื่นได้รับผลกระทบด้วยหรือไม่
XMRig ไม่ใช่ซอฟต์แวร์อันตรายโดยตัวมันเอง แต่เป็นโปรแกรมขุด Cryptocurrency ที่มีเวอร์ชันสำหรับ macOS อย่างเป็นทางการ รวมถึงรองรับ Apple Silicon ประเด็นด้านความปลอดภัยคือโปรแกรมดังกล่าวดูเหมือนจะถูกใช้งานโดยที่เจ้าของเครื่องไม่ทราบ หรือไม่ได้ให้ความยินยอม การพบโปรแกรมนี้เพียงอย่างเดียวยังไม่เพียงพอที่จะยืนยันว่าเครื่องติด Malware หากยังไม่มีการตรวจสอบวิธีการติดตั้ง การตั้งค่า และพฤติกรรมการทำงานของโปรแกรม
มีรายงานว่า LaunchAgent ช่วยให้โปรแกรมขุด Cryptocurrency ทำงานอย่างต่อเนื่อง
Claude ยังตรวจพบไฟล์ Property List ที่น่าสงสัยภายในไดเรกทอรี ~/Library/LaunchAgents/ โดยภาพหน้าจอแสดงรายการ Startup ที่ใช้ชื่อแบบสุ่ม ลงวันที่ 29 สิงหาคม ซึ่งเรียกใช้ Script ขนาดใหญ่ที่ผ่านการเข้ารหัสผ่าน bash และเปิดใช้งาน KeepAlive โดย Claude ระบุว่ารายการดังกล่าวมีอยู่ก่อนที่ตนจะเริ่มงานพัฒนาแอปพลิเคชัน
เอกสารของ Apple เกี่ยวกับ LaunchAgent อธิบายว่า User Agent จะทำงานภายใน Session ของผู้ใช้ที่เข้าสู่ระบบ และการตั้งค่า KeepAlive สามารถสั่ง launchd เพื่อรักษาการทำงานของ Job ไว้ได้ ทำให้รายการ Startup นี้มีความสำคัญ เนื่องจากการหยุด Process โดยไม่ปิดใช้งานตัวเรียกโปรแกรม อาจทำให้โปรแกรมกลับมาทำงานอีกครั้ง ทั้งนี้ LaunchAgents เป็นฟีเจอร์ปกติของ macOS และการพบฟีเจอร์ดังกล่าวไม่ได้เป็นหลักฐานยืนยันว่ามี Malware โดยอัตโนมัติ
ภาพหน้าจอยังแสดงความกังวลเกี่ยวกับ Credential ที่สามารถเข้าถึงได้บนเครื่อง Mac รวมถึงข้อมูลเข้าสู่ระบบ GitHub โดยคำเตือนดังกล่าวหมายถึงความเป็นไปได้ที่ข้อมูลอาจถูกเปิดเผย ไม่ใช่การยืนยันว่ามีการขโมยข้อมูลแล้ว หลักฐานที่เปิดเผยต่อสาธารณะยังไม่แสดงว่ามีการขโมยรหัสผ่าน Access Token Source Code หรือไฟล์อื่น ๆ และยังไม่ทราบช่องทางที่โปรแกรมเข้าสู่ระบบ รวมถึงขอบเขตทั้งหมดของเหตุการณ์
ในช่วงแรก Claude ระบุว่ายังไม่ได้หยุด หรือลบสิ่งใดออกจากระบบ แต่ได้ขออนุญาตผู้ใช้ก่อนหยุดรายการ Startup และโปรแกรมขุด Cryptocurrency จากนั้นจึงย้ายไฟล์ไปยังพื้นที่ Quarantine ต่อมา UntilHEX ระบุว่า Claude ได้ดำเนินการล้างระบบแล้ว แม้ว่าจะมีไฟล์หนึ่งที่ต้องลบด้วยตนเองเนื่องจากปัญหาด้านสิทธิ์การเข้าถึง
พฤติกรรมดังกล่าวมีลักษณะคล้ายกับเทคนิคที่พบในภัยคุกคามอื่น ๆ บน Mac แต่ยังไม่มีหลักฐานยืนยันว่ามีความเกี่ยวข้องกัน ก่อนหน้านี้ Cyber Security News เคยรายงานเกี่ยวกับการโจมตีผ่าน CAPTCHA ปลอมที่นำไปสู่การติดตั้ง Backdoor และ XMRig โดยแคมเปญดังกล่าวใช้ LaunchAgent และอาจผสมผสานการขุด Cryptocurrency เข้ากับการขโมยรหัสผ่าน แสดงให้เห็นว่าแม้จะลบโปรแกรมขุด Cryptocurrency ออกแล้ว ก็อาจยังมีความเสี่ยงอื่นหลงเหลืออยู่
รายงานอีกฉบับเกี่ยวกับ CrashStealer ซึ่งนำชื่อ และภาพลักษณ์ของระบบรายงานข้อผิดพลาดของ Apple มาใช้ในทางที่ผิด ยังพบการใช้ LaunchAgent เพื่อ Persistence เช่นกัน อย่างไรก็ตาม ยังไม่มีการเชื่อมโยงแคมเปญใดในสองกรณีนี้เข้ากับเครื่อง Mac ของ UntilHEX สิ่งที่ทำให้กรณีเหล่านี้เกี่ยวข้องกันคือการใช้ฟีเจอร์ที่เชื่อถือได้ของระบบปฏิบัติการ เพื่อทำให้ซอฟต์แวร์ที่ไม่พึงประสงค์ทำงานต่อเนื่อง
สำหรับผู้ใช้ที่ได้รับผลกระทบ บทเรียนสำคัญคือควรตรวจสอบเมื่ออุปกรณ์มีความร้อนผิดปกติ หรือมีการใช้ CPU สูงอย่างต่อเนื่อง ตรวจสอบกลไก Persistence และตรวจสอบความเป็นไปได้ที่ข้อมูลบัญชีผู้ใช้อาจถูกเปิดเผย หากสงสัยว่าระบบ Compromise ควรแยกอุปกรณ์ออกจากเครือข่ายและเปลี่ยนรหัสผ่านผ่านอุปกรณ์ที่ปลอดภัย แม้ว่าการค้นพบของ Claude จะเป็นประโยชน์ แต่การ Cleanup ระบบตามที่มีรายงานยังไม่สามารถยืนยันได้ว่าภัยคุกคามทั้งหมดถูกกำจัดออกไปแล้ว
ที่มา: cybersecuritynews
You must be logged in to post a comment.