มัลแวร์บน Windows สายพันธุ์ใหม่ที่ชื่อว่า ClosedQuorum ได้นำ AI models อย่าง Google Gemini, DeepSeek, Qwen และ Mistral มาใช้เพื่อประเมิน และกำหนดขั้นตอนการทำงานโดยอัตโนมัติในขั้นตอนหลังการเจาะระบบ
มัลแวร์ตัวนี้พัฒนาขึ้นด้วยภาษา Go และสามารถทำงานได้โดยไม่ต้องรอรับคำสั่งจากผู้ควบคุมที่เป็นมนุษย์ โดยมันจะอาศัยข้อมูลที่ได้จากการสำรวจระบบเป้าหมาย ร่วมกับ Voting system ระหว่าง AI เพื่อตัดสินใจว่าขั้นตอนต่อไปที่จะดำเนินการบนเครื่องของเหยื่อคืออะไร
ในกรณีที่ผลโหวตออกมาเสมอกัน โมเดล DeepSeek จะได้รับสิทธิ์เป็นอันดับแรกในการตัดสินใจขั้นสุดท้าย โดยอิงจากตัวเลือกที่ประเมินว่าเหมาะสมที่สุด รองลงมาคือ Qwen, Mistral และ Gemini ตามลำดับ
ทีมนักวิจัยจาก Cisco Talos ซึ่งทำการวิเคราะห์ ClosedQuorum ระบุว่า AI models เหล่านี้จะถูกจำกัดให้เลือกตัดสินใจได้เฉพาะในชุดคำสั่งที่มีการกำหนดไว้ล่วงหน้าเท่านั้น ซึ่งประกอบไปด้วย
- Steal - ทำการดึงข้อมูล Credential จาก LSASS, ขโมยข้อมูล Credential จาก Browser (Chrome, Edge, Firefox) และดึงข้อมูล Crypto wallet (MetaMask, Exodus, Ethereum) ไปพร้อม ๆ กัน
- Inject - สร้าง Shellcode จากนั้นจะทำการฝังโค้ดโดยใช้เทคนิค Process Hollowing หรือ Early Bird APC Injection
- Persist - เรียกใช้ Module ของมัลแวร์เพื่อให้สามารถฝังตัวอยู่ในระบบได้อย่างถาวร
- Move - เป็นตัวเลือกสำหรับการขยายการโจมตีไปยังเครื่องอื่นในเครือข่าย แต่มัลแวร์เวอร์ชันที่ถูกนำมาวิเคราะห์นั้นยังไม่มีฟังก์ชันสำหรับจัดการคำสั่งนี้รองรับ จึงยังไม่สามารถทำงาน หรือดำเนินการตามตัวเลือกนี้ได้จริง
ข้อมูลที่ถูกขโมยจะถูกส่งกลับไปยังผู้โจมตีผ่านทาง Discord webhook ดังนั้น นอกเหนือจากขั้นตอนการแพร่กระจายมัลแวร์ในตอนต้นแล้ว การโจมตีทั้งหมดจะสามารถทำงานแบบอัตโนมัติได้อย่างสมบูรณ์
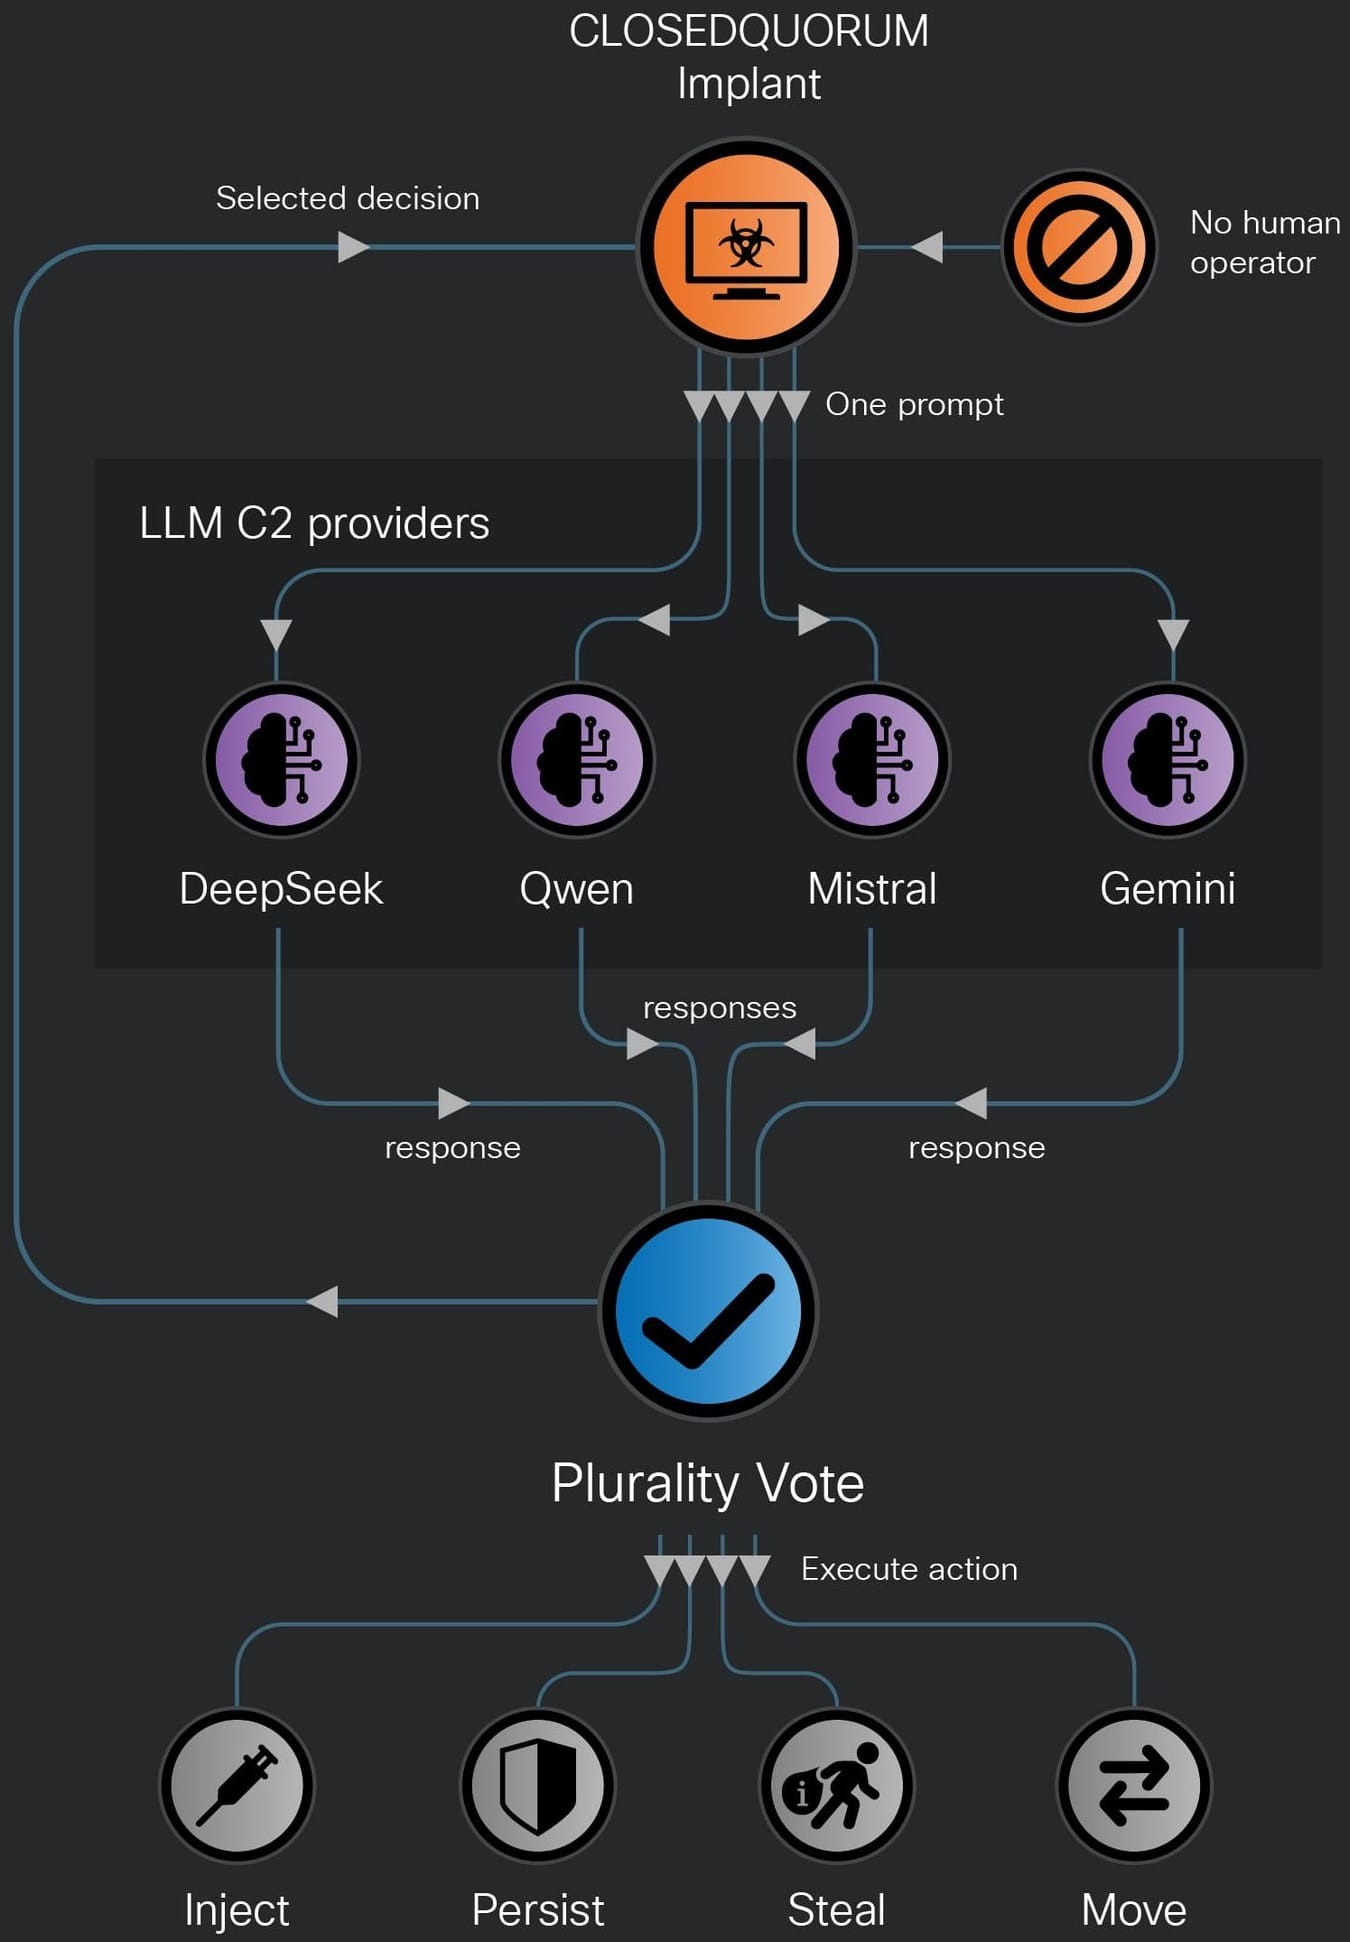
Talos อธิบายว่า ClosedQuorum ถือเป็นมัลแวร์ที่ฝังตัวบน Windows ตัวแรกที่มีการรายงานอย่างเป็นทางการว่า มีการมอบหมายให้กลุ่ม AI models เป็นผู้ตัดสินใจด้าน tactical command-and-control (C2) ให้กับกลุ่ม AI models โดยให้ความเห็นว่าเทคนิคนี้ช่วยเพิ่มทั้งความเร็ว และศักยภาพในการขยายขอบเขตการโจมตีให้กว้างขึ้น
นักวิจัยยังชี้ให้เห็นว่า วิธีการนี้ช่วยขจัดข้อจำกัดเรื่องการแทรกแซงหรือรอคำสั่งจากมนุษย์ ทำให้กระบวนการโจมตีสามารถดำเนินต่อไปได้ตลอดเวลา
อย่างไรก็ตาม Cisco ตั้งข้อสังเกตว่า ระบบนี้อาจพบกับปัญหาได้ในบางกรณี เช่น การติดข้อจำกัดอัตราการเรียกใช้งาน (rate limits) ของ AI, ผลลัพธ์ที่ได้จาก AI ผิดเพี้ยน (malformed output) หรือกรณีที่ API commercial ที่มัลแวร์ต้องใช้เกิดขัดข้องชั่วคราว
เนื่องจากตัวมัลแวร์ยังไม่มีความซับซ้อนมากนัก จึงยังไม่แน่ชัดว่า ClosedQuorum เป็นเพียงแค่โปรเจกต์ทดสอบหรือการทดลองหรือไม่ อย่างไรก็ตาม นักวิจัยเตือนว่านี่ถือเป็น "จุดเปลี่ยนทางสถาปัตยกรรมที่มุ่งไปสู่การโจมตีแบบ Attack-Chain Automation"
Cisco Talos อธิบายว่า "แม้ว่าเราจะยังไม่พบหลักฐานยืนยันการนำมัลแวร์นี้ไปใช้ในการโจมตีจริง แต่ร่องรอยที่พบในไฟล์ Binary สามารถเชื่อมโยงตัวนักพัฒนาเข้ากับโพสต์บนเว็บบอร์ดของกลุ่มผู้โจมตีทางไซเบอร์ที่เกี่ยวกับการขโมยข้อมูลบัตรเครดิต ซึ่งมีประวัติย้อนหลังไปถึงปี 2025"
ไฟล์ Binary ที่ Cisco Talos นำมาวิเคราะห์นั้นยังคงใส่ข้อมูล API และ Discord webhook ปลอมเอาไว้ อย่างไรก็ตาม ผู้สร้างมัลแวร์สามารถปรับแต่ง และใส่ข้อมูลจริงลงใน ClosedQuorum เวอร์ชันที่พวกเขา Compile เองเพื่อนำไปใช้งานได้
Cisco Talos ค้นพบมัลแวร์ ClosedQuorum ได้ผ่านทาง CAIRN ซึ่งเป็นชุดเครื่องมือ Open-source ที่ทางทีมปล่อยออกมาเพื่อช่วยนักวิจัยด้านความปลอดภัยในการแกะรอย และวิเคราะห์มัลแวร์ที่มีการนำ AI มาใช้งานร่วมด้วย
ที่มา : Bleepingcomputer
You must be logged in to post a comment.