ตามรายงานของ CISA ระบุว่า ขณะนี้ผู้โจมตีกำลังมุ่งเป้าการโจมตีผ่านช่องโหว่ที่มีความรุนแรงระดับสูงบนอุปกรณ์ Zyxel switches รุ่น GS1900
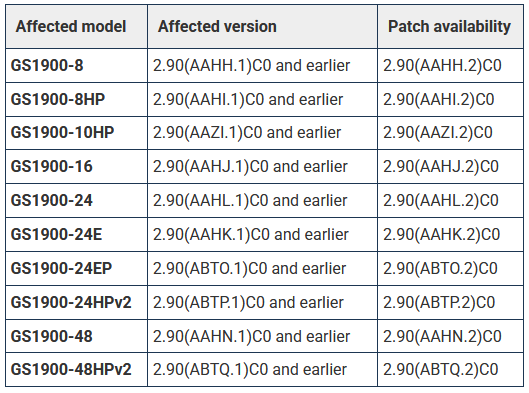
ช่องโหว่ดังกล่าวมีหมายเลข CVE-2026-7273 เกิดจากช่องโหว่ Stack-based Buffer Overflow ในโปรแกรม CGI ซึ่งอาจทำให้ผู้ไม่หวังดีที่แม้จะไม่มีสิทธิ์ใน Local area network (LAN) สามารถรัน OS commands ผ่านการส่ง HTTP Requests ที่ถูกสร้างขึ้นมาเพื่อการโจมตีได้
Zyxel ได้ปล่อยแพชต์อัปเดตด้านความปลอดภัยเพื่อแก้ไขช่องโหว่นี้เมื่อวันที่ 16 มิถุนายนที่ผ่านมา และแนะนำให้ลูกค้า Upgrade Firmware เพื่อเป็นการป้องกันระดับสูงสุด
แม้ว่าทาง Zyxel จะยังไม่ได้อัปเดตประกาศแจ้งเตือนเพื่อยืนยันว่ามีการใช้ช่องโหว่ดังกล่าวในการโจมตีจริงในปัจจุบัน แต่ CISA ได้เพิ่ม CVE-2026-7273 ลงใน KEV Catalog เมื่อวันจันทร์ที่ผ่านมา พร้อมสั่งการให้หน่วยงานฝ่ายบริหารพลเรือนของรัฐบาลกลาง (FCEB) ดำเนินการรักษาความปลอดภัยของ Switches เพื่อป้องกันการโจมตีที่กำลังเกิดขึ้นให้เสร็จสิ้นภายในวันพฤหัสบดี ตามข้อกำหนดของ Binding Operational Directive (BOD) 26-04
CISA ระบุว่า "ช่องโหว่ประเภทนี้ถือเป็นช่องทางการโจมตีที่ผู้ไม่หวังดีทางไซเบอร์ใช้งานบ่อยครั้ง และสร้างความเสี่ยงอย่างมากต่อระบบเครือข่ายของรัฐบาลกลาง"
"แม้ว่าคำสั่ง BOD 26-04 จะบังคับใช้เฉพาะกับหน่วยงาน FCEB แต่ CISA ขอแนะนำให้ทุกองค์กรนำแนวทางการจัดการช่องโหว่ตามระดับความเสี่ยงมาปรับใช้ และให้ความสำคัญกับการแก้ไขช่องโหว่ที่อยู่ใน KEV Catalog เป็นอันดับแรก"
แม้ว่า CISA จะยังไม่ได้เปิดเผยรายละเอียดเกี่ยวกับการโจมตีที่ใช้ช่องโหว่ CVE-2026-7273 แต่ GreyNoise บริษัท Threat intelligence ระบุในรายงานเมื่อวันจันทร์ที่ผ่านมาว่า พบร่องรอยการโจมตีครั้งแรกมาตั้งแต่เมื่อวันพฤหัสบดีที่ผ่านมา
ข้อมูลจาก GreyNoise ระบุว่า กลุ่มผู้ไม่หวังดี MCA ที่ใช้ภาษาจีน ได้เจาะระบบ Zyxel switches รุ่น GS1900 ไปแล้วเกือบ 1,000 ตัว โดยเป็นส่วนหนึ่งของแคมเปญการโจมตีที่มุ่งเป้าไปยังช่องโหว่อื่น ๆ อีกกว่าสิบรายการ ซึ่งส่งผลกระทบต่อซอฟต์แวร์ และอุปกรณ์เทคโนโลยีหลากหลายประเภท
"GreyNoise พบว่า MCA มุ่งเป้าการโจมตี Zyxel switches รุ่น GS1900 Smart Managed ทั่วโลกด้วยวิธีการเจาะระบบแบบใหม่ผ่าน CVE-2026-7273 ข้อมูล ณ วันที่ 17 กันยายน 2026 นี่ถือเป็นกรณีแรกที่มีการบันทึกไว้สู่สาธารณะว่ามีการนำช่องโหว่นี้ไปใช้ในการโจมตีจริง MCA ประสบความสำเร็จในการเจาะระบบ และลักลอบขโมยข้อมูลที่สำคัญจาก Zyxel switches จำนวน 996 ตัวใน 48 ประเทศ"
อุปกรณ์ของ Zyxel มักตกเป็นเป้าหมายการโจมตี เนื่องจากผู้ให้บริการอินเทอร์เน็ต (ISP) หลายแห่งทั่วโลกมักใช้อุปกรณ์เหล่านี้เป็นอุปกรณ์มาตรฐานที่ให้มาพร้อมกับการเปิดสัญญาใช้บริการอินเทอร์เน็ตใหม่
เมื่อเดือนกุมภาพันธ์ที่ผ่านมา ทางบริษัทเคยออกมาแจ้งเตือนว่าไม่มีแผนที่จะออกแพตช์แก้ไขช่องโหว่ Zero-day สองรายการที่กำลังถูกใช้ในการโจมตีจริง (CVE-2024-40891 และ CVE-2024-40891) ซึ่งส่งผลกระทบต่อ Routers ที่หมดระยะเวลาการสนับสนุน (End-of-life) แต่ยังมีวางจำหน่ายทางออนไลน์ โดยทางบริษัทแนะนำให้ลูกค้าเปลี่ยนไปใช้ผลิตภัณฑ์รุ่นใหม่ที่ Firmware ได้รับการแพตช์แก้ไขเรียบร้อยแทน
ปัจจุบัน CISA กำลังเฝ้าระวังช่องโหว่ของ Zyxel จำนวน 13 รายการที่ส่งผลกระทบต่อ Routers, Switches, Firewalls และอุปกรณ์ NAS ของบริษัท ซึ่งเคยถูกใช้หรือยังคงถูกนำไปใช้ในการโจมตีจริงอยู่ในปัจจุบัน
ทาง Zyxel ระบุว่ามีองค์กรธุรกิจกว่า 1 ล้านแห่งใน 150 ตลาดทั่วโลก ที่กำลังใช้งาน Networking solutions ของบริษัท
ที่มา : bleepingcomputer
You must be logged in to post a comment.