
กลุ่มผู้โจมตีทางไซเบอร์หลายกลุ่มได้นำชุดเครื่องมือเจาะระบบ (Exploit Kit) ที่ชื่อว่า "BlueMoon" มาใช้งาน โดยอาศัยประโยชน์จากช่องโหว่ Zero-day บน Microsoft Windows และ Google Chrome
BlueMoon ใช้การโจมตีจาก 2 ช่องโหว่ด้านความปลอดภัยบน Browsers ที่ใช้ Chromium-based ซึ่งอาจทำให้ผู้โจมตีสามารถรันโค้ดที่เป็นอันตรายจากระยะไกล (Remote Code Execution) และ Escape ออกจาก Sandbox ได้ ร่วมกับการยกระดับสิทธิ์การเข้าถึงระดับ Kernel บน Local ในระบบปฏิบัติการ Windows
ชุดเครื่องมือดังกล่าวดูเหมือนจะเป็นเครื่องมือแบบ Modular ที่กลุ่มแฮ็กเกอร์ใช้งานร่วมกัน ซึ่งรองรับการเขียนโค้ด Exploit เพิ่มเติมเข้าไปได้ และถูกพบว่านำไปใช้ในหลากหลายปฏิบัติการที่แตกต่างกัน
นักวิจัยจาก Proofpoint ซึ่งเป็นบริษัท Cybersecurity ระดับองค์กร ตรวจพบการใช้งาน BlueMoon มาตั้งแต่ช่วงวันที่ 28 สิงหาคม ในปฏิบัติการโจมตีแบบ Spear-phishing ซึ่งเชื่อว่าเป็นฝีมือของกลุ่มผู้ไม่หวังดี JungleBamboo (หรือที่รู้จักกันในชื่อ APT31, Violet Typhoon, Tide Castle) ที่มีความเชื่อมโยงกับรัฐบาลจีน
ในขณะเดียวกัน Volexity บริษัท Cybersecurity and threat intelligence ก็พบกิจกรรมในลักษณะใกล้เคียงกันเมื่อวันที่ 1 กันยายน ในแคมเปญการโจมตีจากกลุ่มผู้ไม่หวังดีอีกกลุ่มหนึ่งที่ทางบริษัทติดตามในชื่อ UTA0560 ซึ่งมุ่งเป้าการโจมตีไปที่ลูกค้าในองค์กรพัฒนาเอกชน (NGO) หลายแห่ง
ตามรายงานของนักวิจัยระบุว่า กลุ่มนักพัฒนา และผู้ดูแล BlueMoon ได้ฉวยโอกาสจากความ Delay ระหว่างช่วงที่มีการอัปเดตแพตช์แก้ไข Chromium กับช่วงที่มีการปล่อย Chrome Browser เวอร์ชัน Stable โดยการทำ Reverse-engineer โค้ดต้นฉบับที่มีการเปลี่ยนแปลง แล้วสร้างโค้ด Exploits ขึ้นมาเพื่อมุ่งเป้าการโจมตีผู้ใช้งาน Browser ทั่วไป
ช่องโหว่ทั้ง 3 รายการที่ถูกนำมาใช้ร่วมกันเพื่อโจมตีต่อเนื่องผ่านชุดเครื่องมือ BlueMoon ได้แก่
- CVE-2026-85046: ช่องโหว่ประเภท Type Confusion ใน V8 JavaScript engine ของ Chrome ที่ทำให้สามารถเข้าถึงหน่วยความจำส่วนใดก็ได้ภายใน Sandbox ของ V8
- CVE-2026-87491: ช่องโหว่ที่ทำให้สามารถ Escape ออกจาก Sandbox ของ V8 ซึ่งทำให้เกิดความเสียหายต่อข้อมูล metadata ของ WebAssembly เพื่อสั่งรัน shellcode ที่ฝังอยู่ภายใน
- CVE-2026-85880: ช่องโหว่ Heap-based Buffer Overflow ในระบบ Windows ALPC ซึ่งอาจทำให้ผู้โจมตีสามารถยกระดับสิทธิ์บน Local ได้
Proofpoint ระบุว่า ผู้โจมตีใช้ประโยชน์จากช่องโหว่ CVE-2026-85880 ในฐานะ Zero-day แบบดั้งเดิม โดยคาดว่าช่องโหว่นี้ถูกนำมาใช้ตั้งแต่ปี 2025 และถูกนำมา Repackage ใหม่รวมไว้ใน BlueMoon
Proofpoint อธิบายว่า "Compilation timestamp ของไฟล์ LPE DLL ย้อนกลับไปถึงปี 2025 และดูเหมือนว่าไม่ได้ถูกปลอมแปลงขึ้นมา"
"เรื่องนี้เมื่อประกอบกับการที่โค้ด Exploit มุ่งเป้าไปยัง Windows builds รุ่นเก่า ๆ แสดงให้เห็นว่าผู้สร้างโค้ด Exploit ได้นำความสามารถที่มีอยู่เดิมมา Repackage ใหม่เข้าสู่ชุดเครื่องมือเจาะระบบ BlueMoon"
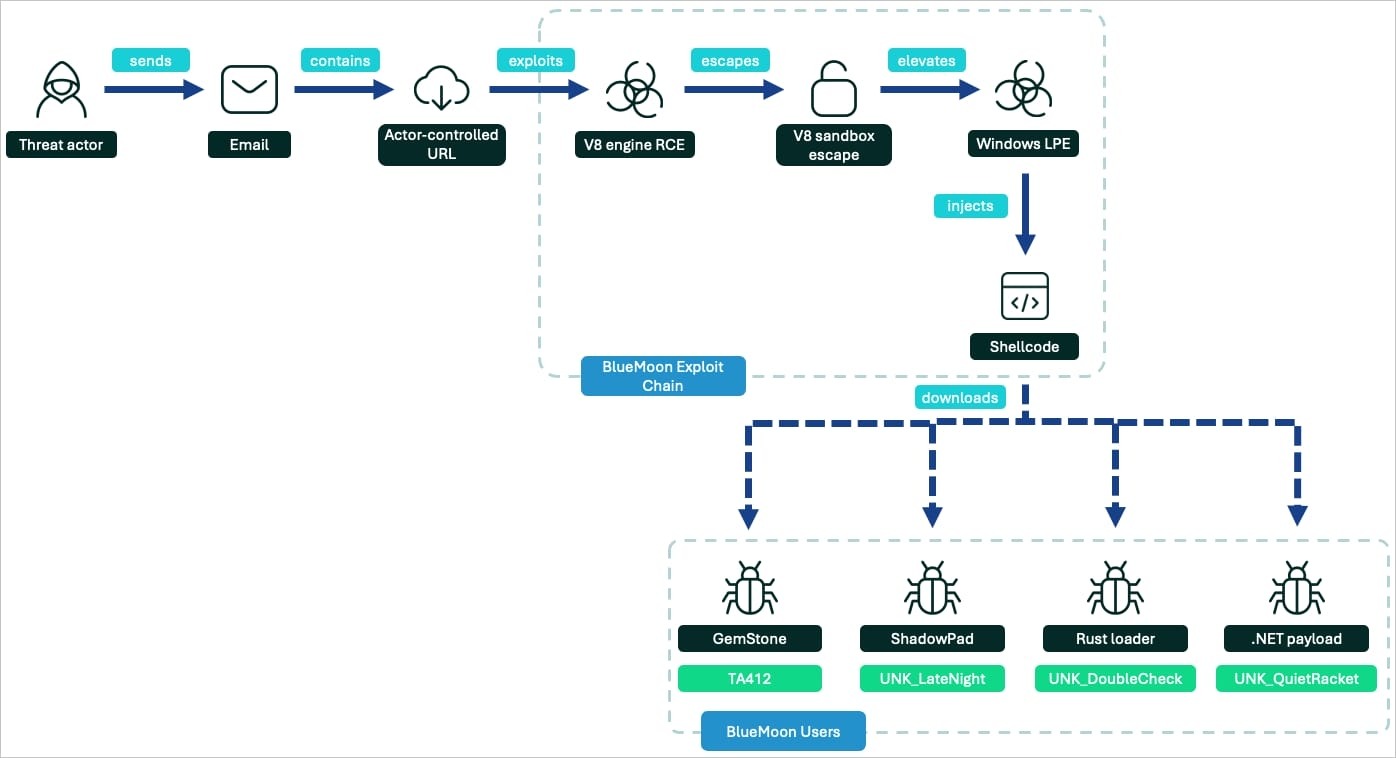
BlueMoon จะรันโค้ด Exploit ภายใน Web Worker โดยพยายามรันซ้ำสูงสุดถึง 5 ครั้ง จากนั้นจะทำการเก็บข้อมูล System fingerprinting, ใช้ช่องโหว่ยกระดับสิทธิ์ของ Windows เพื่อยกระดับสิทธิ์โปรเซส Chrome renderer และแทรกโค้ดเข้าไปใน Parent process ของ Chrome เพื่อรันคำสั่งตามที่แฮ็กเกอร์ผู้ควบคุมเลือกไว้
คำสั่งสุดท้ายตามค่า Default จะใช้คำสั่ง curl เพื่อบันทึกไฟล์ Executable ซึ่งมักจะเป็น Malware loader ไว้ใต้ไดเรกทอรี %TEMP% แล้วทำการสั่งรันไฟล์นั้น
กลุ่มผู้ไม่หวังดี และเป้าหมาย
รายงานจาก Volexity และ Proofpoint [1, 2] ระบุถึงกลุ่มกิจกรรมการโจมตีที่แตกต่างกัน 4 กลุ่มซึ่งมีความเชื่อมโยงกับการใช้งาน BlueMoon โดยในจำนวนนี้มี 3 กลุ่มที่ถูกระบุว่าเป็นกลุ่มแฮ็กเกอร์จากจีน หรือมีความเชื่อมโยงกับจีน
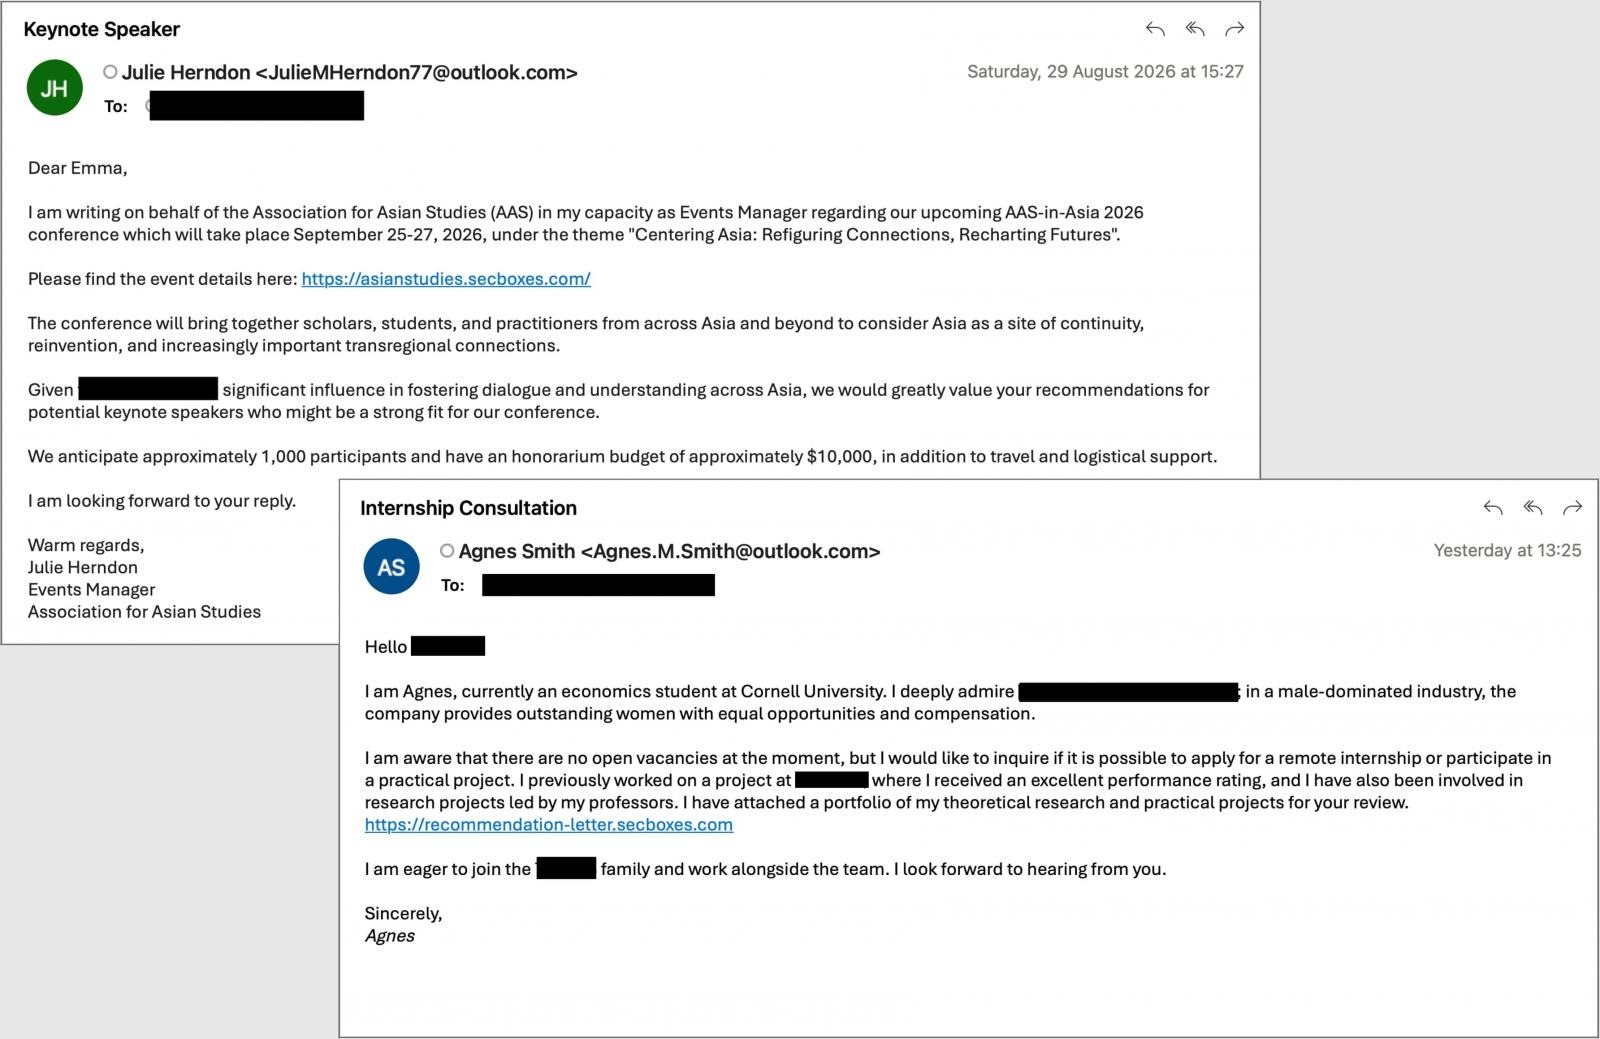
JungleBamboo ซึ่งเป็นกลุ่มแฮ็กเกอร์ที่ได้รับการสนับสนุนจากรัฐบาลจีนกลุ่มแรกที่พบว่ามีการใช้งาน BlueMoon เป็นที่รู้จักจากการมุ่งเป้าโจมตีองค์กร NGO ในสหรัฐฯ, บริษัทเหมืองแร่ และเป้าหมายบุคคลที่มีความสำคัญระดับสูง โดยใช้ Extension ขโมยข้อมูล Credential ที่ชื่อ Longtale/GemStone ซึ่งปลอมตัวเป็น Google Gemini
กลุ่มแฮ็กเกอร์กลุ่มที่สองคือ UTA0560 ซึ่งมุ่งเป้าไปยังองค์กร NGO ต่าง ๆ โดยใช้เหยื่อล่อเกี่ยวกับการบริจาคเงินเพื่อทำให้เกิด Infection chain ที่จะส่งมัลแวร์ Grimwedge ซึ่งเป็น Backdoor ชนิด JScript ที่ทำงานในหน่วยความจำสำหรับใช้สอดแนมเป้าหมาย, จัดการไฟล์ และโปรเซส, รันคำสั่ง และอัปโหลด Payload
กลุ่มที่สามถูกติดตามในชื่อ UNK_LateNight ซึ่งเป็นที่รู้จักจากการนำ ShadowPad backdoor ไปติดตั้งบนระบบของบริษัทในอุตสาหกรรมการบิน และอวกาศ รวมถึงฐานอุตสาหกรรมการป้องกันประเทศของสหรัฐฯ
กลุ่มที่สี่ถูกติดตามในชื่อ UNK_DoubleCheck ได้มุ่งเป้าโจมตีบริษัทภาคการผลิตในประเทศเวียดนามด้วยตัว Loader ที่เขียนด้วยภาษา Rust ซึ่งทำงานในหน่วยความจำ แม้ว่าจะไม่สามารถดึง Payload ตัวสุดท้ายออกมาเพื่อทำการวิเคราะห์ได้ก็ตาม
Proofpoint คาดการณ์ว่า การนำ BlueMoon ไปปรับใช้ และติดตั้งเพื่อโจมตีจะมีอัตราเพิ่มสูงขึ้น และอาจขยายไปถึงกลุ่มผู้โจมตีที่หวังผลประโยชน์ทางการเงินในอนาคต ดังนั้น จึงขอแนะนำให้ผู้ดูแลระบบนำข้อมูล Indicators of Compromise (IoC) ที่ระบุไว้ในรายงานทั้งสองฉบับไปใช้เพื่อ Block กิจกรรมดังกล่าวที่อาจจะเกิดขึ้นได้
บริษัท Cybersecurity ทั้งสองแห่งได้แชร์ข้อมูล IoC ทั้งในส่วนของไฟล์ และโครงสร้างพื้นฐานเครือข่ายที่ตรวจพบในปฏิบัติการโจมตีที่ใช้ชุดเครื่องมือเจาะระบบ BlueMoon นี้
สามารถตรวจสอบ IoCs ในข่าวได้จาก
ที่มา : bleepingcomputer.com
You must be logged in to post a comment.