
CISA ยืนยันว่า กลุ่ม Ransomware กำลังมุ่งเป้าโจมตีผ่านช่องโหว่ระดับ Critical บน WatchGuard Firebox firewall ซึ่ง CISA เคยแจ้งเตือนไปตั้งแต่เดือนธันวาคมว่ามีการพบการโจมตีผ่านช่องโหว่นี้เกิดขึ้นจริง
ช่องโหว่นี้ถูกติดตามด้วยหมายเลข CVE-2025-14733 โดยมีสาเหตุมาจากช่องโหว่ประเภท Out-of-bounds write ซึ่งอาจทำให้แฮ็กเกอร์สามารถรันโค้ดที่เป็นอันตรายจากระยะไกลได้โดยไม่ต้องผ่านการยืนยันตัวตนผ่านรูปแบบการโจมตีแบบ Low-complexity
ช่องโหว่ดังกล่าวส่งผลกระทบต่อ Firewalls ที่ใช้ระบบปฏิบัติการ Fireware OS เวอร์ชัน 11.x ขึ้นไป (รวมถึง 11.12.4_Update1), 12.x ขึ้นไป (รวมถึง 12.11.5) และเวอร์ชัน 2025.1 ถึง 2025.1.3
ขณะที่ WatchGuard ปล่อยแพตซ์ด้านความปลอดภัยสำหรับ CVE-2025-14733 ออกมาในเดือนธันวาคม ทางบริษัทระบุว่า Firebox firewalls ที่ยังไม่ได้อัปเดตแพตช์จะตกอยู่ในความเสี่ยงก็ต่อเมื่อมีการตั้งค่าให้ใช้งาน IKEv2 VPN เท่านั้น อย่างไรก็ตาม บริษัทยังได้ตั้งข้อสังเกตเพิ่มเติมว่า อุปกรณ์อาจยังคงถูกเจาะระบบได้แม้จะลบการตั้งค่าที่มีช่องโหว่ดังกล่าวออกไปแล้ว หากระบบยังคงมีการตั้งค่า Branch Office VPN ที่เชื่อมต่อไปยัง Static Gateway Peer หลงเหลืออยู่
นอกจากนี้ WatchGuard ยังยืนยันว่า แฮ็กเกอร์กำลังมีการใช้ช่องโหว่นี้ในการโจมตีจริงพร้อมทั้งได้แชร์ข้อมูล Indicator of Compromise (IoC) เพื่อช่วยให้ลูกค้าสามารถตรวจสอบได้ว่าอุปกรณ์ Firebox ของตนถูกแฮ็กไปแล้วหรือไม่
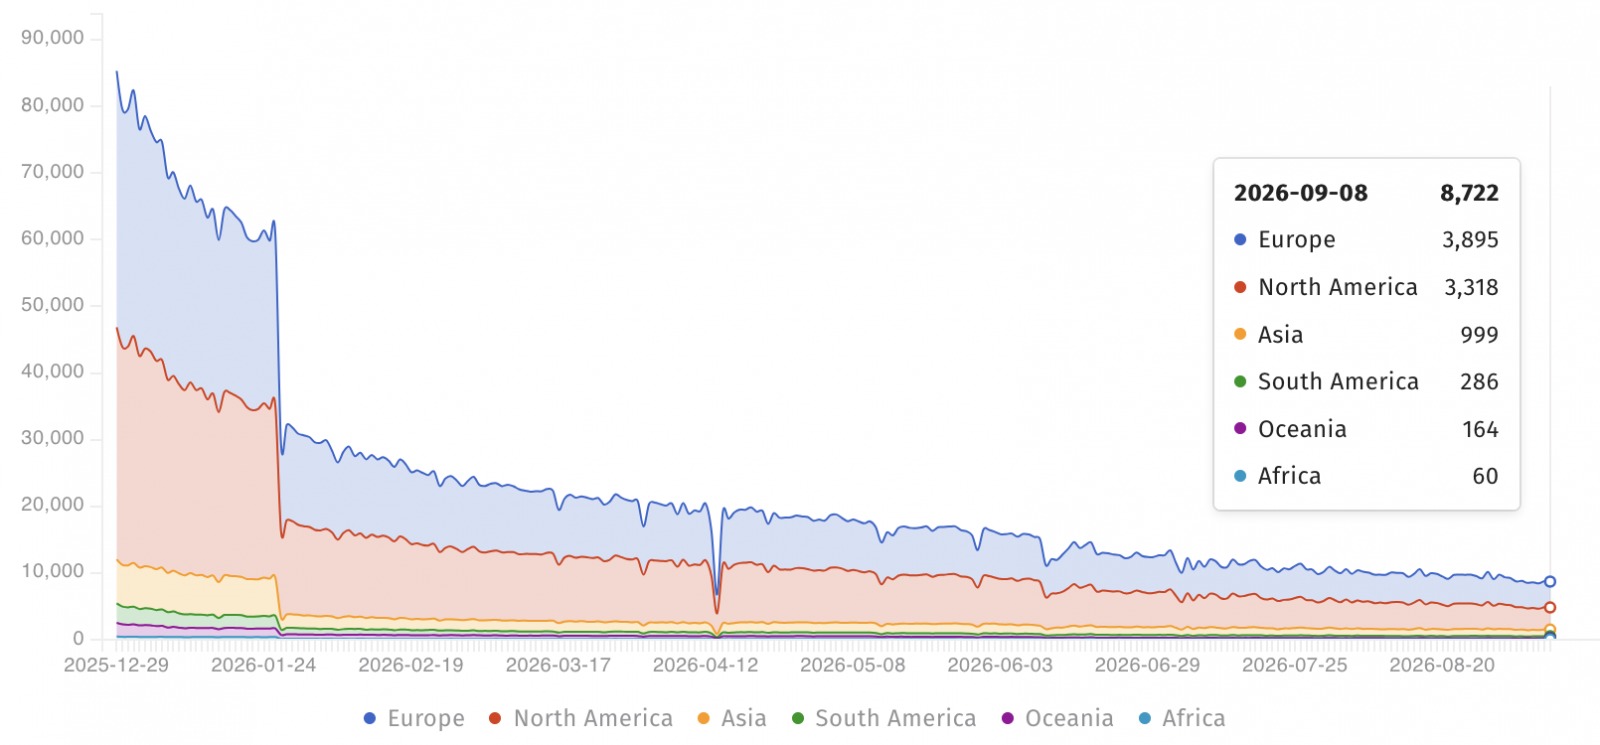
Shadowserver ซึ่งเป็นกลุ่มเฝ้าระวังความปลอดภัยบนอินเทอร์เน็ต ตรวจพบ Firebox firewalls ที่ยังไม่ได้อัปเดตแพตซ์ และเข้าถึงได้จากอินเทอร์เน็ตมากกว่า 115,000 เครื่องเมื่อเดือนธันวาคมที่ผ่านมา และจนถึงปัจจุบันหลังผ่านไป 9 เดือน ก็ยังคงพบอุปกรณ์ที่ยังไม่ได้รับการแก้ไขช่องโหว่อีกเกือบ 9,000 เครื่อง
ในการอัปเดตรายการช่องโหว่ที่กำลังถูกใช้ในการโจมตีจริงเมื่อวันพฤหัสบดีที่ผ่านมา CISA ระบุว่า ปัจจุบันพบกลุ่ม Ransomware กำลังใช้ช่องโหว่ CVE-2025-14733 ในการโจมตี แต่ยังไม่ได้เปิดเผยรายละเอียดเพิ่มเติมเกี่ยวกับการโจมตีดังกล่าว
CISA ได้เพิ่มช่องโหว่นี้ลงใน Known Exploited Vulnerabilities (KEV) catalog เป็นครั้งแรกเมื่อเดือนธันวาคม โดยในขณะนั้นได้มีคำสั่งให้หน่วยงานรัฐบาลกลางของสหรัฐฯ แก้ไขช่องโหว่ และรักษาความปลอดภัยของระบบภายในหนึ่งสัปดาห์ ตามข้อบังคับ Binding Operational Directive (BOD) 22-01
เมื่อสองปีที่แล้ว หน่วยงานด้านความมั่นคงปลอดภัยทางไซเบอร์แห่งนี้ยังเคยสั่งให้หน่วยงานรัฐบาลอัปเดตแพตช์เพื่อแก้ไขช่องโหว่อีกรายการของ WatchGuard (CVE-2022-23176) ที่กำลังถูกนำไปใช้ในการโจมตีจริงในขณะนั้น ซึ่งส่งผลกระทบต่อ Firewalls รุ่น Firebox และ XTM
เมื่อไม่นานมานี้ในช่วงเดือนกันยายน ปี 2025 บริษัท WatchGuard ได้ออกแพตช์แก้ไขช่องโหว่ RCE อีกรายการ (CVE-2025-9242) ที่ส่งผลกระทบต่อ Firebox firewalls และมีลักษณะใกล้เคียงกับช่องโหว่ CVE-2025-14733 เป็นอย่างมาก หนึ่งเดือนหลังจากนั้น CISA ได้ติด Tagged ว่าช่องโหว่ดังกล่าวมีการถูกนำไปใช้ในการโจมตีจริง และทาง Shadowserver ตรวจพบ Firebox firewalls มากกว่า 75,000 เครื่องที่มีความเสี่ยงต่อการถูกโจมตี
ทั้งนี้ WatchGuard เป็นผู้ให้บริการแก่ธุรกิจขนาดกลาง และขนาดย่อมมากกว่า 250,000 แห่ง ผ่านเครือข่ายตัวแทนจำหน่าย และผู้ให้บริการด้านความปลอดภัยกว่า 17,000 รายทั่วโลก
ที่มา : bleepingcomputer
You must be logged in to post a comment.