
แฮ็กเกอร์กำลังใช้ Generative AI เพื่อสร้าง Malware ที่ออกแบบมาโดยเฉพาะ, ปรับแก้ Script ที่เป็นอันตราย และทำให้ข้อความ Phishing ตรวจจับได้ยากขึ้น
การเปลี่ยนแปลงนี้สร้างความท้าทายให้กับเครื่องมือรักษาความปลอดภัยที่พึ่งพา Signature ของไฟล์ที่รู้จักเป็นหลัก และช่วยให้ผู้โจมตีด้วย Ransomware ดำเนินการได้รวดเร็วขึ้น ตั้งแต่การเข้าถึงระบบครั้งแรกไปจนถึงการขโมยข้อมูล และเข้ารหัสไฟล์
ความเสี่ยงไม่ได้อยู่ที่โปรแกรมทุกตัวที่สร้างด้วย AI จะสามารถหลบเลี่ยงการตรวจจับได้ แต่เป็นเพราะผู้โจมตีสามารถสร้างโค้ดที่ไม่เคยพบมาก่อนได้รวดเร็วขึ้น ส่งผลให้ Rule สำหรับการตรวจจับที่อ้างอิงจากตัวอย่าง Malware รุ่นเก่ามีประสิทธิภาพลดลง
ขณะเดียวกัน ความสามารถด้านภาษาที่ดีขึ้นยังช่วยให้อีเมล และเว็บไซต์ปลอมของผู้โจมตีกลมกลืนกับกิจกรรมทางธุรกิจทั่วไป ทำให้สัญญาณเตือนที่เคยใช้สังเกตการโจมตีมีความน่าเชื่อถือน้อยลง
นักวิจัยจาก Zscaler ระบุถึงการเปลี่ยนแปลงเหล่านี้ในรายงานวิเคราะห์ Ransomware ที่ใช้ AI ซึ่งเผยแพร่เมื่อวันที่ 16 ตุลาคม 2026 โดยรายงานดังกล่าวเขียนโดย Phil Hagen นักวิจัยหลักด้านความมั่นคงปลอดภัยสารสนเทศ และอธิบายถึงวิธีที่ผู้โจมตีใช้ AI ในกระบวนการ Social Engineering การค้นหาข้อมูล และการพัฒนา Malware
รายงานนี้มุ่งวิเคราะห์วิธีการโจมตีในภาพรวม ไม่ได้ระบุถึง Malware ตระกูลใหม่ หรือแคมเปญการโจมตีใดแคมเปญหนึ่งที่ได้รับการยืนยันแล้ว
แฮ็กเกอร์ใช้ Generative AI
ผลิตภัณฑ์รักษาความปลอดภัยแบบดั้งเดิมมักตรวจสอบไฟล์ และทราฟฟิกเครือข่ายโดยเปรียบเทียบกับรูปแบบที่รู้จักอยู่แล้ว Signature เหล่านี้ยังคงมีประโยชน์ในการตรวจจับภัยคุกคามที่คุ้นเคย แต่ข้อจำกัดจะชัดเจนขึ้นเมื่อผู้โจมตีปรับเปลี่ยนโค้ดอย่างต่อเนื่อง แม้โค้ดเหล่านั้นจะยังสร้างผลกระทบที่เป็นอันตรายแบบเดิมก็ตาม
Zscaler ระบุว่า Generative AI ช่วยให้การปรับเปลี่ยนโค้ดทำได้รวดเร็ว และง่ายขึ้น ผู้โจมตียังสามารถพัฒนาเครื่องมือของตนเองแทนการพึ่งพาโปรแกรมที่ใช้งานกันอย่างแพร่หลาย ซึ่งฝ่ายป้องกันติดตามตรวจสอบอยู่แล้ว
รายงานอื่น ๆ ที่เกี่ยวข้องกับการใช้ AI Agent เพื่อทำให้การโจมตีทางไซเบอร์เป็นแบบอัตโนมัติ อธิบายว่าการสร้างโค้ด และการสร้างโปรแกรมใหม่ซ้ำ ๆ สามารถช่วยลดระยะเวลาของกระบวนการโจมตีได้ สำหรับฝ่ายป้องกัน การเผชิญกับเครื่องมือที่ไม่คุ้นเคยหมายถึงโอกาสที่จะตรวจพบรูปแบบตรงกับตัวอย่างภัยคุกคามที่เคยรวบรวมไว้มีน้อยลง
สถานการณ์นี้ยังทำให้การระบุตัวผู้ที่อยู่เบื้องหลังการโจมตีซับซ้อนมากขึ้น ในอดีตการพบ Malware ที่พัฒนาขึ้นโดยเฉพาะ อาจบ่งชี้ว่าผู้โจมตีสามารถเข้าถึงนักพัฒนาที่มีทักษะสูง หรือมีเงินทุนจำนวนมาก
Zscaler เตือนว่า ปัจจุบัน Language Model ที่เข้าถึงได้ง่ายช่วยให้กลุ่ม Ransomware ขนาดเล็กมีทางเลือกในการพัฒนาเครื่องมือในลักษณะเดียวกัน ส่งผลให้เครื่องมือที่มีลักษณะเฉพาะกลายเป็นเบาะแสที่มีน้ำหนักน้อยลงในการประเมินทรัพยากรหรือตัวตนของผู้โจมตี
สิ่งสำคัญคือต้องแยกความแตกต่างระหว่างการใช้ AI ช่วยพัฒนา Malware กับ Malware ที่ใช้ AI ระหว่างการทำงาน โดย Zscaler อธิบายถึงการสร้าง และปรับแก้ Script อย่างรวดเร็ว ไม่ใช่หลักฐานว่า Payload ทุกตัวสามารถเขียนโค้ดของตัวเองขึ้นใหม่ได้โดยอัตโนมัติ
รายงานเกี่ยวกับ Malware ที่สามารถเขียนโค้ดของตัวเองขึ้นใหม่ได้กล่าวถึงพัฒนาการอีกประเภทหนึ่ง ซึ่งการเปลี่ยนแปลงโค้ดอาจทำให้การตรวจจับที่อาศัยรูปแบบไฟล์ตายตัวมีประสิทธิภาพลดลงไปอีก
Phishing แนบเนียนขึ้น และขโมยข้อมูลได้รวดเร็วกว่าเดิม
การโจมตีมักเริ่มต้นขึ้นก่อนที่ Malware ที่พัฒนาขึ้นเฉพาะจะเริ่มทำงาน Generative AI สามารถช่วยให้อาชญากรเขียนอีเมลที่ชัดเจน สร้างเว็บไซต์ที่ดูน่าเชื่อถือ และสื่อสารด้วยภาษาของเป้าหมายได้อย่างเป็นธรรมชาติ
ความสามารถนี้ช่วยลดข้อผิดพลาดด้านการสะกดคำ และไวยากรณ์ที่เห็นได้ชัด ซึ่งเป็นสัญญาณของ Phishing ที่พนักงานจำนวนมากได้รับการฝึกอบรมให้สังเกต Zscaler ยังอธิบายถึงข้อความ Phishing ที่หลอกให้ผู้ใช้ติดตั้งซอฟต์แวร์ Remote Monitoring and Management (RMM)
เครื่องมือเหล่านี้มีการใช้งานอย่างถูกต้องตามวัตถุประสงค์ในภาคธุรกิจ แต่ผู้โจมตีสามารถใช้สิทธิ์การเข้าถึงที่เครื่องมือมอบให้ในทางที่ผิด เพื่อควบคุมคอมพิวเตอร์ของเหยื่อ และอาจเข้าถึงระบบอื่นเพิ่มเติมได้ ดังนั้น การหลอกลวงในขั้นต้นจึงอาจเปิดทางให้ผู้โจมตีขยายการเข้าถึงไปไกลกว่าอุปกรณ์เพียงเครื่องเดียว
เนื้อหาบนเว็บไซต์เป็นอีกหนึ่งความท้าทาย งานวิจัยที่กล่าวถึงหน้าเว็บอันตรายซึ่งสร้างด้วย Generative AI แสดงให้เห็นว่าโค้ดที่ถูกสร้างขึ้นหลังจากหน้าเว็บโหลดแล้วสามารถเปลี่ยนแปลงสิ่งที่ผู้ใช้พบเห็นได้อย่างไร
เทคนิคที่ทำงานผ่าน Browser นี้เป็นคนละประเด็นกับการวิเคราะห์ของ Zscaler แต่ช่วยแสดงให้เห็นว่าเหตุใดการตรวจสอบเฉพาะเนื้อหาเริ่มต้นของหน้าเว็บจึงอาจไม่พบพฤติกรรมที่เป็นอันตรายซึ่งปรากฏขึ้นภายหลัง
เมื่อเข้าสู่เครือข่ายได้แล้ว ผู้โจมตีสามารถใช้ AI ค้นหา และจำแนกข้อมูลจำนวนมากที่สามารถเข้าถึงได้ Zscaler ระบุว่า ความสามารถนี้ช่วยให้ผู้โจมตีค้นพบข้อมูลที่มีมูลค่าสำหรับการขโมย หรือเข้ารหัสได้รวดเร็วกว่าการใช้ Script และขั้นตอนการโจมตีแบบดั้งเดิม
การค้นพบข้อมูลสำคัญได้เร็วขึ้นอาจเพิ่มแรงกดดันต่อเหยื่อที่กำลังเผชิญกับการเรียกค่าไถ่ หรือการข่มขู่ว่าจะเปิดเผยข้อมูลต่อสาธารณะ
ประเด็นสำคัญคือระยะเวลาในการตอบสนองต่อเหตุการณ์ที่สั้นลง การค้นหาข้อมูลและพัฒนา Script เฉพาะสำหรับการโจมตีได้อย่างรวดเร็ว ทำให้ฝ่ายป้องกันมีเวลาน้อยลงในการเชื่อมโยงกิจกรรมต้องสงสัยต่าง ๆ เข้าด้วยกัน ก่อนที่ไฟล์จะถูกขโมย หรือเข้ารหัส
ดังนั้น การตรวจจับจึงจำเป็นต้องพิจารณาพฤติกรรมของโปรแกรม ไม่ใช่ตรวจสอบเพียงว่าไฟล์มี Signature ตรงกับตัวอย่าง Malware ที่รู้จักอยู่แล้วหรือไม่ Zscaler ระบุถึงการใช้ระบบตรวจจับที่ขับเคลื่อนด้วย AI การนำข้อมูลความปลอดภัยจากหลายแหล่งมารวมกัน และการสืบสวนเหตุการณ์ที่รวดเร็วขึ้นว่าเป็นมาตรการป้องกัน
รายงานของ Zscaler อธิบายถึงมาตรการควบคุมที่มุ่งจัดการเว็บไซต์ Phishing โครงสร้างพื้นฐานสำหรับสั่งการของผู้โจมตี เนื้อหาต้องสงสัยภายใน Browser และการตอบสนองต่อเหตุการณ์ Ransomware ทั้งนี้ ความสามารถเหล่านี้เป็นสิ่งที่ผู้ให้บริการระบุเกี่ยวกับผลิตภัณฑ์ของตน ไม่ใช่หลักฐานว่าผลิตภัณฑ์ใดผลิตภัณฑ์หนึ่งสามารถหยุดการโจมตีที่ใช้ AI ช่วยได้ทุกรูปแบบ
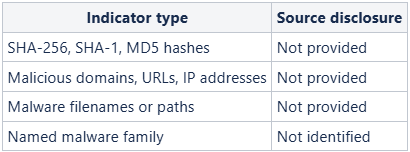
Indicators of compromise (IoCs):-
ที่มา : cybersecuritynews
You must be logged in to post a comment.