
Microsoft เปิดเผยว่า Teams จะเริ่มใช้ระบบตรวจจับ Phishing ที่ขับเคลื่อนด้วย AI ในช่วงต้นเดือนพฤศจิกายน 2026 เพื่อระบุพฤติกรรมที่เป็นอันตรายในข้อความสนทนา
การเปิดตัวครั้งนี้เป็นส่วนหนึ่งของการทยอยเปิดใช้งานฟีเจอร์กับกลุ่มเป้าหมาย ซึ่งคาดว่าจะเสร็จสิ้นภายในกลางเดือนพฤศจิกายน ก่อนที่ฟีเจอร์ความปลอดภัยใหม่นี้จะพร้อมใช้งานทั่วโลกในช่วงต้นถึงกลางเดือนธันวาคม
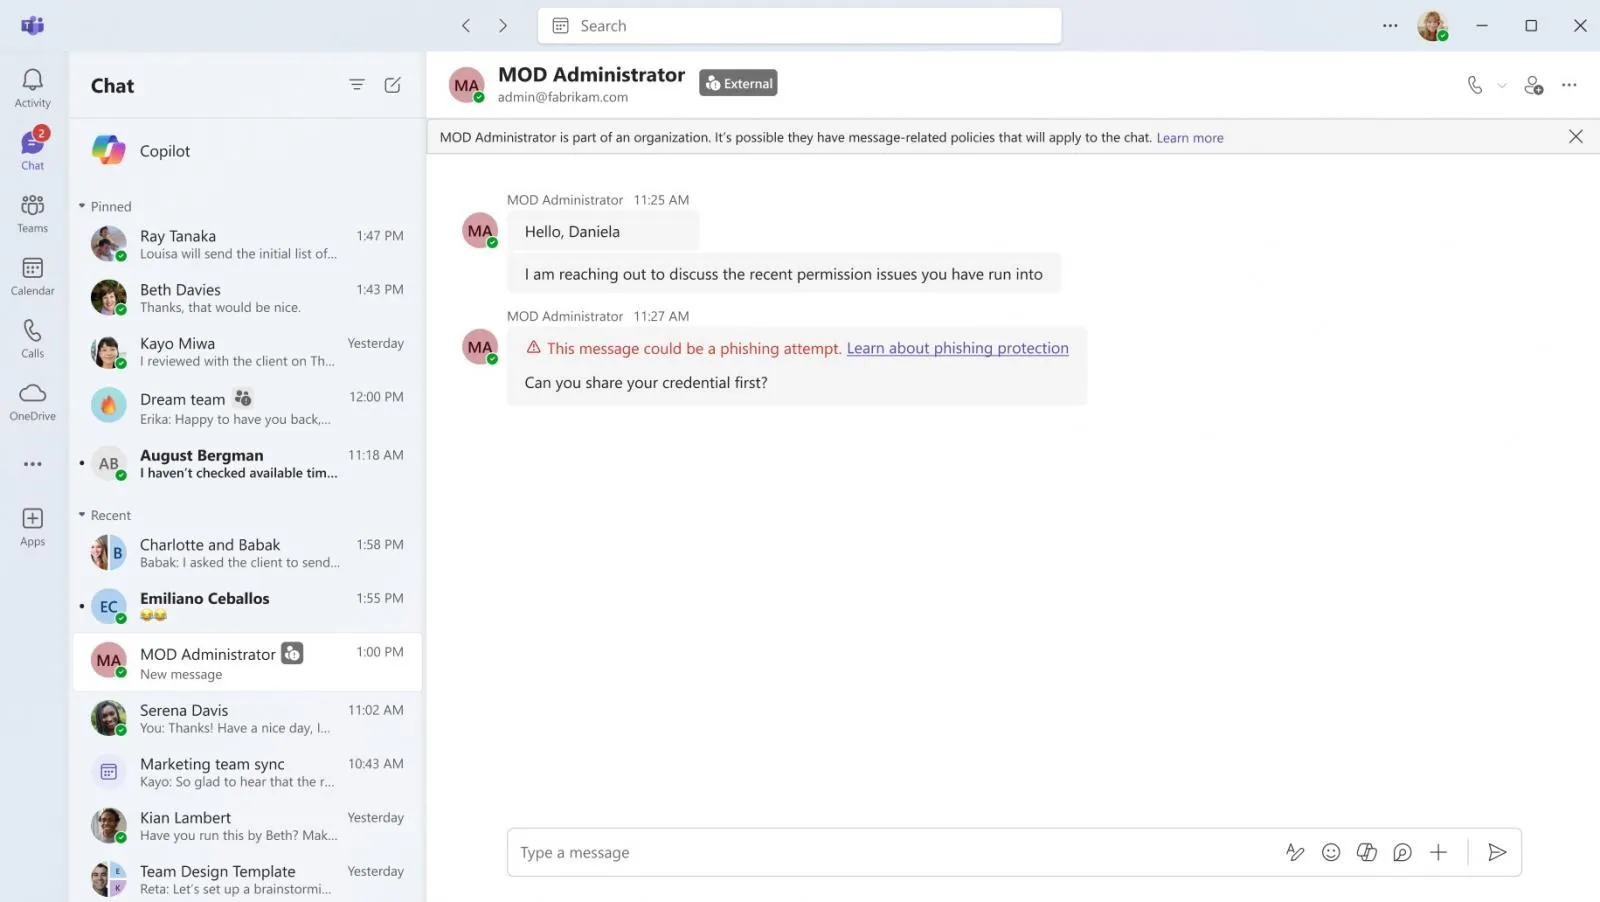
Microsoft เปิดเผยครั้งแรกผ่านรายการอัปเดต Microsoft 365 Roadmap เมื่อสัปดาห์ที่แล้วว่า ระบบตรวจจับ Phishing ที่ขับเคลื่อนด้วย AI จะใช้บริบทของการสนทนาในการระบุพฤติกรรม Phishing และพฤติกรรมที่น่าสงสัย โดยไม่มีการเก็บเนื้อหาข้อความ ระบบจะมุ่งเน้นสถานการณ์การส่งข้อความที่มีความเสี่ยงสูง เช่น การสนทนาครั้งแรกกับบุคคลภายนอกองค์กร
Microsoft ระบุในประกาศผ่าน Microsoft 365 Message Center เมื่อวันพุธว่า "Microsoft Teams กำลังเปิดตัวระบบตรวจจับ Phishing ที่ขับเคลื่อนด้วย AI และสามารถวิเคราะห์บริบทการสนทนา เพื่อช่วยระบุการโจมตีแบบ Phishing, Social Engineering, การแอบอ้างตัวตน และเจตนาหลอกลวง"
"ระบบนี้จะวิเคราะห์บริบทของการสนทนาเพื่อระบุพฤติกรรมที่น่าสงสัย ซึ่งอาจไม่มีสัญญาณบ่งชี้การโจมตีแบบดั้งเดิม เช่น ลิงก์ หรือไฟล์ที่เป็นอันตราย"
Microsoft ระบุว่า ผู้ดูแลระบบ IT ไม่จำเป็นต้องดำเนินการใด ๆ เพื่อเปิดใช้งานฟีเจอร์ป้องกันภัยคุกคามใหม่นี้ โดยระบบจะมุ่งเน้นการสนทนาครั้งแรกกับบุคคลภายนอกองค์กรสำหรับผู้ใช้ส่วนใหญ่
Microsoft ยังระบุเพิ่มเติมว่า แม้ฟีเจอร์ใหม่ของ Teams จะวิเคราะห์บริบทการสนทนาเพื่อตรวจจับพฤติกรรมที่น่าสงสัย แต่จะไม่มีการเก็บรักษาข้อมูลของลูกค้าเพื่อนำไปฝึก AI เพิ่มเติม หรือใช้เพื่อวัตถุประสงค์อื่น
Microsoft ระบุว่า "ฟีเจอร์นี้ใช้เพื่อการป้องกันด้านความปลอดภัยเท่านั้น ไม่ได้นำไปใช้เพื่อเพิ่มประสิทธิภาพการทำงาน การสรุปเนื้อหา, การโฆษณา, การติดตามตรวจสอบผู้ใช้ หรือวัตถุประสงค์อื่นที่ไม่เกี่ยวข้องกับความปลอดภัย เนื้อหาข้อความของลูกค้าจะไม่ถูกเก็บไว้โดยระบบตรวจจับเพื่อนำไปฝึกโมเดล หรือใช้เพื่อวัตถุประสงค์รองอื่น ๆ"
ฟีเจอร์ดังกล่าวเป็นส่วนหนึ่งของการปรับปรุงความปลอดภัยหลายรายการใน Teams โดยเมื่อเดือนธันวาคม Microsoft ได้ประกาศว่า ตั้งแต่เดือนมกราคมเป็นต้นไป ผู้ดูแลระบบจะสามารถบล็อกผู้ใช้ภายนอกผ่านพอร์ทัล Defender เพื่อป้องกันไม่ให้กลุ่มอาชญากรรมไซเบอร์ รวมถึงกลุ่ม Ransomware ใช้ Teams เป็นช่องทางโจมตีแบบ Social Engineering โดยมุ่งเป้าไปที่พนักงานขององค์กร
Microsoft ยังเริ่มทยอยเปิดใช้งานนโยบายป้องกันการประชุม Teams แบบใหม่ในเดือนสิงหาคม ซึ่งช่วยให้ผู้ดูแลระบบสามารถบล็อก Bot ภายนอกทั้งหมดที่ระบบตรวจพบไม่ให้เข้าร่วมการประชุมได้โดยอัตโนมัติ
เมื่อเดือนที่แล้ว Microsoft ยังเปิดเผยว่า Teams จะเบลอ QR Code ที่ส่งมาจากผู้ส่งภายนอก เพื่อเพิ่มการป้องกันการฉ้อโกง และการโจมตีแบบ Phishing รวมถึงเปิดให้ผู้ใช้รายงานคำเชิญเข้าร่วมในฐานะ Guest ที่น่าสงสัยได้โดยตรงภายใน Teams เพื่อช่วยให้ทีมรักษาความปลอดภัยสามารถป้องกันการโจมตีแบบ Phishing และการโจมตีรูปแบบอื่นที่อาศัยคำเชิญ Guest เป็นช่องทางได้
ล่าสุดในช่วงต้นเดือนตุลาคม Microsoft ประกาศแผนเพิ่มการรองรับโซลูชันตรวจจับ Deepfake จากผู้ให้บริการภายนอก และระบบป้องกันการแอบอ้างตัวตนในการประชุมผ่าน Teams
ที่มา : bleepingcomputer
You must be logged in to post a comment.