
แคมเปญที่ชื่อว่า GhostAction ได้ฝังเวิร์กโฟลว์ GitHub Actions ที่เป็นอันตรายไว้ใน repositories กว่า 790 แห่ง ทำให้ข้อมูล credentials บนคลาวด์ software-publishing tokens และ AI service keys ตกอยู่ในความเสี่ยง
ตัวเลขดังกล่าวเป็นจำนวน Repository ที่ OpenSourceMalware สามารถกู้คืนข้อมูลจากแหล่งสาธารณะ และตรวจสอบยืนยันได้จนถึงวันที่ 9 ตุลาคม 2026 ไม่ได้หมายความว่าทุก Repository มี Credential รั่วไหล หรือได้รับการยืนยันว่ามีการนำข้อมูลไปใช้ในทางที่ผิด
แคมเปญนี้ใช้ประโยชน์จากบัญชีนักพัฒนาที่ได้รับความไว้วางใจ เมื่อผู้โจมตีได้รับสิทธิ์เขียนข้อมูลลงใน Repository ของผู้ดูแลโครงการ ก็สามารถเพิ่ม Workflow ที่จะทำงานเมื่อมีการ Push Code หรือมีผู้สั่งให้ทำงานด้วยตนเอง
วิธีนี้อาจทำให้ Secret ที่ Workflow สามารถเข้าถึงได้ถูกเปิดเผย และเปลี่ยนบัญชีที่ถูกขโมยให้กลายเป็นช่องทางในการเข้าถึงระบบ Cloud, Package Registry และโครงการอื่น ๆ
นักวิจัยจาก OpenSourceMalware ตรวจพบการโจมตีระยะล่าสุดนี้ระหว่างการสืบสวน Package อันตรายบน PyPI ชื่อ claudecord และช่วยผู้ดูแล Package รับมือกับเหตุการณ์ดังกล่าว โดยพบ Workflow อันตราย และติดตามกิจกรรมที่เกี่ยวข้องไปยัง Repository หลายร้อยแห่ง
แฮ็กเกอร์ยึด Repository บน GitHub 790 แห่ง
Workflow เวอร์ชันใหม่ไม่ได้เพียงแค่อ่าน GitHub Actions Secrets บางรายการเท่านั้น แต่ยังค้นหาไฟล์ภายใน Repository เพื่อหาข้อความที่มีลักษณะคล้าย Credential รวมถึง AWS Access Key และ Token ของ GitHub, GitLab, Google, Slack, SendGrid, OpenAI, Anthropic และ OpenRouter
นอกจากนี้ ยังสแกน Git History ที่สามารถเข้าถึงได้ ซึ่งอาจยังมี Key ที่ถูกลบออกจากไฟล์เวอร์ชันปัจจุบัน แต่ยังคงปรากฏอยู่ใน Commit เก่า
Workflow ใช้การตั้งค่า fetch-depth: 0 เพื่อดึงประวัติทั้งหมด จากนั้นค้นหารูปแบบข้อความที่คล้าย Credential และในบางกรณียังรวบรวมบรรทัดข้อความที่อยู่ใกล้กับ AWS Key ID
บรรทัดเหล่านี้อาจมีข้อมูลที่เป็นประโยชน์ เช่น Secret Key ที่ตรงกัน หรือรายละเอียดเกี่ยวกับบัญชี และบริการ ทำให้กระบวนการเก็บรวบรวมข้อมูลสามารถเปิดเผยข้อมูลได้มากกว่าเพียงข้อความ Key หนึ่งรายการ
Workflow ส่งข้อมูลที่รวบรวมได้ไปยังโครงสร้างพื้นฐานที่ผู้โจมตีควบคุมผ่าน HTTP แบบไม่เข้ารหัส เนื่องจากการส่งข้อมูลเกิดขึ้นจาก CI Runner กิจกรรมดังกล่าวจึงอาจดูคล้ายกระบวนการ Build ตามปกติ หากทีมรักษาความปลอดภัยไม่ได้ตรวจสอบการเปลี่ยนแปลงของ Workflow และ Network Traffic ขาออก
สำหรับข้อมูลเกี่ยวกับการโจมตี GhostAction ระลอกก่อนหน้า สามารถดูรายงานแคมเปญ GhostAction Supply Chain Attack ของ Cyber Security News โดยตัวเลขที่รายงานสะท้อนถึงแคมเปญที่ขยายตัวอย่างต่อเนื่อง
GitGuardian รายงานว่ามี Repository ได้รับผลกระทบ 772 แห่ง ระหว่างวันที่ 31 สิงหาคม ถึง 30 กันยายน 2026 ขณะที่ OpenSourceMalware ตรวจสอบในเวลาต่อมา และสามารถกู้คืนข้อมูล Repository ได้ 790 แห่งจนถึงวันที่ 9 ตุลาคม ซึ่งรวมถึง Repository ที่ปัจจุบันอาจไม่เปิดให้เข้าถึงแบบสาธารณะแล้ว
ในการโจมตีอีกระลอกหนึ่งเมื่อวันที่ 8 ตุลาคม Socket และ StepSecurity รายงานว่าพบกิจกรรมใน Repository 346 แห่งที่เชื่อมโยงกับบัญชีที่ถูกยึด 2 บัญชี ตัวเลขเหล่านี้ครอบคลุมช่วงเวลา และชุดหลักฐานที่แตกต่างกัน จึงไม่ควรนำมาบวกรวมกัน
การโจมตีระลอกดังกล่าวครอบคลุม Repository ของบัญชี kitao และ henrywoo รวมถึง `uber/athenadriver` ของ Uber โดยพบกิจกรรมทั้งในโครงการที่ยังมีการพัฒนาอยู่, Fork และ Repository ที่ไม่มีความเคลื่อนไหวมาหลายปี ซึ่งบ่งชี้ว่าอาจมีการใช้ระบบอัตโนมัติค้นหา Repository ที่บัญชีซึ่งถูกยึดสามารถแก้ไขได้
รายงานระบุว่า Workflow บางรายการทำงานสำเร็จ แต่จนถึงวันที่ 9 ตุลาคม ยังไม่พบการเผยแพร่ Package อันตรายบน PyPI หรือ crates.io ที่เชื่อมโยงกับการโจมตีระลอกล่าสุดนี้
เหตุใดการลบ Workflow จึงยังไม่เพียงพอ
การทำงานของ Workflow ที่สำเร็จอาจทำให้ Credential ถูกเปิดเผยไปแล้ว แม้ภายหลังไฟล์จะถูกลบออกก็ตาม การลบ Workflow ไม่ได้เพิกถอน GitHub Token ที่ถูกขโมย ไม่ได้ทำให้ Cloud Key หรือ Publishing Key ใช้งานไม่ได้ และไม่ได้ลบ Credential ออกจาก Commit เก่า
ทีมงานควรเก็บรักษาไฟล์ Workflow, Run Log, Commit และ Audit Record ที่เกี่ยวข้อง จากนั้นเพิกถอน Credential ของบัญชีที่ทำให้ผู้โจมตีสามารถแก้ไขข้อมูลได้ และเปลี่ยน Secret ทุกตัวที่ Workflow อาจเข้าถึงได้ รวมถึงตรวจสอบการเผยแพร่ Package, Deployment และกิจกรรมบน Cloud ในช่วงเวลาที่ได้รับผลกระทบ
สำหรับข้อมูลที่เกี่ยวข้อง Cyber Security News เคยรายงานเกี่ยวกับการขโมย PyPI Token ผ่าน GitHub Actions และความเสี่ยงทางการเงินจากการขโมย Key ของบริการ AI
แนวทางการใช้งาน GitHub Actions อย่างปลอดภัยของ GitHub แนะนำให้กำหนดสิทธิ์การเข้าถึงเท่าที่จำเป็นตามหลัก Least Privilege ตรวจสอบโค้ดใน Workflow และเปลี่ยน Secret ที่ถูกเปิดเผย การกำหนดให้ต้องได้รับอนุมัติก่อนแก้ไข Workflow ที่มีความสำคัญ และการจำกัดการเข้าถึงเครือข่ายของ Runner ยังช่วยเพิ่มการตรวจสอบได้อีกด้วย
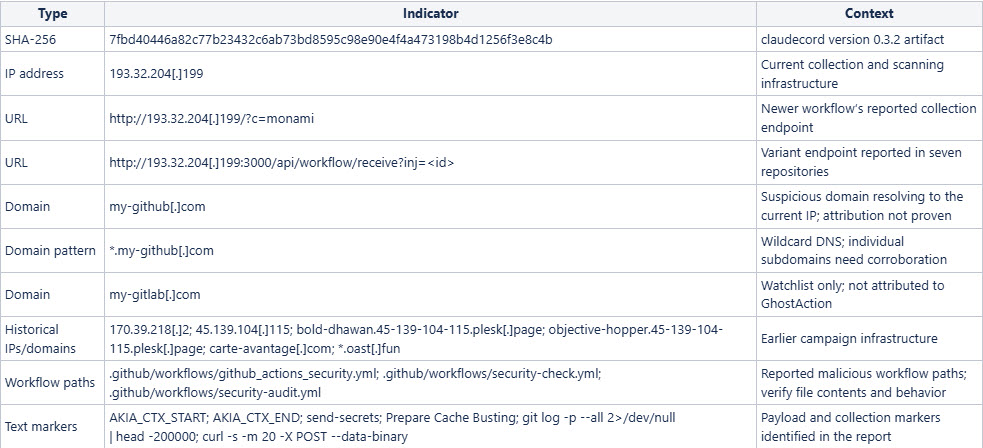
OpenSourceMalware ยังระบุ `my-github[.]com` เป็น IOC ที่ควรให้ความสำคัญในระดับสูง เนื่องจาก Domain นี้ Resolve ไปยัง IP Address ปัจจุบันที่แคมเปญใช้เก็บรวบรวมข้อมูล รายงานระบุว่า Domain ดังกล่าวมีความน่าสงสัย แต่ยังไม่มีหลักฐานพิสูจน์ว่าผู้ดำเนินการ GhostAction เป็นผู้จดทะเบียน Domain นี้
ส่วน Domain ของ GitLab ที่มีชื่อคล้ายกันถูกจัดให้อยู่ในรายการเฝ้าระวังเท่านั้น ยังไม่ได้รับการยืนยันว่าเป็นโครงสร้างพื้นฐานของแคมเปญ ทีมรักษาความปลอดภัยจึงควรรักษาความแตกต่างนี้ไว้เมื่อสร้างการแจ้งเตือน
Indicators of compromise (IoCs):-{}
ที่มา : cybersecuritynews
You must be logged in to post a comment.