
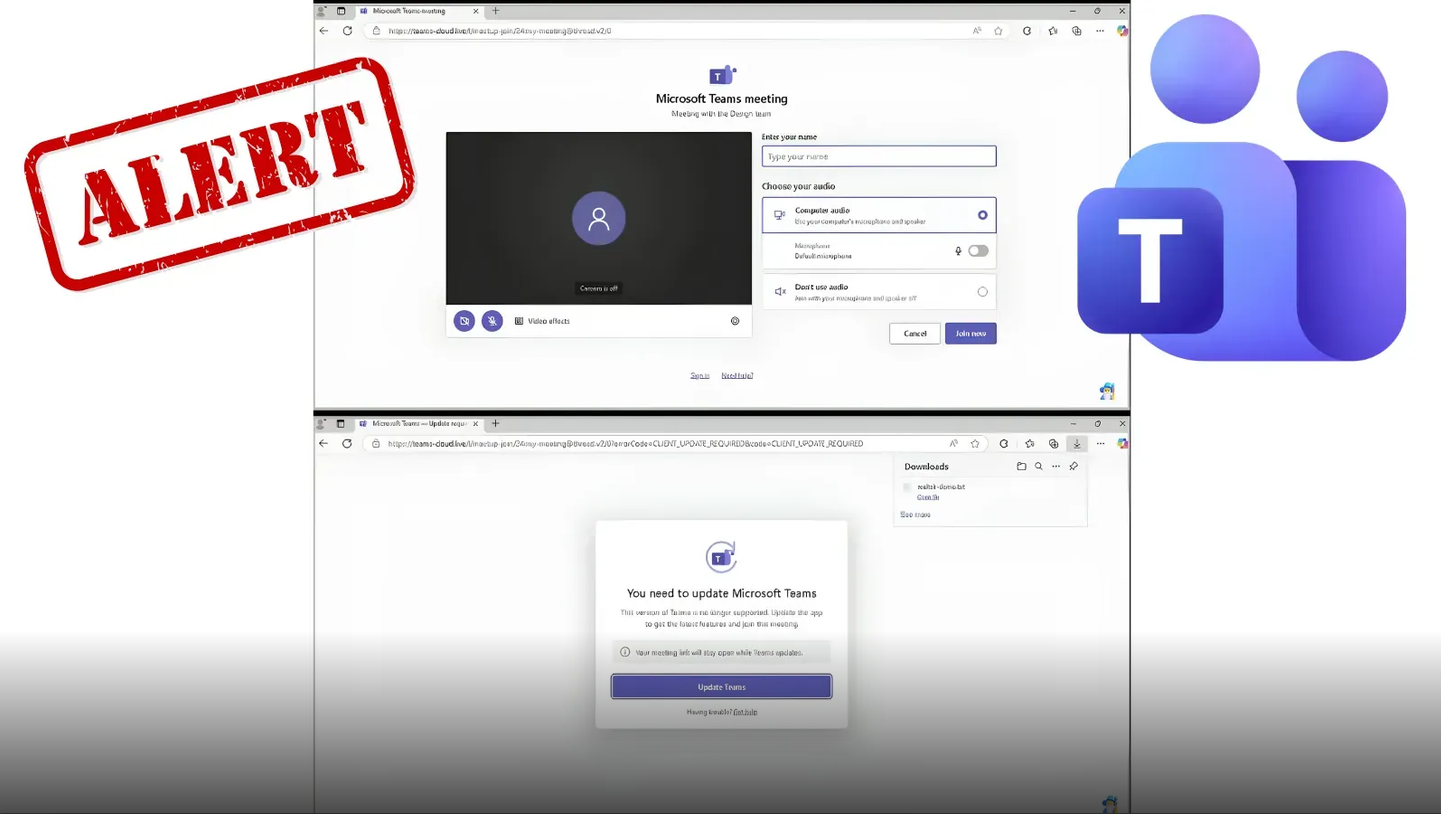
มีการตรวจพบการจดทะเบียน Domain ใหม่ที่เลียนแบบหน้าเข้าสู่ระบบ และ Interface ของ Microsoft Teams ซึ่งก่อให้เกิดความกังวลเกี่ยวกับความพยายามในการโจมตีแบบ Phishing ที่มุ่งเป้าไปยังผู้ใช้งานในองค์กร
Steven Lim นักวิจัยด้านความมั่นคงปลอดภัยไซเบอร์ รายงานว่า โดเมน teams-cloud[.]live เพิ่งถูกจดทะเบียนได้เพียง 5 วันเท่านั้น ก่อนที่เขาจะแจ้งเตือนในวันที่ 18 ตุลาคม 2026 พร้อมทั้งกระตุ้นให้องค์กรต่าง ๆ ดำเนินการบล็อกที่อยู่เว็บไซต์ดังกล่าวทันที ก่อนที่พนักงานจะเข้าใช้งานเว็บไซต์ปลอม
การแจ้งเตือนดังกล่าวแสดงให้เห็นถึงการโจมตีแบบ phishing ที่สร้างขึ้นโดยอาศัยความคุ้นเคยของเครื่องมือทำงานที่ใช้ในองค์กร การเลียนแบบหน้าจอของ Teams อาจโน้มน้าวให้พนักงานหลงเชื่อ และยินยอมกรอกข้อมูลลงชื่อเข้าใช้ อย่างไรก็ตาม รายงานที่มีอยู่ยังไม่ได้ระบุจำนวนผู้เข้าชมเว็บไซต์ดังกล่าว รวมถึงยัง ไม่ได้ยืนยันว่ามีรหัสผ่านถูกขโมยไปหรือไม่ หรือผู้ใดเป็นผู้ดำเนินการจดทะเบียนโดเมนนี้
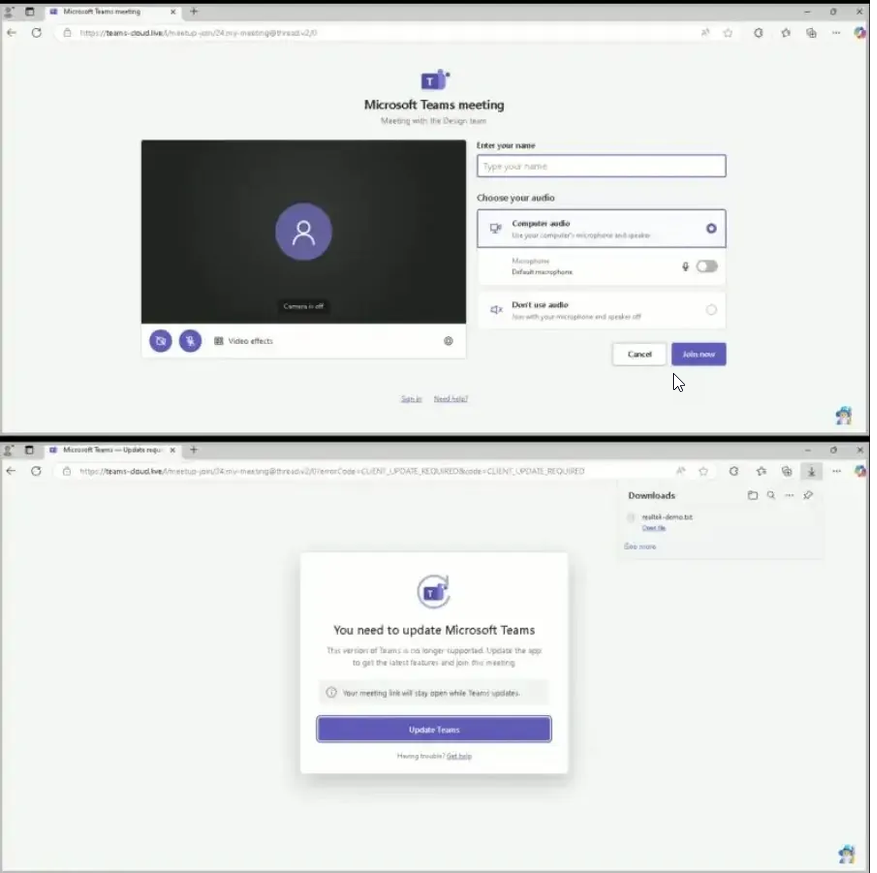
Steven Lim ระบุว่า เว็บไซต์ดังกล่าวเลียนแบบทั้งหน้าจอเข้าสู่ระบบของ Teams และส่วนติดต่อผู้ใช้งานในส่วนอื่น ๆ ของโปรแกรม โดยเขากล่าวว่า เว็บไซต์นี้มีความคล้ายคลึงกับอีกตัวอย่างหนึ่งที่เขาเคยนำมาเผยแพร่เมื่อวันที่ 8 ตุลาคม 2026 ซึ่งความคล้ายคลึงดังกล่าวถือเป็นเหตุผลที่สมควรได้รับการตรวจสอบ อย่างไรก็ตาม ยังไม่สามารถยืนยันความเชื่อมโยงของทั้งสองเว็บไซต์ว่ามาจากผู้โจมตีรายเดียวกันหรือไม่
นอกจากนี้ Lim ยังรายงานเพิ่มเติมว่า หากทำการคลิกตัวเลือกเพื่ออัปเดต Teams ระบบจะทำการดาวน์โหลดไฟล์ TXT ลงมา โดยรายงานการแจ้งเตือนดังกล่าวไม่ได้ระบุเนื้อหาภายในไฟล์ ค่าแฮช หรือหลักฐานใด ๆ ที่ยืนยันว่าไฟล์นี้มีโค้ดอันตรายรันอยู่ในระบบหรือไม่
ด้วยเหตุนี้ จึงยังไม่สามารถสรุปได้แน่ชัดว่าไฟล์ดังกล่าวเป็นมัลแวร์ แต่พฤติกรรมการดาวน์โหลดที่ผิดปกตินี้ ก็ถือเป็นข้อมูลที่เป็นประโยชน์สำหรับผู้เชี่ยวชาญในการเข้าตรวจสอบประวัติการใช้งานเว็บเบราว์เซอร์ และไฟล์ต่าง ๆ ที่ถูกดาวน์โหลดลงเครื่อง
การใช้โดเมน Microsoft Teams ปลอมเพื่อขโมยข้อมูลบัญชีผู้ใช้
ในความคิดเห็นที่ถูกปักหมุดไว้พร้อมกับการแจ้งเตือนนั้น Lim ระบุเพิ่มเติมว่า amgen[.]teams-cloud[.]live เป็นเป้าหมายที่ใช้ธีมเกี่ยวข้องกับธุรกิจด้านการดูแลสุขภาพ โดยชื่อบริษัทดังกล่าวปรากฏเป็น Subdomain ภายใต้ teams-cloud[.]live ทั้งนี้ การปรากฏอยู่ของชื่อดังกล่าวไม่ได้เป็นการยืนยันว่าบริษัท Amgen ถูกเจาะระบบ หรือมีการเข้าถึงบัญชีของผู้ใช้ของพนักงานแต่อย่างใด
ประเด็นที่น่ากังวลคือความแตกต่างระหว่างสิ่งที่ผู้ใช้เห็นกับเว็บไซต์ที่ผู้ใช้กำลังเข้าใช้งานจริง เนื่องจากการออกแบบหน้าตาให้ดูคล้าย Microsoft Teams ก็ไม่ได้เปลี่ยนข้อเท็จจริงที่ว่าโดเมนปลอมเหล่านี้ ไม่ใช่บริการของ Microsoft
ก่อนหน้านี้ สำนักข่าว Cyber Security News เคยรายงานข่าวเกี่ยวกับกลุ่มผู้โจมตีที่ปลอมตัวเป็นเจ้าหน้าที่ฝ่ายสนับสนุนด้านไอทีผ่านโปรแกรม Teams เพื่อหลอกให้พนักงานดาวน์โหลดไฟล์ หรือยินยอมให้เข้าถึงเครื่องจากระยะไกล ซึ่งกรณีดังกล่าวแสดงให้เห็นว่า ความไว้วางใจในองค์กรสามารถถูกนำมาใช้เป็นเครื่องมือในการทำ Phishing ได้ โดยไม่จำเป็นต้องอาศัยช่องโหว่ทางซอฟต์แวร์แต่อย่างใด
ขณะเดียวกัน มีรายงานอีกฉบับที่ตรวจสอบหน้าล็อกอินปลอม ซึ่งถูกสร้างขึ้นผ่านการ Redirect ของโปรแกรม Teams บนเบราว์เซอร์ แม้ว่าจะยังไม่มีการยืนยันลิงก์ หรือความเชื่อมโยงโดยตรงกับโดเมนในข่าวนี้ แต่ทั้งสองกรณีแสดงให้เห็นว่า เราไม่สามารถวางใจหน้าเข้าสู่ระบบได้เพียงเพราะเห็นโลโก้ หรือดีไซน์ที่คุ้นตา
ทีมรักษาความปลอดภัยไซเบอร์ควรเร่งตรวจสอบการเชื่อมต่อไปยัง teams-cloud[.]live รวมถึงโดเมนย่อยตามที่มีการรายงาน และดำเนินการตรวจสอบกิจกรรมการดาวน์โหลด และการลงชื่อเข้าใช้ที่เกี่ยวข้อง โดย Steven Lim ได้แนะนำให้ตั้งค่าบล็อกโดเมนดังกล่าวในระบบผู้ใช้ขององค์กร และเปิดใช้งานระบบตรวจสอบเว็บไซต์โดยทันที
Microsoft ได้ทำเอกสารคู่มือเกี่ยวกับการบล็อก URL ผ่านระบบ Tenant Allow/Block List รวมถึงการบล็อกโดเมนแบบกำหนดเอง ผ่านการจัดการ Network Protection ของ Defender ทั้งนี้ ผู้ดูแลระบบควรปรับใช้มาตรการควบคุมให้เหมาะสมกับสภาพแวดล้อมระบบของตน และทำการตรวจสอบให้แน่ใจว่าการตั้งค่าครอบคลุมจริง ไม่ควรปักใจเชื่อว่าการตั้งค่าเพียงจุดเดียวจะสามารถบล็อกช่องทางการโจมตีได้ทั้งหมด
พนักงานควรหลีกเลี่ยงการเข้าถึงเว็บไซต์ที่ถูกรายงานว่ามีความเสี่ยง และหากพบคำขอให้อัปเดตโปรแกรม Teams ที่น่าสงสัย ควรตรวจสอบผ่านช่องทางช่วยเหลือของฝ่ายไอทีในองค์กรก่อนเสมอ ก่อนที่จะตัดสินใจกรอกรหัสผ่าน หรือเปิดไฟล์ที่ดาวน์โหลดมา
ที่มา : cybersecuritynews
You must be logged in to post a comment.