
การโจมตีแบบ Large language model hijacking หรือที่รู้จักกันในชื่อ LLMjacking กำลังสร้างค่าใช้จ่ายบนระบบ Cloud ที่ผิดปกติจำนวนมหาศาล โดยส่งผลให้บางองค์กรต้องสูญเสียเงินมากกว่า 100,000 ดอลลาร์ต่อวัน
จากเหตุการณ์ที่นักวิจัยของกลุ่ม Threat Intelligence Group (GTIG) จาก Google และ Mandiant ได้วิเคราะห์พบว่า บริษัทต่าง ๆ อาจมีค่าใช้จ่ายพุ่งสูงถึง 1 ล้านดอลลาร์อันเนื่องมาจากการเรียกใช้งาน API ที่ผิดปกติโดยใช้ API key ที่ถูกขโมยไป
จากการสังเกตการณ์พบว่า มี "กลุ่มปฏิบัติการสองกลุ่มที่ทำงานประสานกันเพื่อเจาะระบบ และหาเงินจากโครงสร้างพื้นฐาน LLM ขององค์กร"
นักวิจัยระบุประเภทของผู้ไม่หวังดีไว้ 2 กลุ่ม คือ กลุ่มที่สแกนหา Endpoint ของ LLM ที่มีการเปิดการเชื่อมต่อสู่สาธารณะ และกลุ่มที่ขโมย API key ที่ใช้งานได้จากเครื่องที่ไม่มีการป้องกัน
หลังจากเข้าถึงระบบในขั้นต้นได้แล้ว ผู้โจมตีจะนำสิทธิ์การเข้าถึงไปขายต่อให้กับบริการที่เรียกว่า "LLM mixers" ซึ่งเป็นบริการที่ให้สมาชิกสามารถเข้าถึง LLM ได้โดยไม่ได้รับอนุญาต
เมื่อสิทธิ์การเข้าถึงถูกขายต่อ ปริมาณการเรียกใช้งานจะพุ่งสูงขึ้นอย่างกะทันหัน ซึ่งบางครั้งอาจสูงกว่า 1,000 request ต่อวินาที ผู้ให้บริการ Cloud จะบันทึกการเรียกใช้งานเหล่านี้ว่าเป็นการใช้งานที่ถูกต้อง และเรียกเก็บเงินค่า Tokens จากองค์กรที่เป็นเหยื่อ
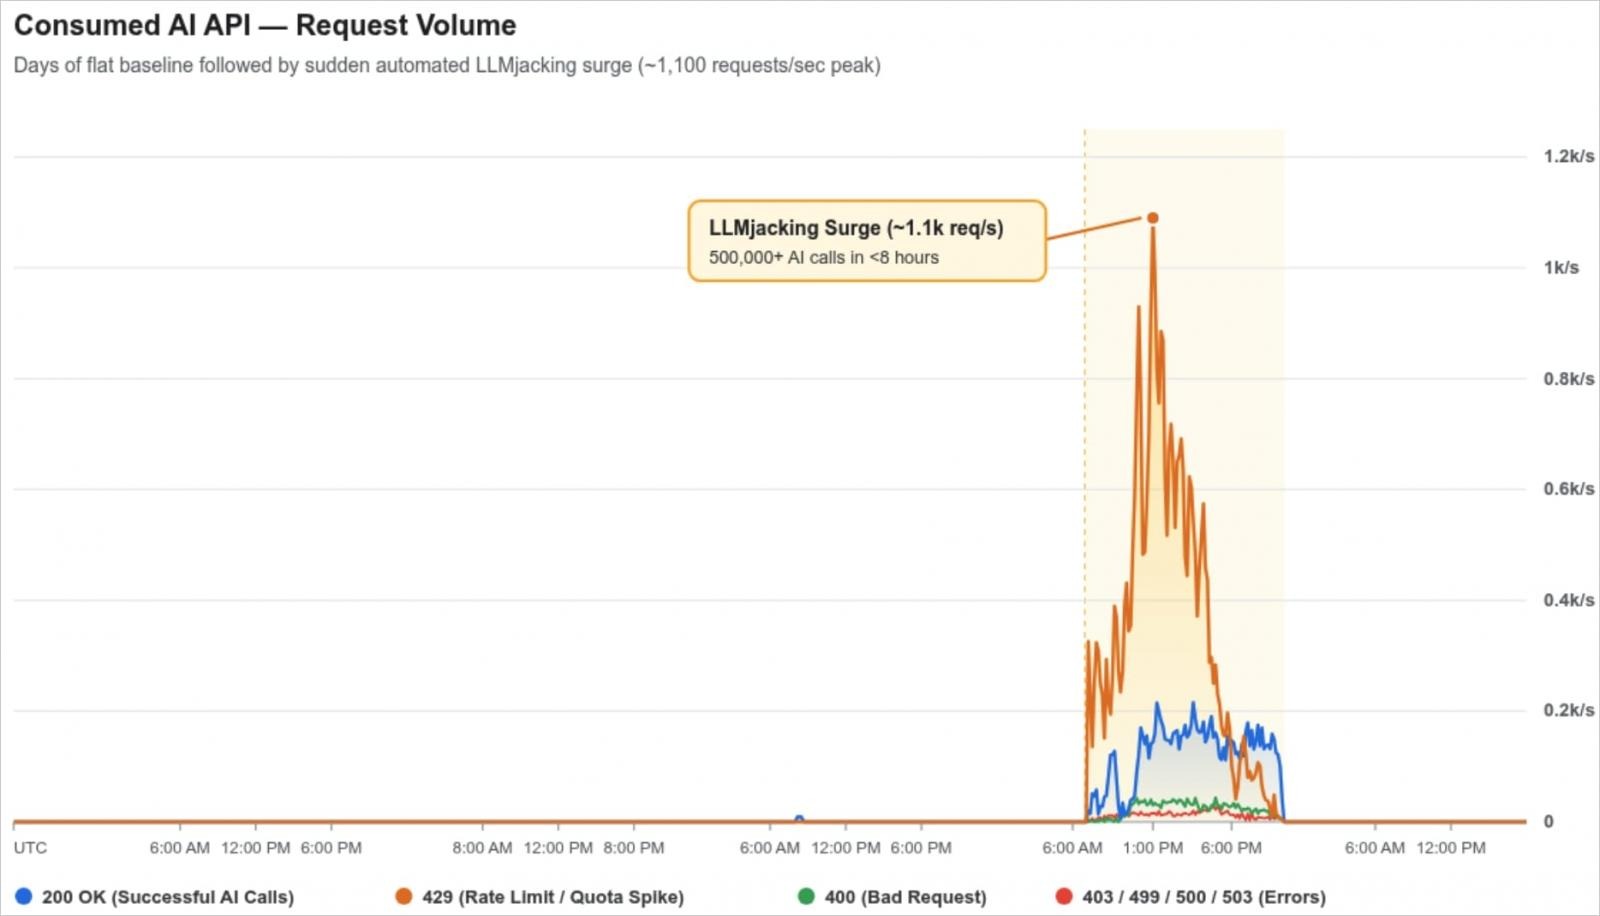
GTIG และ Mandiant สังเกตเห็นว่า กิจกรรมประเภทนี้เพิ่มสูงขึ้นในปีนี้ โดยมีค่าใช้จ่ายที่ผิดปกติสูงกว่า 100,000 ดอลลาร์ในวันเดียว และในบางองค์กรมีค่าใช้จ่ายสะสมแตะระดับ 1,000,000 ดอลลาร์
LLM mixers เสนอสิทธิ์การเข้าถึงทรัพยากร AI ในราคาที่ถูกมาก โดยใช้โครงสร้างพื้นฐานแบบ Proxy ของตนเองเพื่อส่งต่อ Prompts ของลูกค้าไปยังบริการที่ถูก Hijacked ผ่านทาง API key ที่ถูกขโมยมา
นักวิจัยพบตัวอย่างของโครงสร้างพื้นฐานเพื่อการส่งต่อข้อมูลดังกล่าวหลายแห่ง เช่น Jet Night ที่ขาย "แพ็กเกจใช้งานแบบไม่จำกัด" ในราคา 60 ดอลลาร์/เดือน รวมถึงบริการ newapi[.]pro
Google ระบุว่า "ผู้ไม่หวังดีอีกรายหนึ่งซึ่งทำการเรียกใช้ LLM API มากกว่า 500,000 ครั้งในเวลาไม่ถึงแปดชั่วโมง ได้ใช้ API key ของ Third-party ที่ถูกขโมยมาเพื่อขับเคลื่อน Token routing service ของ jet-night.com"
"Jet Night ได้ผลักภาระค่าใช้จ่าย Token เกือบหนึ่งล้านดอลลาร์ไปให้กับองค์กรที่เป็นเหยื่อ"
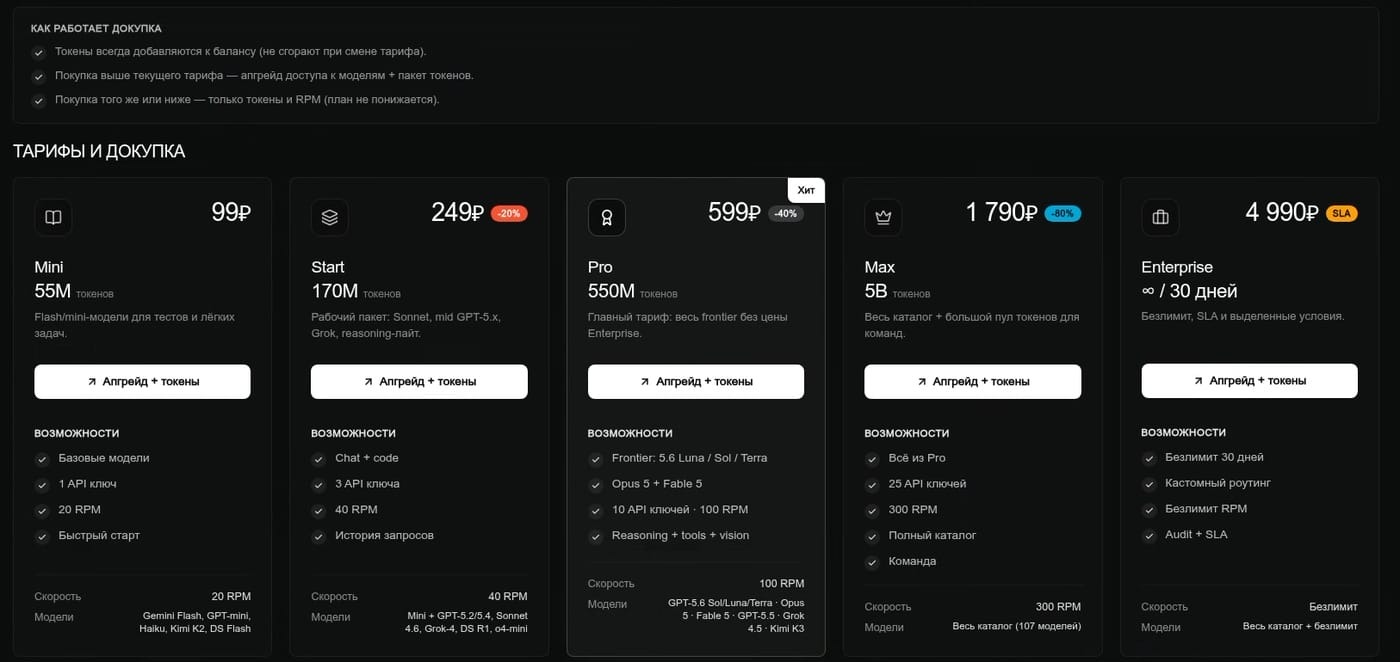
Google ยังระบุถึงกลุ่มภัยคุกคาม UNC6993 ซึ่งดูเหมือนจะใช้เครื่องมือ Gateway เพื่อรวบรวม Keys ที่ถูกขโมย และกระจายการเรียกใช้งาน อีกทั้งยังมีแนวโน้มที่จะขายสิทธิ์การเข้าถึงผ่านเว็บบอร์ดที่ผิดกฎหมายอีกด้วย
ผู้โจมตีเข้าถึงระบบผ่านข้อมูล Cloud credentials ที่รั่วไหล หรือถูกเจาะระบบ, Keys ของ Service account, Tokens ของ GitHub, Session Tokens ที่ใช้งานอยู่ และ LLM API key
ผู้โจมตีจะค้นหาข้อมูล Credentials, Logs, Databases และโปรแกรม Secret managers ในสภาพแวดล้อมที่ถูกแฮ็ก และพยายามสร้างบัญชี Backdoor หรือฝัง SSH key เพื่อรักษาสิทธิ์การเข้าถึงไว้แบบถาวร
นักวิจัยยังสังเกตเห็นว่าผู้ไม่หวังดีได้ใช้ประโยชน์จากช่องโหว่ CVE-2026-40217 ซึ่งเป็นช่องโหว่ใน LiteLLM ที่อนุญาตให้รันโค้ดตามที่ต้องการบนเซิร์ฟเวอร์ โดยอาศัยประโยชน์จาก Endpoint สำหรับทดสอบ custom-code guardrail
Google ระบุว่า ในบางกรณี ผู้โจมตีได้ใช้โครงสร้างพื้นฐาน Cloud ของเหยื่อเพื่อเป็น Host สำหรับ Proxy Endpoint และ Agentic workload โดยไม่ได้รับอนุญาต
นักวิจัยระบุว่า "ตัวอย่างเช่น มีผู้ไม่หวังดีรายหนึ่งได้เปิดใช้งาน Agent, ติดตั้ง reverse proxy ที่เข้าถึงได้จากสาธารณะ และใช้ชุด Node.js proxy แบบปรับแต่งเองเพื่อเปิดเผย Endpoint ที่เข้ากันได้กับ frontier LLM หลายตัว โดยรีแบรนด์ใหม่ภายใต้ตัวตนที่ชื่อว่า D1337-KAIROS"
Google ขอแนะนำหลายมาตรการเพื่อป้องกันการโจมตีแบบ LLMjacking ซึ่งเริ่มต้นด้วยการให้ความสำคัญกับ Identity and Access Management (IAM) และการรักษาความปลอดภัยของ Supply chain
บริษัทต่าง ๆ ควรใช้แพลตฟอร์ม Centralized Secrets เพื่อให้สามารถ Rotation และจัดการ Keys รวมถึงข้อมูล Secrets ที่สำคัญได้ ผู้ใช้งานไม่ควรมีสิทธิ์มากเกินความจำเป็น เว้นแต่จะเป็นข้อกำหนดตามบทบาท และหน้าที่
Google แนะนำว่า "Deny Permissions ทั้งหมดที่ไม่ได้มีความจำเป็นอย่างชัดเจน ซึ่งรวมถึงการเข้าถึงบริการ Cloud LLM ด้วย"
การบังคับใช้ Phishing-resistant MFA, การตรวจสอบให้แน่ใจว่าเครื่องมือมอนิเตอร์สามารถแสดงผลครอบคลุมทั่วทั้งสภาพแวดล้อมเพื่อระบุบริการ LLM และ Shadow AI ที่ไม่ได้รับอนุญาต รวมถึงการกำหนดขีดจำกัดการใช้งาน API และงบประมาณ จะช่วยให้องค์กรสามารถตรวจจับการโจมตีแบบ LLMjacking ได้ตั้งแต่เนิ่น ๆ จำกัดผลกระทบ หรือป้องกันไม่ให้เกิดขึ้นได้เลย
ยิ่งไปกว่านั้น ควรเปิดใช้งานและตรวจสอบ Audit logs และ Inference logs บน Cloud เพื่อตรวจหาการเปิดใช้งานบริการที่ไม่ได้รับอนุญาต, การตรวจสอบข้อมูล Credential ที่น่าสงสัย, การใช้งานที่ผิดปกติ และความพยายามที่จะปิดใช้งานระบบเก็บ Log
ที่มา : bleepingcomputer.com
You must be logged in to post a comment.