
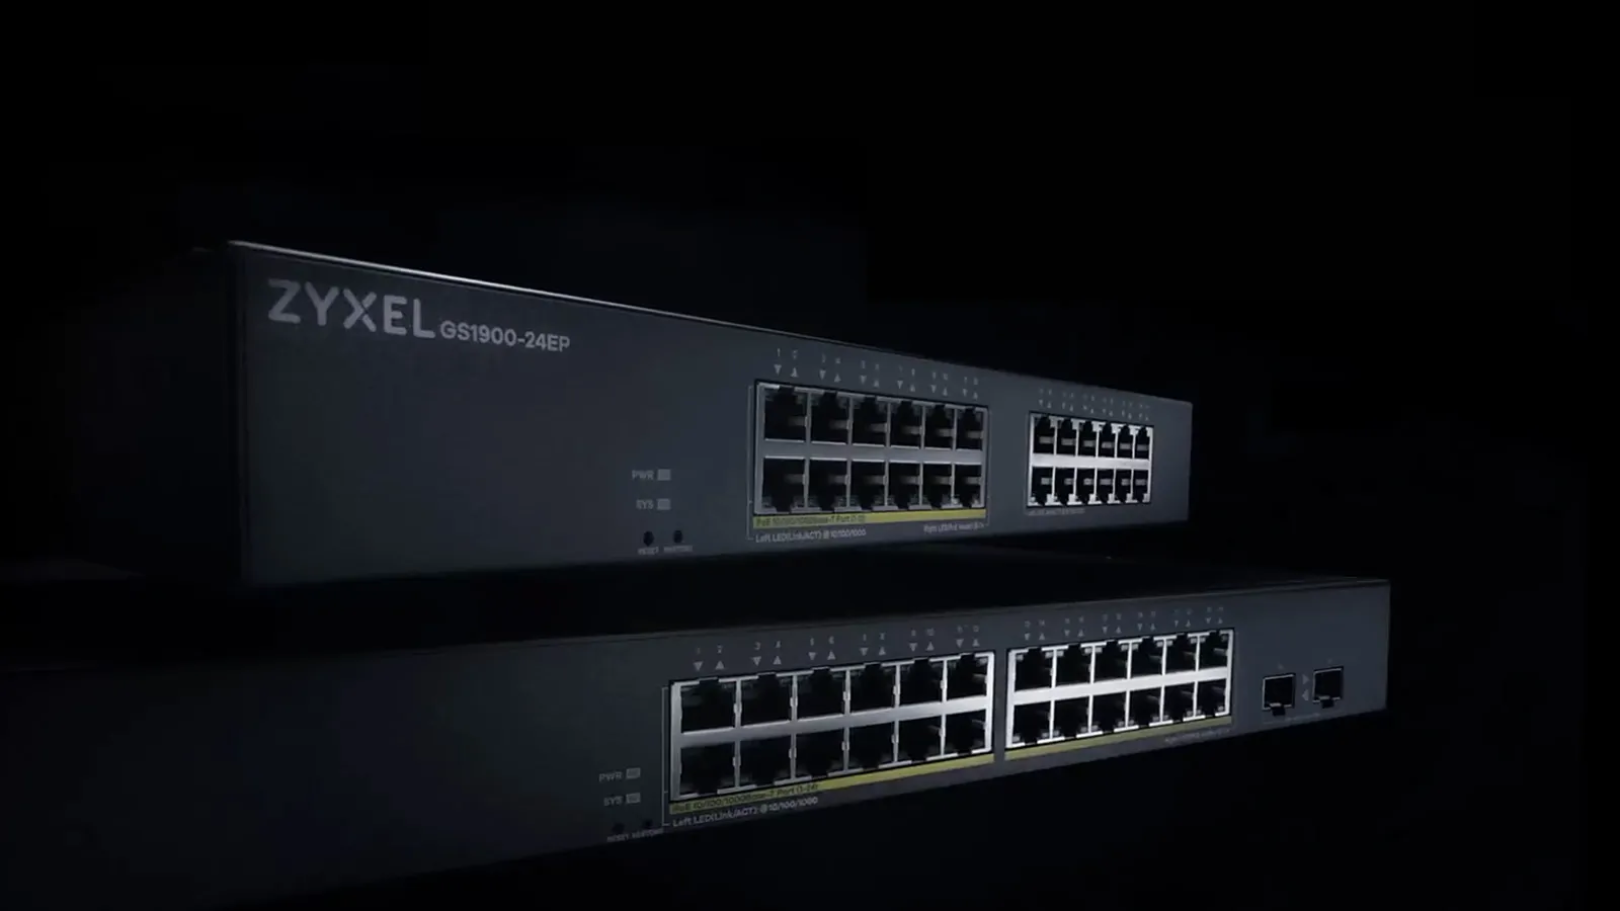
Zyxel ได้ออกแพตช์แก้ไขช่องโหว่ Zero-Day ใน Network Switch ตระกูล GS1900 ซึ่งกำลังถูก Hacker นำไปใช้โจมตีอุปกรณ์เกือบ 1,000 เครื่องทั่วโลก เพื่อขโมย configuration files และข้อมูล Credentials
CVE-2026-107441 (คะแนน CVSS8.8/10 ความรุนแรงระดับ High) เป็นช่องโหว่ Out-of-bounds write ใน Web Management Interface ของ Switch ซึ่งทำให้ Hacker ที่ไม่มีสิทธิ์เข้าถึงระบบแต่สามารถเชื่อมต่อกับเครือข่ายได้ สามารถสั่งรันคำสั่งในระบบปฏิบัติการผ่านการส่ง HTTP requests ที่ถูกสร้างขึ้นมาเป็นพิเศษ
ช่องโหว่นี้ส่งผลกระทบต่อ Network Switch ตระกูล GS1900 จำนวน 10 รุ่น โดย Zyxel ได้ปล่อยอัปเดตความปลอดภัยเมื่อวันที่ 22 ตุลาคม 2026 และเผยแพร่ประกาศแจ้งเตือนด้านความปลอดภัยเมื่อวันที่ 3 พฤศจิกายน 2026
อย่างไรก็ตาม ในช่วงแรกช่องโหว่นี้ถูกเข้าใจผิดว่าเป็นช่องโหว่เก่าที่ Zyxel ได้แก้ไขไปแล้วหลายเดือนก่อนที่การโจมตีจะเริ่มต้นขึ้น
การโจมตีที่เชื่อมโยงกับช่องโหว่ Zero-Day
เมื่อวันที่ 16 มิถุนายน 2026 Zyxel ได้ปล่อยอัปเดตความปลอดภัยเพื่อแก้ไขช่องโหว่ CVE-2026-7273 ซึ่งเป็นช่องโหว่ประเภท Buffer overflow ก่อนการยืนยันตัวตน (Pre-authentication) โดยส่งผลกระทบต่อ Network Switch รุ่น GS1900 กลุ่มเดียวกันนี้
ต่อมาในช่วงวันที่ 17 สิงหาคม 2026 บริษัทด้านความปลอดภัยไซเบอร์ GreyNoise ตรวจพบกลุ่ม Hacker ที่คาดว่าเป็นชาวจีน ซึ่งมีชื่อเรียกในระบบติดตามว่า "Kapibala" กำลังโจมตี Network Switch ของ Zyxel โดยพบว่ามีอุปกรณ์ถูกโจมตีไปแล้ว 996 เครื่องใน 48 ประเทศ
กลุ่ม Hacker ใช้ช่องโหว่ดังกล่าวเพื่อสั่งรันคำสั่งที่เป็นอันตรายจากระยะไกล ก่อนจะดาวน์โหลดสคริปต์ที่ทำหน้าที่รวบรวมข้อมูลการตั้งค่าอุปกรณ์ ข้อมูล credentials ระดับ Root (ในรูปแบบ hash) และข้อมูลเครือข่าย
GreyNoise ระบุว่ากลุ่ม Kapibala มีความเชื่อมโยงกับแคมเปญการโจมตีที่ชื่อว่า "Red Heron" ซึ่งก่อนหน้านี้ Acronis เคยรายงานว่า กลุ่มดังกล่าวได้ใช้ช่องโหว่ระดับ critical ใน Gitea (self-hosted Git service) มาก่อน
เมื่อ GreyNoise เปิดเผยข้อมูลเกี่ยวกับแคมเปญนี้ในวันที่ 21 กันยายน 2026 ทางบริษัทระบุว่า การโจมตีดังกล่าวเกี่ยวข้องกับช่องโหว่ CVE-2026-7273 ซึ่งเป็นช่องโหว่ที่ Zyxel ได้แก้ไขไปแล้วตั้งแต่เดือนมิถุนายน 2026
ในวันเดียวกันนั้น CISA ได้เพิ่ม CVE-2026-7273 เข้าไปในรายการช่องโหว่ที่กำลังถูกนำไปใช้ในการโจมตีจริง (Known Exploited Vulnerabilities catalog) ซึ่งกำหนดให้หน่วยงานรัฐบาลกลางสหรัฐฯ ต้องดำเนินการแก้ไขช่องโหว่ดังกล่าว อย่างไรก็ตาม นักวิจัยจากบริษัทรักษาความปลอดภัยเฟิร์มแวร์ Binarly ค้นพบว่า ช่องโหว่ที่ใช้ในการโจมตีนั้นมุ่งเป้าไปที่ช่องโหว่อื่นที่ไม่เคยมีใครรู้จักมาก่อน และยังไม่ได้รับการแก้ไข
ในระหว่างการตรวจสอบโครงสร้างพื้นฐานของ Red Heron ที่เชื่อมโยงกับ JITTERLY backdoor และ SIXZUT rootkit นักวิจัยของ Binarly พบไฟล์ archive ซึ่งมี Python exploit ที่เข้ารหัสไว้เพื่อโจมตี Network Switch Zyxel GS1900
หลังจากวิเคราะห์ exploit แล้ว นักวิจัยพบว่ามันตรวจสอบเฉพาะเวอร์ชันเฟิร์มแวร์ที่ได้รับการแก้ไขสำหรับ CVE-2026-7273 ซึ่งบ่งชี้ว่า exploit นี้ได้รับการพัฒนา หรืออัปเดตเพื่อโจมตีเวอร์ชันเหล่านั้น
Binarly ยืนยันเมื่อวันที่ 28 กันยายนว่า exploit ยังคงมีประสิทธิภาพกับเฟิร์มแวร์ทั้งสิบเวอร์ชันที่ได้รับการแก้ไขสำหรับ CVE-2026-7273
นักวิจัยพบว่า การอัปเดตความปลอดภัยก่อนหน้านี้ได้เพิ่มการตรวจสอบเพื่อป้องกัน buffer overflow แต่ Hacker สามารถ bypass ได้ โดยการทำให้ตัวนับพารามิเตอร์เสียหายก่อนที่จะได้รับการตรวจสอบ
ช่องโหว่นี้ทำให้สามารถเขียนทับหน่วยความจำ และเรียกใช้คำสั่งโดยไม่ต้องมีการยืนยันตัวตน แม้แต่ใน Network Switch ที่ใช้การอัปเดตความปลอดภัยรุ่นก่อนหน้าก็ตาม
Binarly รายงานสิ่งที่ค้นพบให้ Zyxel ทราบเมื่อวันที่ 29 กันยายน 2026 และ Zyxel ยืนยันช่องโหว่ใหม่นี้เมื่อวันที่ 11 ตุลาคม 2026 โดยกำหนดหมายเลข CVE-2026-107441 ให้
Zyxel จัดประเภทช่องโหว่นี้ว่าเป็นช่องโหว่แยกต่างหาก เนื่องจากช่องโหว่นี้ยังใช้ประโยชน์จากการตรวจสอบความยาวของพารามิเตอร์ HTTP ด้วย
เมื่อวันที่ 22 ตุลาคม 2026 Zyxel ได้ออกเฟิร์มแวร์อัปเดตใหม่ที่จำกัดขนาดของพารามิเตอร์ และตรวจสอบจำนวนพารามิเตอร์ก่อนที่จะคัดลอกข้อมูลลงในหน่วยความจำ ซึ่งป้องกันเทคนิคการโจมตีนี้ได้
แม้ว่า exploit ที่กู้คืนได้จะมุ่งเป้าไปที่เฟิร์มแวร์ที่ได้รับการแก้ไขสำหรับ CVE-2026-7273 โดยเฉพาะ แต่ก็ยังไม่ชัดเจนว่า exploit นี้ถูกพัฒนาขึ้นโดยเจตนาเพื่อหลีกเลี่ยงการอัปเดตเหล่านั้น หรือใช้ประโยชน์จากช่องโหว่ที่เกี่ยวข้องซึ่งการแก้ไขก่อนหน้านี้ไม่สามารถแก้ไขได้
ขอแนะนำให้ผู้ดูแลระบบของ Network Switch Zyxel GS1900 ที่ได้รับผลกระทบ ติดตั้งเฟิร์มแวร์เวอร์ชันล่าสุดเพื่อป้องกันการโจมตีช่องโหว่ CVE-2026-107441 โดยด่วน
ที่มา : bleepingcomputer.com
You must be logged in to post a comment.