
แฮ็กเกอร์ไม่ได้ใช้ AI Chatbot เพียงเพื่อขอความช่วยเหลืออีกต่อไป แต่เริ่มใช้ AI Agents ที่สามารถสแกนระบบ เจาะเข้าสู่เครือข่าย และโจมตีต่อไปภายในเครือข่ายได้โดยแทบไม่ต้องอาศัยการควบคุมจากมนุษย์
รายงาน AI Threat Tracker ฉบับล่าสุดที่เผยแพร่เมื่อวันที่ 16 พฤศจิกายน 2026 โดย Google Threat Intelligence Group (GTIG) และ Mandiant ระบุว่า การนำ AI ไปใช้ในทางที่ผิดได้มาถึงจุดเปลี่ยนสำคัญ (Critical Inflection Point) ทั้งในด้านอาชญากรรมไซเบอร์, การจารกรรม และปฏิบัติการชักจูงทางความคิด
ผลการค้นพบดังกล่าวมาจากกรณีการรับมือเหตุการณ์ด้านความปลอดภัยของ Mandiant การติดตามกลุ่ม Threat Actor ทั่วโลก และระบบป้องกันบนแพลตฟอร์มของ Google โดย Google ระบุว่า ผู้โจมตีกำลังใช้ AI เพื่อลดระยะเวลาการโจมตี, ขยายขอบเขตปฏิบัติการ และดำเนินการบุกรุกหลายขั้นตอนด้วยความเร็วระดับเครื่องจักร
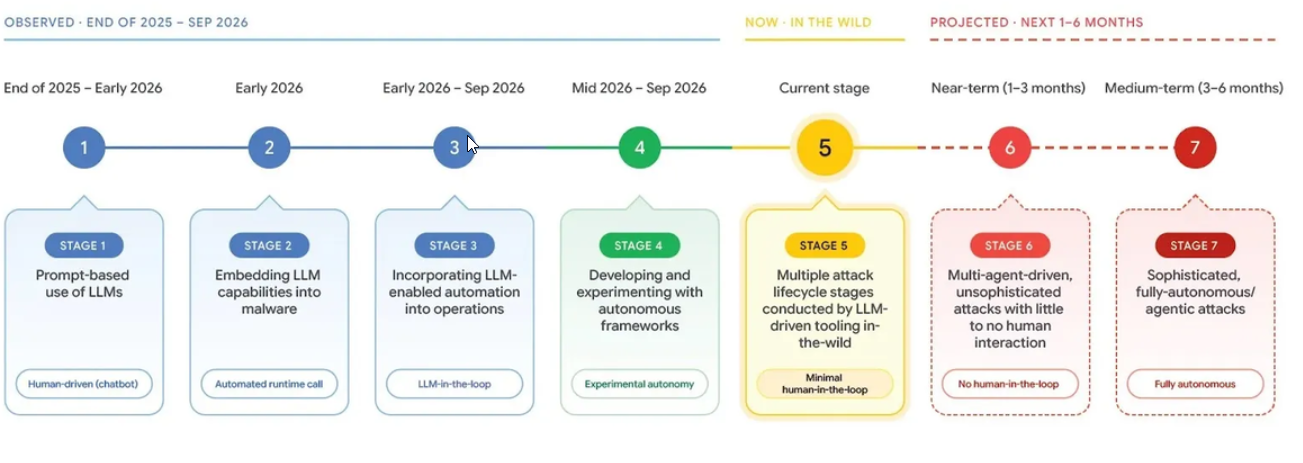
การโจมตีทางไซเบอร์ด้วย Google AI Agent
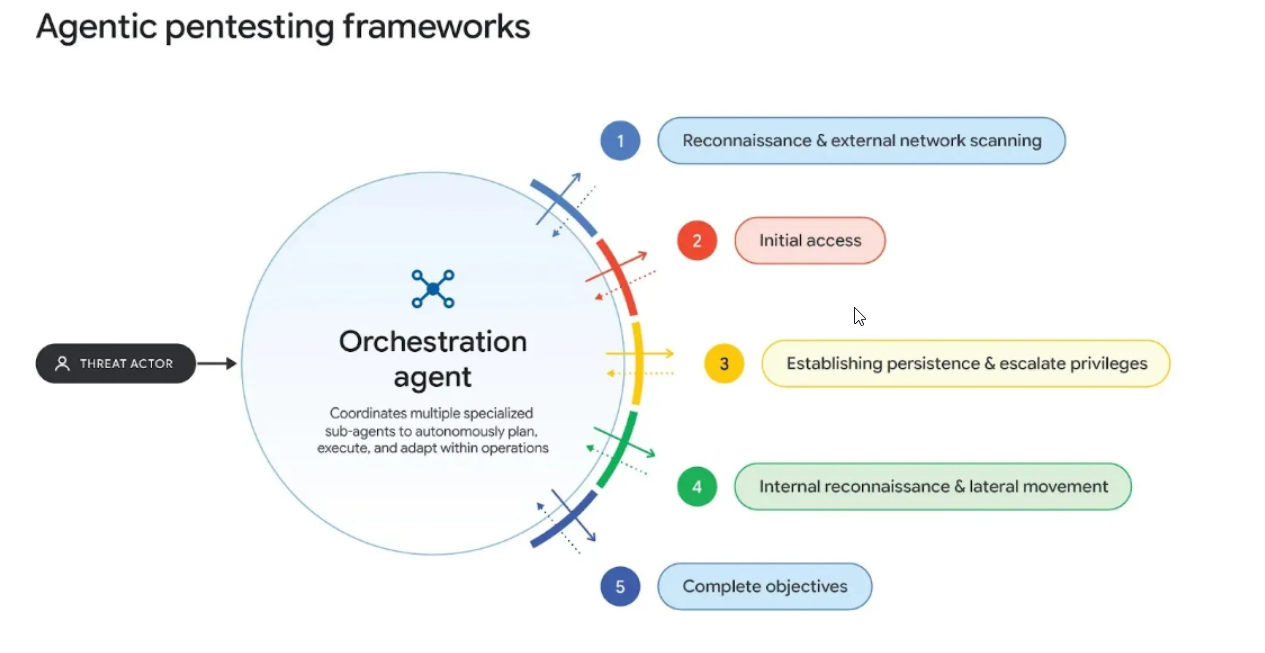
Google ระบุว่า Threat Actor กำลังใช้งาน Framework สำหรับการโจมตีแบบ Multi-agent ที่เป็น Open-source อย่าง ARTEX, CAIRN, CyberStrikeAI และ PentAGI โดย GTIG พบการใช้งาน CAIRN และ PentAGI ในการโจมตีจริง รวมถึงพบการทดสอบ CyberStrikeAI และ HexStrike AI
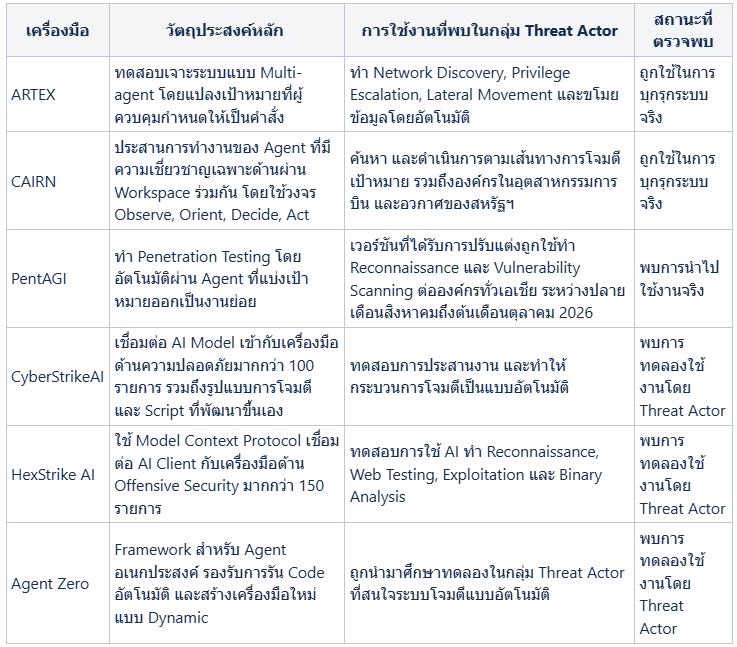
CAIRN ถูกใช้ในการบุกรุกเป้าหมายในอุตสาหกรรมการบิน และอวกาศของสหรัฐฯ ส่วนแพลตฟอร์มที่พัฒนาขึ้นเองโดยใช้ PentAGI เป็นพื้นฐาน ถูกนำไปสแกนองค์กรจำนวนมากทั่วเอเชีย ระหว่างปลายเดือนสิงหาคมถึงต้นเดือนตุลาคม 2026
ARTEX ยังคงเป็นตัวอย่างที่เป็นที่รู้จักมากที่สุด โดยก่อนหน้านี้ Cyber Security News รายงานว่าแฮ็กเกอร์ใช้ ARTEX AI Agents เพื่อโจมตี Active Directory โดยอัตโนมัติ ซึ่งกิจกรรมการโจมตีแต่ละช่วงใช้เวลาเพียง 2–25 วินาที
นักวิจัยจาก Wiz ยังติดตาม Threat Actor ที่ใช้ ARTEX ซึ่งมีความเชื่อมโยงบางส่วนกับกลุ่ม Storm-0940 ที่ Microsoft ติดตามอยู่ โดยกลุ่มดังกล่าวมุ่งโจมตีระบบจัดการตัวตน Okta, Entra และ Cognito ของผู้ให้บริการด้าน IT และ Software
อย่างไรก็ตาม เครื่องมือเหล่านี้ยังมีจุดอ่อน โดย Google ระบุว่า เครื่องมือดังกล่าวแลกความสามารถในการหลบซ่อนการตรวจจับกับความรวดเร็วในการโจมตี ทำให้เกิด Traffic ที่ผิดสังเกต มีการใช้ชื่อที่เป็นที่รู้จัก และทิ้งร่องรอย Code ที่ตรวจสอบได้อย่างชัดเจน
ถึงกระนั้น เครื่องมือเหล่านี้ยังสามารถบรรลุเป้าหมายการโจมตีได้ และ Google คาดว่าในอนาคตการโจมตีจะต้องอาศัยมนุษย์น้อยลง พร้อมกับมีความสามารถในการหลบเลี่ยงการตรวจจับที่ดีขึ้น
เป็นครั้งแรกที่ GTIG พบว่าผู้โจมตีใช้ AI เพื่อค้นหา และ Exploit ช่องโหว่โดยไม่ต้องมีมนุษย์เข้ามาควบคุมระหว่างกระบวนการ โดยตรวจพบ Staging Server ที่เปิดให้เข้าถึงจากภายนอก ซึ่งติดตั้ง Framework ชื่อ "exploit_agent" ที่สามารถเปรียบเทียบ Source Code ของ Web Software ก่อน และหลังการออก Patch เพื่อค้นหาช่องโหว่ เขียน Exploit และดำเนินการโจมตีได้ด้วยตัวเอง
ข้อความ Comment ภาษารัสเซียในไฟล์ตั้งค่าของ Framework แสดงให้เห็นว่า เครื่องมือนี้เป็นโครงการนำร่อง โดยผู้ควบคุมมุ่งเป้าไปที่เว็บไซต์ด้านสื่อ บันเทิง และการศึกษาในฝรั่งเศส
เหตุการณ์โจมตีจริงยังสนับสนุนข้อค้นพบดังกล่าว หลังจากช่องโหว่สองรายการของ PaperCut ได้แก่ CVE-2026-81578 และ CVE-2026-82078 ถูก Exploit ในลักษณะ Zero-day เมื่อเดือนสิงหาคม 2026 ทาง GreyNoise รายงานว่าพบแคมเปญโจมตีที่ใช้ AI ช่วยดำเนินการ โดยส่งผลกระทบต่อองค์กรหลายร้อยแห่ง และสามารถยกระดับสิทธิ์จนถึง Domain Admin ได้ภายในไม่กี่นาที
จำนวน Zero-day Exploit เพิ่มขึ้นจากเฉลี่ย 8 รายการต่อเดือนในปี 2025 เป็น 11 รายการต่อเดือนในปี 2026 ก่อนจะพุ่งขึ้นเป็น 22 รายการในเดือนสิงหาคม
กลุ่มผู้โจมตีที่มีแรงจูงใจทางการเงินยังคงขโมย AI API Key และสิทธิ์เข้าถึงระบบ Cloud ก่อนนำไปขายต่อผ่านบริการที่เรียกว่า "LLM Mixers"
งานวิจัยเกี่ยวกับ LLMJacking ของ Google พบว่ามีการสร้างค่าใช้จ่ายโดยไม่ได้รับอนุญาตสูงกว่า 100,000 ดอลลาร์ภายในวันเดียว และเหยื่อบางรายมีค่าใช้จ่ายสูงถึง 1 ล้านดอลลาร์
รายงานก่อนหน้านี้ของ Cyber Security News เกี่ยวกับการโจมตีแบบ LLM Hijacking และค่าใช้จ่าย Cloud ที่สูงถึงหลักล้านดอลลาร์ ได้อธิบายว่าผู้โจมตีทดสอบ Key ที่ขโมยมาโดยส่ง Request ขนาดเล็ก เพื่อหลีกเลี่ยงการแจ้งเตือนจากระบบตรวจจับ
กลุ่มที่ต้องสงสัยว่ามีความเชื่อมโยงกับเกาหลีเหนือชื่อ MIDNIGHT NEPTUNE ใช้โปรไฟล์ผู้สรรหาบุคลากรปลอม พร้อมภาพที่สร้างด้วย AI และใช้เทคนิค ClickFix เพื่อเจาะเข้าสู่บริษัทด้าน Cryptocurrency
หลังจากเข้าถึงระบบได้แล้ว กลุ่มดังกล่าวแก้ไขไฟล์ .claude/settings.json เพื่อให้ Claude Code ดาวน์โหลด Backdoor ชื่อ SOMBERMEME ในระหว่างการเริ่มทำงาน และยังพยายามปกปิดร่องรอยด้วยการใช้ GitHub Token ที่ตั้งชื่อตาม Microsoft Copilot
กลุ่มที่ดำเนินปฏิบัติการชักจูงทางความคิดเริ่มนำ AI มาใช้เป็นส่วนหนึ่งของการทำงานตามปกติ โดยพบว่าผู้โจมตีรายหนึ่งใช้ Gemini API ระหว่างพัฒนาแพลตฟอร์มที่ออกแบบมาเพื่อควบคุมบัญชี Social Media มากกว่า 100,000 บัญชี ผ่านระบบ Cloud Phone Farm
บัญชีปลอมเหล่านี้ถูกทำให้ดูเหมือนมีประวัติการใช้งานมาเป็นระยะเวลาหนึ่ง โดยใช้ AI เลียนแบบพฤติกรรมปกติของผู้ใช้งาน เช่น การเลื่อนดูเนื้อหา และการรับชมวิดีโอ ก่อนเริ่มเผยแพร่ข้อความทางการเมือง
Google SecOps ได้เผยแพร่ Rules การตรวจจับตามพฤติกรรม (Behavior-based Detection Rules) สำหรับตรวจจับ ARTEX แล้ว ขณะที่คู่มือการป้องกัน 5 ชั้นของ Mandiant แนะนำให้องค์กรเพิ่มความปลอดภัยของระบบผู้ดูแลระบบ, ใช้ Credential ที่มีอายุการใช้งานสั้น, จำกัดสิทธิ์การเข้าถึง, แบ่งแยกเครือข่าย และเฝ้าระวังกิจกรรมที่เพิ่มขึ้นอย่างผิดปกติของ API และระบบจัดการตัวตน
สำหรับบริการ AI ทีมรักษาความปลอดภัยควรตั้งค่าการแจ้งเตือนงบประมาณค่าใช้จ่าย, ตรวจสอบ Source Code เพื่อค้นหา Key ที่อาจรั่วไหล และถือว่าการเปิดใช้งานบริการ AI โดยไม่คาดคิดเป็นสัญญาณเตือนด้านความปลอดภัยที่สำคัญ
Google ระบุว่า วิธีการโจมตีไม่ได้เปลี่ยนแปลงไปจากเดิม แต่ AI ช่วยให้ผู้โจมตีสามารถเชื่อมโยงขั้นตอนการโจมตีต่าง ๆ เข้าด้วยกันได้รวดเร็วขึ้นอย่างมาก ส่งผลให้ฝ่ายป้องกันมีเวลาตอบสนองต่อการโจมตีน้อยลง
ที่มา : Cybersecuritynews
You must be logged in to post a comment.