
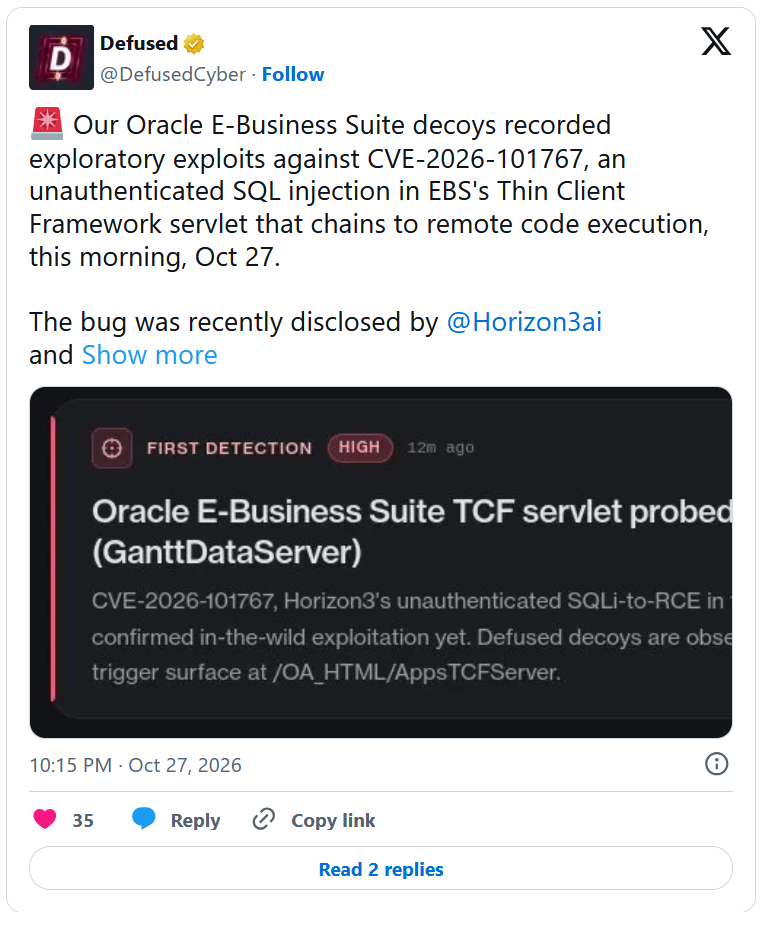
แฮกเกอร์เริ่มดำเนินการทดสอบโจมตีช่องโหว่ระดับ Critical บนระบบ Oracle E-Business Suite (EBS) เปิดทางให้ผู้โจมตีสามารถสั่งประมวลผลคำสั่งได้จากระยะไกลได้โดยไม่ต้องเข้าสู่ระบบ โดยบริษัทวิเคราะห์ข่าวกรองด้านภัยคุกคาม Defused รายงานว่าได้ตรวจพบความพยายามในการโจมตีเพื่อสำรวจช่องโหว่ดังกล่าวบนระบบเหยื่อล่อ (Decoy) ของบริษัทเมื่อวันที่ 27 ตุลาคม 2026
อย่างไรก็ตาม การตรวจพบดังกล่าวไม่ได้เป็นการยืนยันว่ามีการโจมตีระบบของลูกค้าสำเร็จแต่อย่างใด และทาง Oracle ได้ปล่อยแพตช์แก้ไขช่องโหว่นี้ออกมาก่อนที่จะตรวจพบกิจกรรมดังกล่าว
ช่องโหว่นี้มีหมายเลข CVE-2026-101767 และมีคะแนนความรุนแรงตามมาตรฐาน CVSS อยู่ที่ 9.8 ระดับ Critical โดยบริษัท Horizon3.ai เป็นผู้ค้นพบและรายงานให้ Oracle ทราบเมื่อวันที่ 24 กรกฎาคม ก่อนที่ Oracle จะดำเนินการแก้ไขผ่านการอัปเดตความปลอดภัยประจำเดือนตุลาคม ในวันที่ 20 ตุลาคม แม้ว่าในตอนแรกจะมีการรายงานเป็นการส่วนตัวในฐานะช่องโหว่ Zero-day แต่ในขณะที่ Defused ตรวจพบความพยายามโจมตีนั้น ช่องโหว่ดังกล่าวได้รับการเปิดเผยต่อสาธารณะและมีแพตช์แก้ไขออกมาแล้ว
ช่องโหว่ Zero-Day บนระบบ Oracle EBS
ช่องโหว่นี้ส่งผลกระทบต่อ Core component ของ Oracle Application Object Library บนระบบ EBS เวอร์ชัน 12.2.3 ถึง 12.2.15 โดยผู้โจมตีจำเป็นต้องสามารถเข้าถึงเครือข่ายผ่านโปรโตคอล HTTP หรือ HTTPS ได้ แต่ไม่จำเป็นต้องมีข้อมูลยืนยันตัวตนที่ถูกต้อง และไม่ต้องอาศัยการโต้ตอบจากผู้ใช้งานแต่อย่างใด ซึ่งประเด็นนี้เคยถูกกล่าวถึงในรายงานของ Cyber Security News เกี่ยวกับการอัปเดตความปลอดภัยของ Oracle ประจำเดือนตุลาคม
ตามรายงานแจ้งเตือนทางเทคนิคของ Horizon3.ai ระบุว่า servlet ในส่วนของ Thin Client Framework ที่มีช่องโหว่นั้นสามารถเข้าถึงได้ผ่าน Path /OA_HTML/AppsTCFServer โดยการส่ง Request ที่สร้างขึ้นมาเป็นพิเศษ เพื่อทำให้เกิดช่องโหว่ SQL Injection ซึ่งเปิดทางให้ผู้โจมตีสามารถส่งคำสั่งไปยังฐานข้อมูลภายใต้ระดับสิทธิ์สูงสุดของผู้ใช้ APPS ได้ จากนั้นการเข้าถึงดังกล่าวจะสามารถถูกนำไปเชื่อมโยง เพื่อสั่งประมวลผลคำสั่งระบบปฏิบัติการภายใต้บัญชีของแอปพลิเคชัน EBS ได้ต่อไป
ผลกระทบที่เกิดขึ้นไม่ได้จำกัดอยู่เพียงแค่การเข้าถึงฐานข้อมูลเท่านั้น เนื่องจากหากการเจาะระบบสำเร็จอาจทำให้ข้อมูลทางการเงิน บัญชีเงินเดือน ทรัพยากรบุคคล และบันทึกข้อมูลการจัดซื้อจัดจ้างที่ผู้ใช้ APPS เข้าถึงได้ถูกเปิดเผยหรือถูกดัดแปลงแก้ไข ทั้งนี้ คำสั่งต่าง ๆ จะทำงานภายใต้สิทธิ์ของบัญชีแอปพลิเคชันดังกล่าว ไม่ใช่การได้รับสิทธิ์ควบคุมเซิร์ฟเวอร์ในระดับผู้ดูแลระบบสูงสุดโดยอัตโนมัติ
Defused ระบุว่ากิจกรรมที่ตรวจพบเมื่อวันที่ 27 ตุลาคม นั้น เป็นเพียง “การโจมตีเพื่อสำรวจช่องโหว่” บนระบบเหยื่อล่อ Oracle EBS ของบริษัทเท่านั้น และจนถึงขณะนี้ยังไม่มีรายงานการโจมตีในลักษณะเดียวกันจากแหล่งอื่น ข้อมูลดังกล่าวจึงยืนยันได้เพียงว่ามีความพยายามในการโจมตีเกิดขึ้นจริง แต่ยังไม่มีรายงานการโจมตีที่สำเร็จ ข้อมูลที่ถูกขโมย หรือการโจมตีในวงกว้างแต่อย่างใด
ข้อเท็จจริงดังกล่าวถือเป็นจุดสำคัญที่ต้องแยกแยะ เนื่องจากระบบ Oracle EBS เคยตกเป็นเป้าของการโจมตีที่สร้างความเสียหายรุนแรงมาก่อน โดยสำนักข่าว Cyber Security News เคยบันทึกข้อมูลการโจมตีของกลุ่มแรนซัมแวร์ Cl0p ที่ใช้ประโยชน์จากช่องโหว่ Zero-day อีกรายการหนึ่งบน Oracle EBS คือ CVE-2025-61882 ซึ่งเหตุการณ์ดังกล่าวไม่ควรถูกนำมารวมกับกิจกรรมการทดสอบเจาะระบบ TCF servlet ที่เพิ่งเกิดขึ้นใหม่นี้
ผู้ดูแลระบบควรดำเนินการติดตั้งแพตช์ความปลอดภัยรอบเดือนตุลาคมที่เกี่ยวข้องโดยด่วน ทั้งนี้ ในระหว่างที่ยังไม่ได้ติดตั้งแพตช์ ทาง Horizon3.ai แนะนำให้นำ servlet ดังกล่าวออกจากรายการอนุญาตของ EBS URL Firewall และจำกัดการเข้าถึงหน้าเว็บเฉพาะภายในเครือข่ายที่เชื่อถือได้เท่านั้น เนื่องจากค่าเริ่มต้นของ URL Firewall อนุญาตให้เข้าถึง Endpoint นี้ได้ การตรวจสอบการตั้งค่าจึงเป็นเรื่องสำคัญ
ฝ่ายความมั่นคงปลอดภัย ควรตรวจสอบคำขอแบบ POST จากผู้ใช้ที่ไม่ได้ยืนยันตัวตน ที่มีการเรียกใช้งาน GanttDataServer โดยเฉพาะอย่างยิ่งในกรณีที่มีการสืบค้นฐานข้อมูลตามมา นอกจากนี้ สัญญาณเตือนอื่น ๆ ได้แก่ การพบไฟล์ที่ไม่ทราบที่มาปรากฏอยู่ในไดเรกทอรี $APPLPTMP และการที่บัญชีผู้ใช้ oracle มีการเรียกใช้งาน /bin/sh ผ่านระบบ Concurrent Manager ทั้งนี้ การจำกัดสิทธิ์การเข้าถึงช่วยลดความเสี่ยงได้ แต่ไม่สามารถทดแทนการติดตั้งแพตช์แก้ไขได้
ที่มา : cybersecuritynews
You must be logged in to post a comment.