
Hewlett Packard Enterprise (HPE) ได้ปล่อยอัปเดตแพตซ์ด้านความปลอดภัยเพื่อแก้ไขช่องโหว่ 72 รายการในระบบปฏิบัติการ Aruba (ArubaOS) ซึ่งรวมถึงช่องโหว่ Authentication Bypass และ Code Execution ที่มีความรุนแรงระดับสูงสุดจำนวน 8 รายการ
ArubaOS หรือที่รู้จักกันในชื่อ AOS เป็นระบบขับเคลื่อนโครงสร้างพื้นฐานเครือข่ายไร้สายระดับองค์กรของ Aruba Networking ซึ่งครอบคลุมถึงอุปกรณ์ Mobility Conductors, Access Points, Controllers และ Gateway
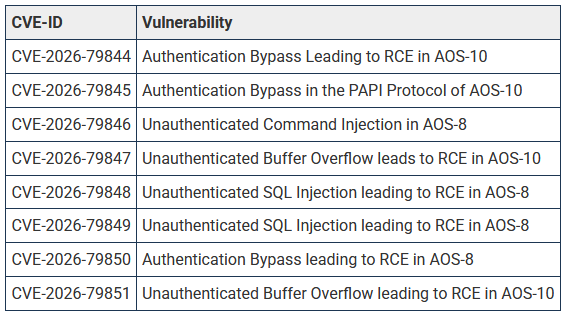
ช่องโหว่ด้านความปลอดภัยระดับสูงสุดทั้ง 8 รายการที่ได้รับการแก้ไขแล้ว ซึ่งส่งผลกระทบต่อซอฟต์แวร์ AOS-8 และ AOS-10 หลายเวอร์ชัน โดยผู้ไม่หวังดีจากภายนอกที่ไม่มีสิทธิ์สามารถทำการโจมตีได้ผ่านวิธีการที่ไม่ซับซ้อน และไม่จำเป็นต้องมีการโต้ตอบใด ๆ จากผู้ใช้งาน
HPE แจ้งเตือนให้ลูกค้าทำการอัปเดตแพตช์แก้ไขช่องโหว่ด้านความปลอดภัยเหล่านี้โดยเร็วที่สุด พร้อมทั้งได้เสนอมาตรการลดผลกระทบ ซึ่งรวมถึงการจำกัดสิทธิ์การเข้าถึงหน้า Management Interfaces ของระบบ AOS
บริษัทระบุว่า "เราขอแนะนำให้ลูกค้าดำเนินการอัปเดตแพตช์ในระบบของตน เนื่องจากความซับซ้อน, ขอบเขต และผลกระทบที่อาจเกิดขึ้นจากช่องโหว่เหล่านี้"
"เพื่อลดความเสี่ยงที่ผู้โจมตีจะใช้ประโยชน์จากช่องโหว่เหล่านี้ HPE Networking ขอแนะนำให้จำกัดการเข้าถึงหน้า Management Interfaces ทั้งแบบ CLI และผ่านเว็บ ไว้เฉพาะในส่วนของ Layer 2 segment/VLAN ที่กำหนดไว้โดยเฉพาะ และควบคุมด้วย Firewall Policies ใน Layer 3 ขึ้นไป ควบคู่กับการตั้งค่าควบคุมระบบบัญชีผู้ใช้ (Accounting Controls) เพื่อติดตาม และบันทึกกิจกรรมรวมถึงการใช้งานทรัพยากรของผู้ใช้"
รายการช่องโหว่ที่มีความรุนแรงระดับสูงสุดทั้งหมดที่ได้รับการแก้ไขแล้ว สามารถดูได้จากตารางด้านล่าง
บริษัทระบุเพิ่มเติมว่า ขณะนี้ยังไม่พบโค้ด Proof-of-Concept Exploit เผยแพร่สู่สาธารณะ หรือมีหลักฐานว่าช่องโหว่เหล่านี้กำลังถูกนำไปใช้ในการโจมตีจริง
HPE ระบุว่า "ณ วันที่ออกประกาศแจ้งเตือน HPE Networking ยังไม่พบการพูดคุยในที่สาธารณะหรือมีโค้ด Exploit ที่พุ่งเป้าไปที่ช่องโหว่ตามที่ระบุไว้"
ก่อนหน้านี้ในเดือนมิถุนายน ปี 2025 HPE ได้อัปเดตแพตช์แก้ไขช่องโหว่ระดับ Critical จำนวน 8 รายการบน StoreOnce ที่อาจทำให้เกิดการ Bypass การตรวจสอบสิทธิ์ และรันโค้ดที่เป็นอันตรายจากระยะไกลได้ และในเดือนต่อมาได้แจ้งเตือนเกี่ยวกับช่องโหว่ Hardcoded Credentials ในอุปกรณ์ Aruba Instant On Access Points ซึ่งอาจทำให้ผู้โจมตีสามารถ Bypass การตรวจสอบสิทธิ์ของอุปกรณ์ได้
ในเดือนมกราคม ปี 2025 ทาง CISA ยังได้แจ้งเตือนว่าพบการนำช่องโหว่ที่มีความรุนแรงระดับสูงสุดใน HPE OneView ไปใช้ในการโจมตีจริงเช่นกัน
และเมื่อไม่นานมานี้ HPE ได้แจ้งเตือนถึงช่องโหว่ระดับ Critical ที่อาจทำให้สามารถรีเซ็ตรหัสผ่านแอดมิน และรันโค้ดที่เป็นอันตรายจากระยะไกลได้บนอุปกรณ์ AOS-CX ที่ยังไม่ได้อัปเดตแพตช์
ปัจจุบัน HPE มีพนักงานมากกว่า 61,000 คนทั่วโลก และให้บริการรวมถึงผลิตภัณฑ์แก่ลูกค้าองค์กรกว่า 55,000 แห่งทั่วโลก ซึ่งรวมถึง 90% ของบริษัทระดับ Fortune 500
ที่มา : bleepingcomputer
You must be logged in to post a comment.