
ปฏิบัติการมัลแวร์ที่มุ่งเป้าไปยังระบบธนาคาร ซึ่งเคลื่อนไหวมาตั้งแต่ช่วงกลางปี 2025 มีการใช้ชุดเครื่องมือที่ชื่อว่า KREMLIN ในการติดตั้ง Extension ที่เป็นอันตรายบน Chrome และ Edge เพื่อขโมยข้อมูลยืนยันตัวตน, Session Token และข้อมูลที่มีความสำคัญ
นักวิจัยจาก Elastic Security Labs พบว่า Extension ที่เป็นอันตรายดังกล่าวสามารถ Bypass กลไกตรวจสอบความถูกต้องของข้อมูล (Integrity) ของ Chromium และถูกโหลดขึ้นมาทำงานบนเบราว์เซอร์ราวกับว่าได้รับการอนุมัติจากผู้ใช้แล้ว
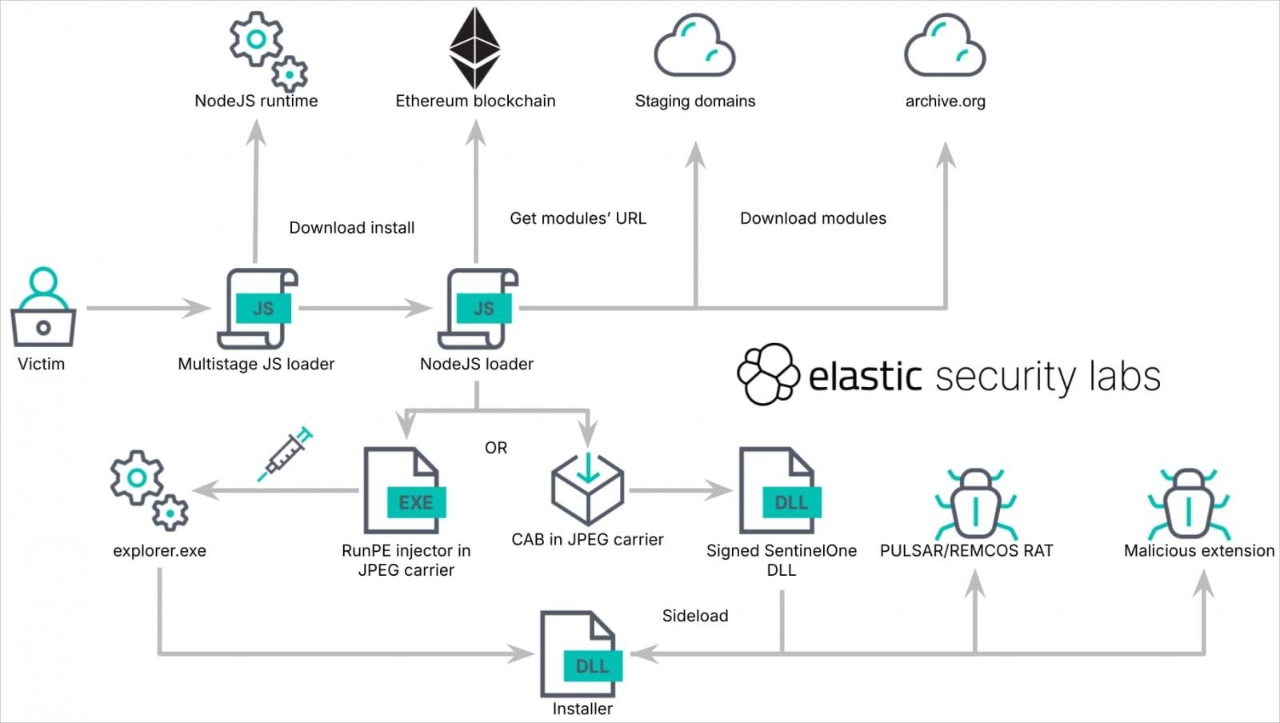
กระบวนการโจมตีจะเริ่มต้นขึ้นเมื่อผู้ใช้ที่เป็นเป้าหมายเปิดไฟล์ JavaScript ที่ถูกอำพรางให้ดูเหมือนใบเสร็จจากธนาคาร, ใบแจ้งหนี้, หลักฐานการชำระเงิน หรือเอกสารทางธุรกิจ
หลังจากผ่านการตรวจสอบแบบ Anti-sandbox แล้ว ไฟล์ดังกล่าวจะแสดงข้อความแจ้งข้อผิดพลาดปลอมขึ้นมา พร้อมกับดาวน์โหลด Node.js, สร้างช่องทางรักษาการเข้าถึงระบบ (Persistence) ผ่าน Scheduled Task และดึงตำแหน่งของ Payload เพิ่มเติมมาจาก Smart Contract บน Ethereum ไปพร้อมกัน
แม้จะมีชื่อเรียกเช่นนี้ แต่ KREMLIN กลับเชื่อมโยงกับปฏิบัติการในบราซิล ซึ่งอยู่เบื้องหลังแคมเปญการโจมตีอย่างน้อย 7 ครั้งนับตั้งแต่เดือนพฤษภาคม 2025 โดยใช้เหยื่อล่อที่ปลอมตัวเป็นธนาคารถึง 12 แห่ง
การติดตั้ง Add-on บน Chrome และ Edge
ความสามารถที่โดดเด่นของ KREMLIN คือการติดตั้ง Extension ลงบนเบราว์เซอร์ Chrome และ Edge ได้โดยไม่ต้องขอการอนุมัติจากผู้ใช้
มัลแวร์จะรอจนกว่าเบราว์เซอร์จะถูกปิดลง หรือสั่งปิดเบราว์เซอร์เองเมื่อตรวจพบว่าอยู่ในสถานะ Idle จากนั้นจะคัดลอก Extension เข้าไปยังไดเรกทอรีโปรไฟล์ของแอปพลิเคชัน แล้วจึงเปิดใช้งาน Developer Mode และเพิ่ม Extension ดังกล่าวเข้าไปใน Secure Preferences ของ Chromium
เพื่อปกปิดกิจกรรมของตนเอง มัลแวร์จะนำคีย์เข้ารหัสที่เบราว์เซอร์ใช้ปกป้องข้อมูลที่มีความสำคัญมาใช้งาน จากนั้นจะสร้างค่าตรวจสอบความถูกต้องของข้อมูลที่ Chrome ใช้ตรวจจับการเปลี่ยนแปลงการตั้งค่าของเบราว์เซอร์ขึ้นมาใหม่
สิ่งนี้ทำให้ Extension ที่เป็นอันตรายดูเหมือนถูกต้องในมุมมองของเบราว์เซอร์ ทั้งที่ไม่เคยได้รับการอนุมัติจากผู้ใช้มาก่อน ซึ่งนักวิจัยระบุว่า เป็นเทคนิคที่มีการบันทึกไว้แล้ว แต่พบการนำมาใช้งานจริงได้ยาก
Elastic อธิบายว่า "KREMLIN ใช้เทคนิคที่มีการบันทึกไว้แล้ว แต่พบได้ยากในมัลแวร์ นั่นคือการคัดลอก Extension เข้าไปยังไดเรกทอรีโปรไฟล์ของเบราว์เซอร์ด้วยตนเอง และลงทะเบียน Extension ดังกล่าวไว้ในไฟล์ Secure Preferences"
"เนื่องจาก Chromium ปกป้องรายการเหล่านี้ด้วยการตรวจสอบความถูกต้องของข้อมูลเชิงการเข้ารหัส มัลแวร์จึงจำเป็นต้องดึงคีย์ที่ต้องใช้ออกมา และสร้างค่า HMAC รวมถึงค่า Hash ที่ถูกเข้ารหัสซึ่งเกี่ยวข้องขึ้นมาใหม่"
เมื่อติดตั้งสำเร็จแล้ว Extension ดังกล่าวจะทำงานภายใต้การอำพรางเป็น AVSync และดำเนินการดังต่อไปนี้
- ขโมย Cookie, Local Storage และ Session Storage
- ดักจับข้อความที่ถูกพิมพ์ลงในแบบฟอร์ม (Form) รวมถึงรหัสผ่าน
- บันทึกภาพหน้าจอ และ Source Code ของหน้าเว็บ
- Enumerate Tab ที่เปิดอยู่ และประวัติการเข้าชมเว็บไซต์
- ดักจับ Body และ Header ของ HTTP Request
- Inject โค้ด HTML ที่ผู้โจมตีควบคุมลงบนเว็บไซต์
- เปลี่ยนเส้นทางการคลิกไปยังปลายทางที่ผู้โจมตีกำหนด
- รับคำสั่งผ่านการเชื่อมต่อแบบ WebSocket
นอกเหนือจาก Extension ที่เป็นอันตรายแล้ว ชุดเครื่องมือ KREMLIN ยังทำหน้าที่เป็น Infostealer ที่สามารถ Archive และขโมยข้อมูลฐานข้อมูลของเบราว์เซอร์, Cookie, Extension ที่ติดตั้งอยู่ รวมถึงคีย์เข้ารหัสแบบ App-Bound ที่จำเป็นต่อการถอดรหัสข้อมูลที่ถูกปกป้องไว้ออกไปได้ด้วย
การขัดขวางปฏิบัติการโจมตี
นักวิจัยจาก Elastic Security Labs พบว่า แคมเปญมัลแวร์ KREMLIN มีการใช้ Smart Contract บน Ethereum เป็นแหล่งเก็บข้อมูลที่อยู่ของเซิร์ฟเวอร์ควบคุม (Dead-Drop Resolver) อีกทั้งยังใช้บริการ Internet Archive ในการ Host Payload ที่ซ่อนอยู่ภายในไฟล์ภาพ JPEG
ในแคมเปญช่วงหลัง กลุ่มผู้โจมตีได้ติดตั้งเครื่องมือเข้าถึงระยะไกล (Remote Access Tool) อย่าง REMCOS ขณะที่ปฏิบัติการในอดีตมีการใช้ Pulsar RAT โดยนักวิจัยระบุว่า การเปลี่ยนมาใช้ REMCOS น่าจะเป็นเพราะมีฟีเจอร์ที่หลากหลายกว่า
จากการเชื่อมโยงข้อมูลผ่านการวิเคราะห์โครงสร้างพื้นฐาน และร่องรอยในโค้ด (Code Artifacts) นักวิจัยสามารถค้นพบ Wallet บน Ethereum ที่ใช้สร้าง และอัปเดต Smart Contract เหล่านั้นได้
นักวิจัยระบุว่า Wallet ดังกล่าวมีการโอนเข้าประมาณ 20,800 USDT (Tether) และโอนออกประมาณ 19,000 USDT ตามลำดับ โดย Elastic ได้ยืนยันแล้วว่ามีระบบที่ติดมัลแวร์จำนวน 1,515 ระบบ ซึ่งเกือบทั้งหมดอยู่ในประเทศบราซิล
บริษัทด้านความปลอดภัยไซเบอร์รายนี้ได้ขัดขวางแคมเปญ KREMLIN ที่กำลังดำเนินอยู่ ด้วยการจดทะเบียนโดเมนที่มัลแวร์ใช้เป็น Canary สำหรับตรวจสอบ Sandbox ส่งผลให้ Loader หยุดทำงานเนื่องจากตรวจพบสัญญาณที่ผิดพลาด บนระบบที่ตามปกติแล้วจะเข้าเงื่อนไขในการติดมัลแวร์
นักวิจัยจาก Elastic Security Labs ได้เผยแพร่กลยุทธ์ และเทคนิคที่ถูกนำมาใช้ในการโจมตีของ KREMLIN รวมถึงชุดข้อมูล Indicators of Compromise (IOCs) ด้วย
ที่มา : Bleepingcomputer
You must be logged in to post a comment.