
ช่องโหว่ Zero-Day บน Internet Explorer กำลังถูกใช้ในการโจมตีอย่างต่อเนื่องโดยกลุ่ม ScarCruft กลุ่มแฮ็กเกอร์จากเกาหลีเหนือ ซึ่งจะมุ่งเป้าไปยังผู้ใช้งานชาวเกาหลีใต้ โดยใช้เหตุการณ์โศกนาฏกรรมที่ Itaewon ในช่วงวันฮาโลวีนเพื่อดึงดูดความสนใจให้เหยื่อดาวน์โหลดไฟล์ที่เป็นอันตราย
การค้นพบครั้งนี้ถูกรายงานโดย Benoît Sevens และ Clément Lecigne นักวิจัยจาก Google Threat Analysis Group (TAG) ซึ่งถือเป็นการโจมตีล่าสุดที่ดำเนินการโดยกลุ่ม ScarCruft ซึ่งเป็นที่รู้จักในอีกหลายชื่อ เช่น APT37, InkySquid, Reaper และ Ricochet Chollima โดยส่วนใหญ่การโจมตีจะมุ่งเป้าไปที่ผู้ใช้งานชาวเกาหลีใต้ ผู้แปรพักตร์ชาวเกาหลีเหนือ ผู้กำหนดนโยบาย นักข่าว และนักเคลื่อนไหวด้านสิทธิมนุษยชน
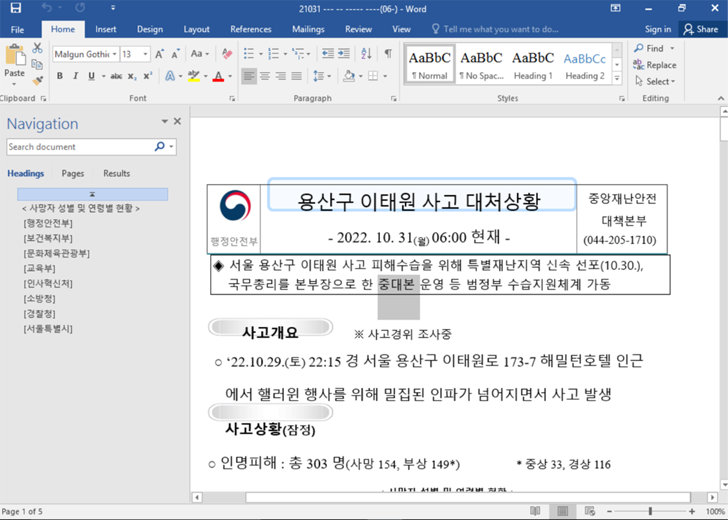
ลักษณะการโจมตี
- การโจมตีจะเกิดขึ้นหลังจากที่มีการเปิดไฟล์บน Microsoft Word และแสดงเนื้อหา HTML ที่เปิดขึ้นมาจาก Internet Explorer
- มีการใช้ช่องโหว่ของ Internet Explorer เช่น CVE-2020-1380 และ CVE-2021-26411 เพื่อติดตั้ง Backdoor อย่าง BLUELIGHT และ Dolphin
- มีการใช้ RokRat (Remote Access Trojan) บน Windows ที่มีฟังก์ชั่นที่ช่วยให้สามารถจับภาพหน้าจอ, บันทึกการกดแป้นพิมพ์ และการเก็บข้อมูลอุปกรณ์ Bluetooth
- หลังจากที่โจมตีสำเร็จแล้ว มันจะทำการส่ง Shell Code ที่สามารถลบร่องรอยในการโจมตีทั้งหมด โดยการล้างแคช และประวัติของ Internet Explorer รวมถึง payload ของมัลแวร์
โดย Google TAG ลองอัปโหลดเอกสาร Microsoft Word ที่เป็นอันตรายนี้ไปยัง VirusTotal เมื่อวันที่ 31 ตุลาคม 2022 โดยพบว่าเป็นการโจมตีโดยใช้ช่องโหว่ Zero-day ของ Internet Explorer ที่เกี่ยวข้องกับ JScript9 JavaScript, CVE-2022-41128 ซึ่งได้รับการแก้ไขโดย Microsoft ไปแล้วเมื่อเดือนที่ผ่านมา
อีกทั้ง MalwareHunterTeam ยังพบไฟล์ Word ลักษณะเดียวกันนี้เคยถูกแชร์จากกลุ่ม Shadow Chaser Group เมื่อวันที่ 31 ตุลาคม 2022 ซึ่งเคยได้ระบุในรายงานไว้ว่าเป็น "DOCX injection template ที่น่าสนใจ" และมีต้นกำเนิดจากประเทศเกาหลีเช่นเดียวกัน
Google TAG ระบุว่าขณะนี้ยังไม่สามารถกู้คืนมัลแวร์ที่ถูกใช้ในแคมเปญนี้ได้ แม้ว่าจะทราบแล้วว่าเป็นมัลแวร์อย่างเช่น RokRat, BLUELIGHT หรือ Dolphin ก็ตาม
ที่มา : thehackernews
You must be logged in to post a comment.