
เซิร์ฟเวอร์ของกองทัพบลาซิลถูกแฮก ส่งผลให้ข้อมูลต่างๆ ที่สำคัญของเจ้าหน้าที่ในหน่วยงานกว่า 7,000 คนรั่วไหลออกไป และแฮกเกอร์ได้นำข้อมูลที่ได้ไปโพสบนเว็บไซต์ pastebin.
Brazilian Army Gets Hacked Following Cyber-Games Cheating Accusations
Bug in Gmail app for Android Allows anyone to Send Spoofed Emails
Yan Zhu นักวิจัยด้านความปลอดภัยพบช่องโหว่ของแอพพลิเคชั่น Gmail บน Android ที่สามารถปลอมอีเมลของผู้ส่งได้ หรือเรียกเทคนิคนี้ว่า E-mail Spoofing
อาจส่งผลกระทบในการถูก Phishing จากผู้ที่ไม่หวังดีได้ อย่างไรก็ตาม Yan Zhu ได้พบช่องโหว่ที่สามารถเปลี่ยน display name อาจส่งผลทำให้ผู้รับอีเมลไม่สามารถรู้ได้ว่า ผู้ส่งใช่คนที่ส่งอีเมลมาจริงหรือไม่
Yan Zhu ได้สาธิตการส่งอีเมลโดยเปลี่ยน display name เป็น yan และปลอมอีเมลผู้ส่งเป็น security@google.
Attackers Abuse Security Products to Install “Bookworm” Trojan
Palo Alto ค้นพบโทรจันตัวใหม่ที่เกิดขึ้นครั้งแรกในประเทศไทย เรียกโทรจันนี้ว่า “Bookworm” โดยมีเป้าหมายโจมตีหลัก คือ หน่วยงานในประเทศไทย โดยเฉพาะหน่วยงานรัฐบาล
Bookworm ถูกค้นพบเป็นครั้งแรกในระบบเครือข่ายของหน่วยงานรัฐบาลประเทศไทย ซึ่งเป็นโทรจันที่มีลักษณะคล้ายกับ PlugX RAT มัลแวร์สัญชาติจีนที่ให้การโจมตีแบบ Advanced Persistent Threat (APT) ซึ่ง Bookworm ถูกออกแบบมาเพื่อตรวจจับข้อความที่ผู้ใช้พิมพ์ลงบนคีย์บอร์ด และขโมยข้อมูลที่คัดลอกไว้บนคลิปบอร์ด นอกจากนี้ Bookworm ยังสามารถโหลดโมดูลเพิ่มเติมจาก C&C Server เพื่อเพิ่มความสามารถในการโจมตีระบบอีกด้วย
แฮกเกอร์เริ่มต้นโดยใช้โปรแกรม Smart Installer Maker ในการสร้างไฟล์ Installer ที่แฝงมัลแวร์ขึ้นมา ไฟล์ดังกล่าวจะอยู่ในรูปของไฟล์ Self-Extracting RAR, ไฟล์ Flash Slideshow หรือ Installer เป็นต้น ไฟล์เหล่านี้ เมื่อถูกดับเบิ้ลคลิ๊กเปิดออกมา จะทำการสร้างไฟล์ EXE, ไฟล์ DDL ที่ชื่อว่า “Loader.
Backdoor in Baidu Android SDK Puts 100 Million Devices at Risk
Trend Micro ได้ออกมาประกาศค้นพบช่องโหว่บน SDK ของ Baidu ที่ชื่อว่า “Moplus” ซึ่งช่องโหว่นี้ทำหน้าที่คล้าย Backdoor ที่ช่วยให้แฮกเกอร์เข้ามาควบคุมอุปกรณ์ Android ได้ เรียกช่องโหว่นี้ว่า “Wormhole” โดยคาดว่าส่งผลกระทบกับแอพพลิเคชั่นมากกว่า 14,000 แอพ ซึ่งประมาณ 4,000 แอพพลิเคชั่นในนั้นเป็นแอพที่พัฒนาจาก Baidu โดยตรง และจากการตรวจสอบพบว่ามีผู้ใช้มากกว่า 100 ล้านคนที่ดาวน์โหลดแอพพลิเคชั่นเหล่านี้ไปใช้งานบนเครื่องของตน
ช่องโหว่ Wormhole ช่วยให้แฮกเกอร์สามารถเปิดการใช้งาน HTTP Server บนอุปกรณ์ของผู้ใช้ โดยรันเป็น Background เพื่อไม่ให้เจ้าของเครื่องรู้ตัว ซึ่ง HTTP Server นี้จะคอยรับคำสั่งจากแฮกเกอร์ผ่านอินเตอร์เน็ต หมายเลขพอร์ท 6529 และ 40310 โดยคำสั่งที่ส่งมา เช่น การส่ง SMS, โทรศัพท์ไปหาผู้อื่น, สร้าง Contact ใหม่, แอบดูรายละเอียดของโทรศัพท์, ดาวน์โหลดและอัพโหลดไฟล์จากอุปกรณ์, แอบติดตั้งแอพพลิเคชั่น, ตรวจสอบตำแหน่งของอุปกรณ์ และอื่นๆ
Trend Micro ได้แจ้งช่องโหว่ Wormhole ไปยัง Baidu และ Google เป็นที่เรียบร้อยแล้ว และทาง Baidu ก็ได้ดำเนินการแก้ไขปัญหา นั่นคือได้มีการออก Moplus SDK เวอร์ชั่นใหม่ที่ปิดช่องโหว่ดังกล่าว จึงแนะนำให้ผู้ใช้งานรีบอัพเดทแอพพลิเคชั่นบนเครื่องโดยเร็วเพื่อป้องกันการโจมตีจากแฮกเกอร์ อย่างไรก็ตาม ยังพบว่ามี HTTP Server ที่ยังออนไลน์และถูกใช้งานอยู่
ที่มา : thehackernews
The official website of the popular vBulletin forum has been hacked
เมื่อวันอาทิตย์ที่ผ่านมา (01/11/2015) เว็บไซต์ vBulletin.com ถูกแฮกเกอร์ใช้นามแฝง Coldzer0 โจมตีด้วย 0day และเปลี่ยนหน้าเว็บไซต์เป็นคำว่า Hacked by Coldzer0
หลังจากนั้นไม่นานทางเว็บไซต์ vBulletin.
Anti-hacking tool got hacked, KeeFarce can break your KeePass password safe
Denis Andzakovic นักวิจัยด้านความปลอดภัยจากบริษัท Security-Assessment ได้ปล่อยเครื่องมือ KeeFarce ที่พัฒนาด้วยภาษา C# ใช้สำหรับดึงข้อมูลต่างๆ ออกจากโปรแกรมเก็บรหัสผ่าน KeePass
โปรแกรม KeeFarce สามารถดึงข้อมูลรหัสผ่านออกจากหน่วยความจำหรือ Memory ออกมาเป็น cleartext ได้โดยข้อมูลนั้นประกอบไปด้วย username, password, note รวมไปถึง URL ที่เก็บไว้ในโปรแกรม KeePass ออกมาใส่ในไฟล์ CSV ได้โดยจะเก็บไว้ในโฟลเดอร์ %AppData%
ซึ่งโปรแกรม KeeFarce ใช้เทคนิคที่เรียกว่า DLL Injection สั่งรันโค้ดเข้าไปในโปรเซสของ KeePass ที่กำลังทำงานอยู่, อย่างไรก็ตาม Denis Andzakovic ได้ทดสอบ KeeFarce กับ KeePass เวอร์ชั่น 2.28, 2.29 และ 2.30 ที่ทำงานอยู่บน Windows 8.1 แบบ 32bit และ 64bit
ที่มา : blackmoreops
XSS Flaw in YouTube Gaming Earns Researcher $3,000
Ashar Javed นักทดสอบเจาะระบบจาก Hyundai AutoEver พบช่องโหว่ Cross-site Scripting (XSS) บนเว็บไซต์ YouTube Gaming (https://gaming.youtube.com/)
โดยกล่าวเพิ่มเติมว่า เว็บไซต์ดังกล่าวไม่ได้มีการตรวจสอบข้อมูล Input เพื่อป้องกันการใส่สคริปที่อันตรายจากผู้ใช้ หรือไม่ได้เข้ารหัสตัวอักษร </ ส่งผลให้สามารถใส่สคริปอันตราย </script><script>confirm(document.
Encryption ransomware threatens Linux users
Doctor Web รายงานถึงมัลแวร์เข้ารหัสเรียกค่าไถ่ตัวใหม่ Linux.Encoder.1 ที่ออกแบบมาเพื่อมุ่งโจมตีเว็บเซิร์ฟเวอร์โดยเฉพาะ โดยทาง Doctor Web ยังไม่ได้รายงานว่ามันอาศัยช่องทางใดเข้าไปยังเซิร์ฟเวอร์
เมื่อมัลแวร์เข้าไปแล้วและรันด้วยสิทธิ์ root ได้สำเร็จ มันจะเข้ารหัสในโฟลเดอร์ /home, /root, /var/lib/mysql, /var/www, /etc/nginx, /etc/apache2, และ /var/log จากนั้นมันจะสแกนทั้งระบบไฟล์เพื่อหาไฟล์ข้อมูลที่นามสกุลไฟล์ตรงกับเป้าหมายเพื่อเข้ารหัสต่อไป
กระบวนการที่เหลือจะเหมือนกับมัลแวร์เข้ารหัสเรียกค่าไถ่อื่นๆ จะทิ้งไฟล์เรียกค่าไถ่เอาไว้ และเรียกค่าไถ่เป็นเงินจำนวน 1BTC
ที่มา : blognone
e-Cigarette from China Infected Man’s Computer with Malware
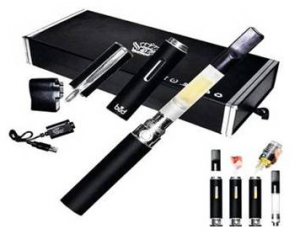
ผู้ใช้งาน Reddit ชื่อ “Jrockilla” ตรวจพบการฝัง malware เข้าไปในบุหรี่ไฟฟ้าที่ผลิตจากประเทศจีน ซึ่งได้ตั้งกระทู้บอกว่าคอมพิวเตอร์ของผู้บริหารคนหนึ่งติด malware โดยที่ไม่สามารถหาสาเหตุได้ว่าติดได้อย่างไร และคอมพิวเตอร์ดังกล่าวก็ติดตั้งอัพเดตของ OS และ anti-virus อยู่เสมอ จึงทำให้แผนก IT ถามผู้บริหารว่าเขาได้เปลี่ยนพฤติกรรมการใช้ชีวิตหรือเปล่า เขาก็ตอบว่าเลิกสูบบุหรี่ได้ 2 สัปดาห์และเปลี่ยนไปสูบบุหรี่ไฟฟ้าแทน
CryptoPHP Backdoor Hijacks Servers with Malicious Plugins & Themes
นักวิจัยด้านความปลอดภัยได้ค้นพบไฟล์ backdoored ที่ชื่อว่า “CryptoPHP” จะแอบแฝงอยู่ในปลั๊กอินของธีมที่ใช้งาน content management systems (CMS) เช่น WordPress, Joomla และ Drupal