
Milan A Solanki นักวิจัยด้านความปลอดภัย ค้นพบช่องโหว่ Remote code execution บนเว็บแอพลิเคชั่น Paypal
[Video] PayPal Remote Code Execution Vulnerability Demonstrated by Hacker
Teenagers suspected of hacking Belgian and French websites
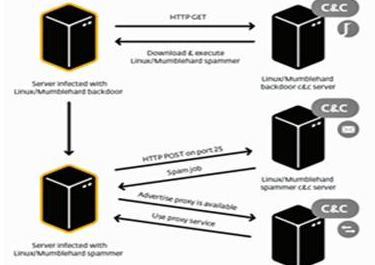
นักวิจัยด้านความปลอดภัยจาก Eset ค้นพบมัลแวร์ตัวใหม่บนระบบปฏิบัติการ Linux ที่ชื่อว่า “Mumblehard หลังจากนักวิจัยได้ทำการวิเคราะห์มัลแวร์ Mumblehard พบว่ามีองค์ประกอบพื้นฐานสององค์ประกอบ คือ Backdoor Spamming daemon
Avast community forum hacked, user names and passwords stolen
Avast community forum ถูกแฮกเกอร์โจมตีฐานข้อมูลและขโมยข้อมูลต่างๆ ได้แก่ ชื่อผู้ใช้งาน, ที่อยู่อีเมล์, ชื่อเล่น และรหัสผ่านแบบ hashed (one-way encrypted) passwords ทำให้แฮกเกอร์นั้นใช้เวลาไม่นานที่จะ Crack ซึ่งการแฮกในครั้งนี้ไม่มีการเข้าถึง ข้อมูลทางการเงิน, ใบอนุญาต หรือข้อมูลอื่นๆ
Avast blog รายงานว่า การละเมิดความปลอดภัยครั้งนี้มีผลกระทบน้อยกว่า 0.2% (ประมาณ 400,000) ของผู้ใช้ Avast จำนวน 200 ล้านราย โดยทาง Avast แนะนำให้ผู้ใช้ที่มีการใช้รหัสผ่านเดียวกันกับทุกๆ เว็บไซต์ทำการเปลี่ยนรหัสผ่านทันที และเมื่อ Avast community forum กลับมาใช้งานได้อีกครั้ง ผู้ใช้ทุกคนจะต้องทำการตั้งรหัสผ่านใหม่เพื่อความปลอดภัย
ที่มา : ehackingnews
Redmond won't fix IE 8 zero day, says 'harden up' instead
โครงการ Zero-Day Initiative (ZDI) ของเอชพีเปิดเผยบั๊ก CVE-2014-1770 หรือ ZDI-14-140 ที่เปิดเผยให้กับไมโครซอฟท์ตั้งแต่ช่วงเดือนตุลาคมปีที่แล้ว จนตอนนี้บั๊กนี้ครบระยะเวลารอแพตซ์จากผู้ผลิต 180 วัน ทาง ZDI ก็เปิดเผยบั๊กนี้ออกมา
บั๊กนี้อาศัยช่องโหว่ของออปเจกต์ CMarkup ทำให้แฮกเกอร์สามารถนำพอยเตอร์กลับมาใช้ใหม่ได้หลังคืนหน่วยความจำไปแล้ว (use-after-free) และแฮกเกอร์สามารถรันโค้ดภายใต้โปรเซสปัจจุบันได้
ไมโครซอฟท์ตอบกลับมายัง ZDI ยืนยันว่าพบบั๊กนี้จริงโดยผู้ใช้ต้องถูกล่อให้เปิดหน้าเว็บ หรือเปิดไฟล์ที่เจาะช่องโหว่นี้ การเปิดเว็บที่ถูกควบคุมเฉพาะเช่น การเปิดเว็บที่ฝังมาบนอีเมล์ใน Outlook หรือ Windows Mail ไม่สามารถเจาะช่องโหว่นี้ได้ และแนะนำให้ติดตั้ง Enhanced Mitigation Experience Toolkit (EMET) เพื่อลดความเสี่ยงจากบั๊กนี้
ทาง ZDI แจ้งไมโครซอฟท์ครั้งสุดท้ายเมื่อวันที่ 8 ที่ผ่านมาว่าครบกำหนดการเปิดเผยบั๊ก แล้วจึงเปิดเผยบั๊กออกมาในวันนี้
ที่มา : theregister
Filipino hackers wage cyberwar on Chinese Web sites
หลังจากเกิดเหตุการณ์แฮกเว็บไซต์หลายแห่งในประเทศฟิลิปปินส์เมื่อปีที่แล้ว ล่าสุดลามไปถึงประเทศจีนแล้ว เมื่อมีการแฮกเว็บไซต์กว่า 200 เว็บในจีน เพื่อขู่ยึดดินแดน
ตามรายงานข่าวกลุ่มชาวฟิลิปปินส์ที่ก่อเหตุแฮกเว็บไซต์ในจีนเมื่อสัปดาห์ที่ผ่านมา มีชื่อเรียกกันว่า "Anonymous Philippines" หรือรู้จักกันในนาม "Pinoys" หลังจากเคยก่อเหตุมาแล้วกับเว็บไซต์ในฟิลิปปินส์เมื่อปีที่แล้ว สาเหตุมาจากความไม่พอใจต่อกรณีพิพาทเหนือเกาะในทะเลจีนใต้ที่มีชื่อว่า "Huangyan" ที่ฟิลิปปินส์และจีนมีปัญหากันมาตั้งแต่ปี 2012
อย่างไรก็ตามรายงานข่าวกล่าวว่า นี่ไม่ใช่ครั้งแรกที่แฮกเกอร์กลุ่มนี้แฮกเว็บไซต์ในจีน หลังจากเมื่อปี 2012 มีการแฮกเว็บไซต์ในจีน เพื่อเป็นการตอบโต้ที่แฮกเกอร์ชาวจีนเคยแฮกเว็บไซต์ของมหาวิทยาลัยในฟิลิปปินส์
ที่มา : The Washington Post
BlackShades malware bust ends in nearly 100 arrests worldwide
เอฟบีไอกล่าวว่า กว่าครึ่งล้านเครื่อง ใน 100 ประเทศทั่วโลกมีการติดมัลแวร์ที่ช่วยให้อาชญากรไซเบอร์ควบคุมคอมพิวเตอร์และ hijack เว็บแคม
BlackShades เป็นชนิดของซอฟต์แวร์ที่เป็นอันตรายที่ทำหน้าที่เป็นเครื่องมือการเข้าถึงระยะไกล (RAT) เมื่อแฮกเกอร์ติดตั้ง BlackShades ลงบน คอมพิวเตอร์ของเหยื่อ แฮกเกอร์สามารถมองเห็นทุกๆ อย่างบนเครื่องของเหยื่อได้ เช่น เอกสาร, รูปภาพ, รหัสผ่าน, ข้อมูลประจำตัวของธนาคาร และอื่นๆ รวมถึงยังสามารถปฏิเสธการเข้าถึงไฟล์, การกดแป้นพิมพ์บันทึกของเหยื่อ และเปิดใช้งานเว็บแคมของเครื่องคอมพิวเตอร์เหยื่อ
ประเทศที่เกี่ยวข้องในการดำเนินการจับกุม ได้แก่ เนเธอร์แลนด์, เบลเยียม, ฝรั่งเศส, เยอรมนี, อังกฤษ, ฟินแลนด์, ออสเตรีย, เอสโตเนีย, เดนมาร์ก, สหรัฐ, แคนาดา, ชิลี, โครเอเชีย, อิตาลี, มอลโดวา และสวิตเซอร์แลนด์
ที่มา : cnet
Terrorist Group Al-Qaeda Uses New Encryption Softwares After NSA Revelations
หลังจากปีที่แล้วได้มีการรั่วไหลของข้อมูลจากทาง Snowden ทาง รัฐบาลสหัรฐอเมริกา ก็ได้เตือนให้ทาง NSA คอยตรวจและระวังข้อมูลที่จะเป็นประโยชน์สำหรับกลุ่มผู้ก่อการร้าย และเป็นอันตรายต่อประเทศของตนเอง
ทาง NSA ได้เปิดเผยข้อมูลว่า ทางผู้ก่อการร้าย Al-Qaeda ได้มีการเริ่มใช้เทคนิคการเข้ารหัสใหม่ที่แน่นหนามากขึ้น ในการติดต่อสื่อสารต่างๆ และทางหน่วยสืบราชการลับได้ออกมากบอกว่า ทาง Al-Qaeda มีการเปลี่ยนการเข้ารหัสใหม่ครั้งแรกในรอบ 7 ปี หลังจากที่ทาง Edward Snowden ได้เปิดเพยข้อมูลของทาง NSA ออกไป
โดยทาง Al-Qaeda นั้นมีเครื่องมือในการเข้ารหัสใหม่ 3 ตัวดังนี้
1. Tashfeer al-Jawwal : เป็นการเข้ารหัสในระบบมือถือ สร้างโดย GIMF
2. Asrar al-Ghurabaa : เป็นโปรแกรมเข้ารหัส สร้างโดย Islamic State of Iraq กับ Al-Sham
3. Amn al-Mujahid : โปรแกรมเข้ารหัส สร้างโดย Technical Committee
หลังจากที่มีการตรวจตราที่แน่นหนาและมากขึ้นของทาง NSA ทำให้รูปแบบการติดต่อสื่อสารของผู้ก่อการร้ายต่างๆ นั้นเปลี่ยนไป มีการรักษาความลับของข้อมูลที่มากขึ้นจากเดิม
ที่มา : thehackernews
Doge Vault hacked, 121 Million Dogecoin appears to be stolen
DogeVault มีรายงานว่าถูกเข้าถึงระบบโดยแฮกเกอร์ ทำให้กว่าล้าน Dogecoins หายไปจากบัญชีของผู้ใช้งาน โดยมีข้อความปรากฎอยู่บนหน้าแรกของเว็บไซต์ (www .dogevault.
Two Students arrested for hacking into School System to change Score
2 นักศึกษาชื่อว่า Chen และ Zhang จากสาธารณรัฐประชาชนจีน เมืองเซี่ยงไฮ้ ได้เข้าไปแฮกระบบของมหาวิทยาลัยเพื่อแก้ไขข้อมูลเกรดของตนเอง ในช่วงเดือนธันวาคม 2013
ต่อมาหลังจากที่นักศึกษา 2 คน ทำการแฮกข้อมูลของระบบมหาวิทยาลัยสำเร็จ จนทำให้นักศึกษาคนอื่นๆ ไปขอความช่วยเหลือจากนักศึกษา 2 คนดังกล่าว แต่ต้องเสียค่าบริการ จำนวน 15 หยวน ถึง 20 หยวนในการแฮกแต่ละครั้ง รวมเป็นเงินที่ได้รับมาทั้งหมด มากกว่า 80,000 หยวน คิดเป็นเงินไทย 423,052.85 บาท จากการช่วยเหลือนักศึกษากว่า 200 คน
ปัจจุบัน 2 นักศึกษา ที่ชื่อ Chen และ Zhang ถูกจับแล้ว ส่วนทางมหาวิทยาลัยก็ได้แก้ไขช่องโหว่ดังกล่าวเรียบร้อย
ที่มา : ehackingnews
Bitly Got Hacked: Here's What to Do If You Have an Account
Bitly บริการย่อ URL ชื่อดัง ออกมาประกาศว่าถูกแฮก แต่ยังไม่ทราบรายละเอียดว่ามีข้อมูลของผู้ใช้รั่วไหลออกไปด้วยหรือไม่
Mark Josephson posted จึงใช้มาตรการความปลอดภัยเบื้องต้นคือ ถอดการเชื่อมต่อบัญชีผู้ใช้กับ Facebook/Twitter ทั้งหมด ซึ่งผู้ใช้สามารถเชื่อมกลับคืนได้
นอกจากนี้ Bitly ยังขอให้ผู้ใช้ทุกคนรีเซ็ตรหัสผ่าน และถ้าใช้ API key หรือ OAuth token เชื่อมต่อกับบริการอื่น ก็ขอให้เปลี่ยนไปใช้ key/token ตัวใหม่
ที่มา : THE Wire