
Microsoft ได้ปล่อยอัปเดตแพตซ์ด้านความปลอดภัยฉุกเฉินสำหรับ .NET เพื่อแก้ไขช่องโหว่ระดับ Critical ที่รู้จักกันในชื่อ Broccoli2Shell หรืออีกชื่อหนึ่งคือ Node2Shell และ HTTP2Shell
ช่องโหว่ที่มีความรุนแรงระดับ Critical นี้มีหมายเลข CVE-2026-111497 มีสาเหตุมาจากช่องโหว่ Out-of-bounds write ในตัวถอดรหัส Brotli ซึ่งทำหน้าที่ decompressed ข้อมูลที่ถูก Compressed ด้วย Compression algorithm ข้อมูลแบบ Lossless ของ Google ที่มีการใช้งานอย่างแพร่หลาย
HTTP2Shell ส่งผลกระทบต่อ HTTP client และเซิร์ฟเวอร์ รวมถึงแอปพลิเคชัน และเครื่องมืออื่น ๆ ที่อาศัยการทำงานของ Brotli ในเวอร์ชันที่มีช่องโหว่
หากการโจมตีสำเร็จ ผู้โจมตีที่ไม่มีสิทธิ์จะสามารถใช้ Compressed stream ด้วย Brotli ที่ถูกสร้างขึ้นมาเป็นพิเศษเพื่อทำให้ระบบหยุดทำงาน (Crash) หรือเกิด Memory leak และในบางกรณีอาจสามารถสั่งรันโค้ดที่เป็นอันตรายจากระยะไกล (RCE) บนอุปกรณ์ที่มี Binaries หรือ Libraries ของ Brotli ที่มีช่องโหว่ได้
ตามประกาศด้านความปลอดภัยของ Microsoft ที่เผยแพร่เมื่อวันอาทิตย์ที่ผ่านมา ผู้โจมตียังสามารถใช้ประโยชน์จากช่องโหว่นี้เพื่อยกระดับสิทธิ์บนระบบที่ติดตั้ง .NET ซึ่งยังไม่ได้แพตช์ และใช้การตั้งค่าที่ไม่ใช่ค่า Default
Microsoft ระบุว่า "แอปพลิเคชันอาจได้รับผลกระทบหากมีการประมวลผลข้อมูลที่ Compressed ด้วย Brotli ผ่านฟีเจอร์ ASP.NET Core request decompression, HttpClient automatic response decompression หรือ API ในกลุ่ม System.IO.Compression ของ Brotli"
"การ decompression ของ Brotli ไม่ได้ถูกเปิดใช้งานเป็นค่า Default ในการติดตั้ง .NET หรือ ASP.NET Core แบบ Out-of-the-box แอปพลิเคชันจะต้องเปิดใช้งาน ASP.NET Core request decompression หรือ HttpClient response decompression ด้วยตนเอง หรือต้องเรียกใช้งาน API การ decompression ของ Brotli ที่ .NET เตรียมไว้ให้ด้วยตนเอง"
เพื่อแก้ไขช่องโหว่นี้ Microsoft ได้ปล่อยอัปเดตด้านความปลอดภัยฉุกเฉิน (Out-of-band หรือ OOB) สำหรับ .NET 8, .NET 9 และ .NET 10 รวมถึง .NET 11 Release Candidate 3 และแนะนำให้ "ทำการอัปเดตโดยเร็วที่สุด"
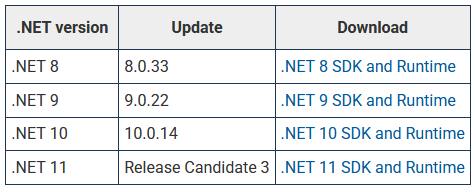
Link Download .NET : https://dotnet.microsoft.com/en-us/download/dotnet
แม้ว่าโค้ด Proof-of-concept (PoC) สำหรับ Broccoli2Shell จะถูกเผยแพร่บน GitHub แล้ว แต่ยังไม่มีรายงานการนำไปใช้ในการโจมตีจริงออกมา
Online portal ที่ติดตามช่องโหว่นี้เตือนว่า การอัปเดต Brotli library ของระบบจะไม่ช่วยลดความเสี่ยงในแอปพลิเคชันที่มีการ Bundle ตัว Library แยกมาเป็นของตัวเอง
ผู้ที่ไม่สามารถติดตั้งการอัปเดตได้ในทันที ควรบล็อก Requests ขาเข้าที่ถูก Compressed ด้วย Brotli โดยใช้ Proxy หรือ Firewall หรือปิดการทำงานของ Brotli decoding ไปก่อนจนกว่าจะสามารถติดตั้งแพตช์ได้
ที่มา : www.bleepingcomputer.com
You must be logged in to post a comment.