
Abdelhamid Naceri (หรือที่รู้จักในชื่อ Nightmare Eclipse) นักวิจัยด้านความปลอดภัย ได้เผยแพร่การโจมตีช่องโหว่ Zero-day ใหม่บน Windows ที่สามารถทำให้ผู้โจมตีได้รับสิทธิ์ระดับ SYSTEM
ช่องโหว่นี้มีชื่อว่า SignDrop โดยอาศัยการใช้ประโยชน์จากระบบ Mitigations ที่ Microsoft นำมาใช้ในเดือนตุลาคม 2025 เพื่อป้องกันการโจมตี Authentication attacks ที่มุ่งเป้าไปยังช่องโหว่ในไดรเวอร์ Common Log File System (CLFS) โดย Naceri ระบุเพิ่มเติมว่า แม้การโจมตีที่อาศัยช่องโหว่ของ CLFS จะลดลงอย่างมากหลังจากที่มีการใช้ Mitigation ดังกล่าว แต่ตัว Mitigation ของ Microsoft เองกลับเป็นสิ่งที่ทำให้เกิดช่องโหว่ใหม่นี้ขึ้นมา
Naceri อธิบายว่า ช่องโหว่นี้อยู่ที่วิธีที่ CLFS จัดการกับการสร้างไฟล์ Authentication (".cnpf") เมื่อมันทำการสร้างไฟล์ Log ใหม่ Naceri ระบุว่า CLFS มีการบังคับใช้การตรวจสอบสิทธิ์การเข้าถึงอย่างถูกต้องในตอนแรก แต่ Logic การทำงานนี้สามารถถูกนำไปใช้ในการโจมตีได้ เมื่อในเวลาต่อมามีโปรเซสอื่นที่มีสิทธิ์สูงกว่าเข้ามาเปิดไฟล์ Log ดังกล่าว
Naceri อธิบายเพิ่มเติมว่า เราสามารถบังคับให้โปรเซสที่มีสิทธิ์สูง เช่น Windows Defender เปิดไฟล์เหล่านั้นได้ ส่งผลให้ไฟล์ Authentication ถูกสร้างขึ้นด้วยสิทธิ์ระดับ SYSTEM จากนั้น CLFS จะสร้างไฟล์นั้นโดยใช้สิทธิ์การเข้าถึงของไฟล์ต้นฉบับ
Naceri ตั้งข้อสังเกตว่า Microsoft ได้ดำเนินการเรื่อง Mitigation อย่างถูกต้องแล้ว แต่ "Logic การทำงานนั้นเปิดช่องให้ถูกแอบอ้างไปใช้ได้" และ Naceri ระบุว่าเทคนิคนี้สามารถใช้เพื่อหลบหลีกระบบป้องกันตัวเอง (Self-defense หรือ Tamper protection) ของ Antimalware engine ได้ทุกประเภท เนื่องจาก Request สร้างไฟล์นั้นดูเหมือนจะมาจากโปรเซสที่ถูกต้องของตัว Engine เอง
นักวิจัยด้านความปลอดภัยระบุว่า "หากนำกระบวนการทุกอย่างมาเชื่อมโยงกันอย่างถูกต้อง กลไกการรักษาความปลอดภัยที่ถูกต้องนี้ สามารถถูกนำมาใช้โจมตีตัวมันเอง และก่อให้เกิดการยกระดับสิทธิ์ได้ Microsoft ทำทุกอย่างถูกต้องแล้ว แต่ Logic การทำงานกลับเปิดช่องให้ถูกนำไปใช้ในการโจมตีได้"
"สิ่งที่น่าสนใจคือข้อเท็จจริงที่ว่า มันสามารถถูกนำไปใช้กับ Engine ป้องกันมัลแวร์ใด ๆ ก็ได้ เพื่อ Bypass กลไกการป้องกันตนเอง หรือ Tamper protection เนื่องจากผู้โจมตีสามารถสั่งให้สร้างไฟล์ใด ๆ ขึ้นมาก็ได้ภายใต้บริบทของโปรเซสป้องกันมัลแวร์นั้น ๆ เอง ดังนั้น ในมุมมองจากฝั่ง Kernel drivers ของระบบเหล่านั้น คำขอสร้างไฟล์ดังกล่าวจึงถูกมองว่ามาจากโปรเซสที่ถูกต้องของตนเองและได้รับการปล่อยผ่านไป ส่งผลให้ช่องโหว่ดังกล่าวมีความโดดเด่นเฉพาะตัว เนื่องจากมันสามารถถูกนำไปใช้เพื่อปิดการทำงานของระบบ Antivirus หรือ EDR ใด ๆ ก็ได้"
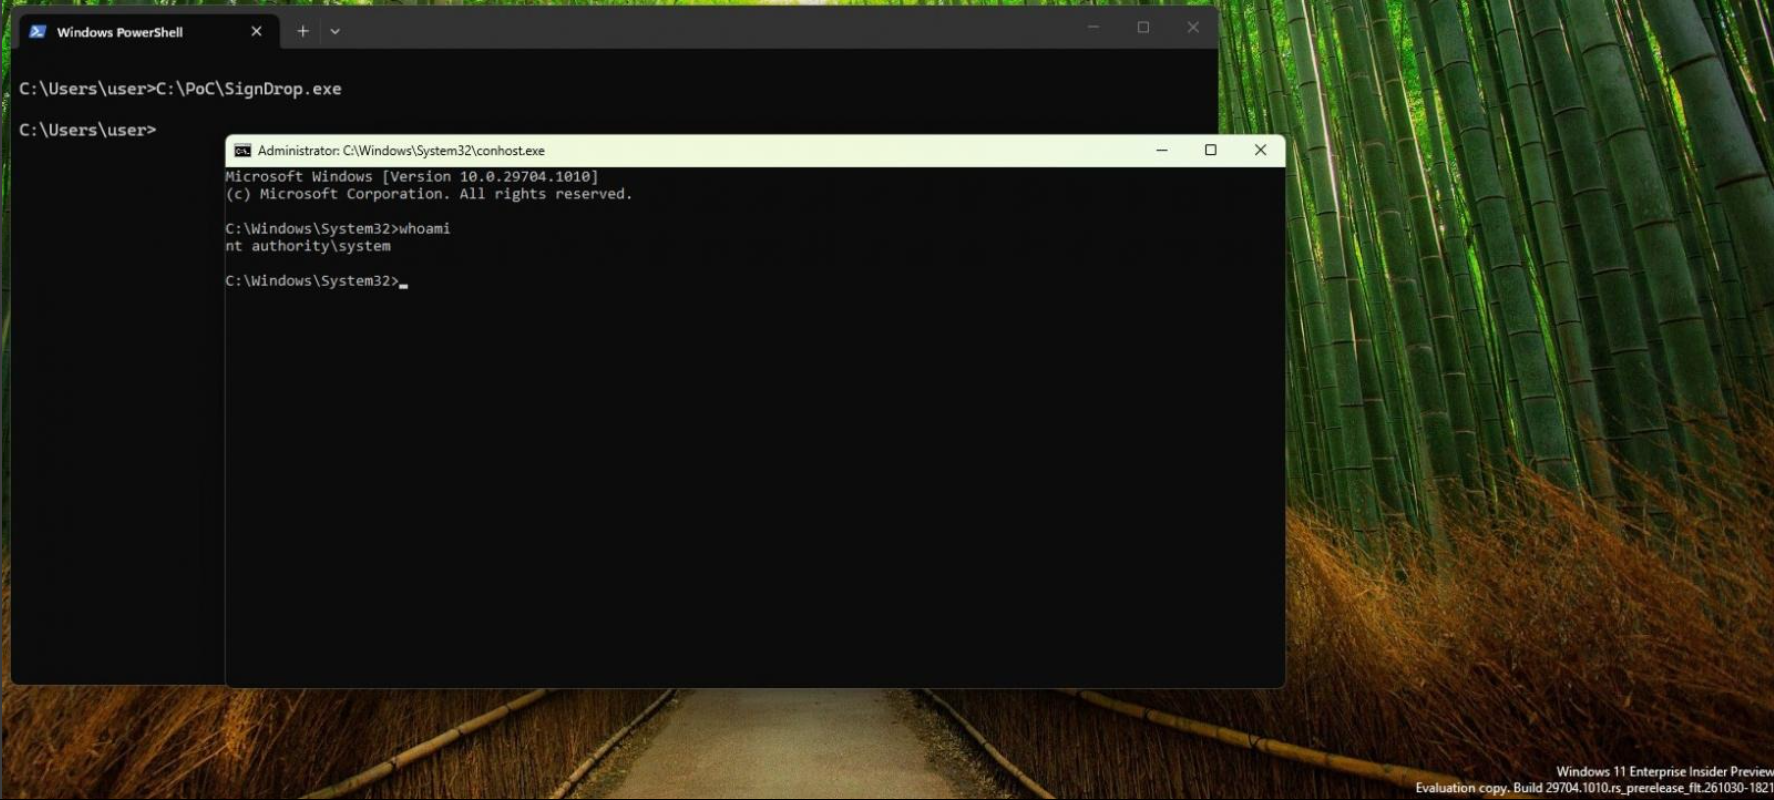
แม้ว่า SignDrop จะไม่สามารถใช้ได้กับเครื่อง Windows ทุกเครื่อง แต่ Naceri ได้ทดสอบช่องโหว่นี้บน Windows 11 26H2, Windows 11 26H2 Experimental และ Windows Server 2025 Experimental และประเมินว่าประมาณ 80% ของระบบ Windows ที่ติดตั้งไว้นั้นมีช่องโหว่
Naceri แนะนำให้รันโค้ด PoC เพื่อตรวจสอบว่าอุปกรณ์ Windows มีช่องโหว่ต่อการโจมตีด้วย SignDrop หรือไม่ หรือให้ตรวจสอบโหมด Authentication ของ CLFS ภายใต้ค่า Registry ที่ชื่อ HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\CLFS\Authentication\Mode
หาก PoC สามารถเปิด SYSTEM Shell ขึ้นมาได้ แสดงว่าเครื่องนั้นมีช่องโหว่ นอกจากนี้ หากค่า Registry มีค่าเป็น 0 หรือ 1 (Learning mode หรือ Enforcement mode) แสดงว่าคอมพิวเตอร์นั้นมีช่องโหว่เช่นกัน
Naceri ระบุเพิ่มเติมว่า ปัจจุบันยังไม่มีวิธีแก้ไข นอกจากการรอแพตช์จาก Microsoft เนื่องจากการปิดใช้งาน CLFS Mitigation จะทำให้อุปกรณ์เสี่ยงต่อการถูกโจมตีจากช่องโหว่ประเภท Memory corruption
นักวิจัยด้านความปลอดภัยรายนี้ ระบุว่าตนเคยเป็นอดีตพนักงานของ Microsoft ได้เปิดเผยช่องโหว่ Zero-day อื่น ๆ ใน Microsoft Defender, BitLocker และคอมโพเนนต์อื่น ๆ ของ Windows อีกเป็นจำนวนมากตั้งแต่เดือนเมษายนที่ผ่านมา ซึ่งรวมถึงช่องโหว่ BigDiskBuster, ShieldCrash, ShieldBreak, LegacyHive, RoguePlanet, BlueHammer, RedSun, YellowKey, GreenPlasma, MiniPlasma และ UnDefend
เมื่อ 5 ปีที่แล้ว Naceri เคยปล่อยการโจมตี Zero-day หลายตัวที่ทำให้สามารถยกระดับสิทธิ์บน Windows เวอร์ชันต่าง ๆ มาแล้ว
หลังจากที่ Naceri ได้เปิดเผยช่องโหว่ Zero-day ต่อสาธารณะโดยไม่ได้พยายามรายงานให้บริษัททราบเป็นการส่วนตัวก่อน Microsoft ได้เตือนว่า จะดำเนินการทางกฎหมายกับผู้ใดก็ตามที่มีส่วนร่วมใน "กิจกรรมที่ประสงค์ร้ายซึ่งก่อให้เกิดอันตราย" ต่อลูกค้าของบริษัท ซึ่งทำให้คนจำนวนมากใน Infosec community มองว่าการกระทำของบริษัทถือเป็นการข่มขู่โดยตรงต่อนักวิจัยรายนี้
แม้ว่า Microsoft จะได้แก้ไขช่องโหว่ด้านความปลอดภัยบางส่วนที่ Naceri เปิดเผยมาตั้งแต่ช่วงต้นปีแล้ว (รวมถึงช่องโหว่ ShieldBreak, RoguePlanet, YellowKey, GreenPlasma และ MiniPlasma) แต่ช่องโหว่ Zero-day ตัวอื่น ๆ ก็ยังคงไม่ได้รับการอัปเดตแพตช์อย่างเป็นทางการ
ที่มา : Bleepingcomputer
You must be logged in to post a comment.