
Check Point Software ได้ปล่อยแพตช์แก้ไขฉุกเฉินเพื่อแก้ไขช่องโหว่ที่มีความรุนแรงระดับสูง ซึ่งแฮ็กเกอร์ได้ใช้ประโยชน์ในการโจมตีเพื่อยกระดับสิทธิ์เป็น Root และแฝงตัวอยู่ในอุปกรณ์ที่มีช่องโหว่มาตั้งแต่ช่วงปลายเดือนตุลาคมที่ผ่านมา
ช่องโหว่นี้ถูกติดตามด้วยหมายเลข CVE-2026-123039 เป็นช่องโหว่ประเภท Local Privilege Escalation ซึ่งพบในอินเทอร์เฟซ DynamicCLI IPC (Inter-Process Communication) ที่ใช้ส่งคำสั่งแบบมีสิทธิ์พิเศษไปยัง Gaia OS DynamicCLI (dynamic_server) daemon ที่ทำงานอยู่ในระดับ Root
บริษัทได้แจ้งเตือนในประกาศด้านความปลอดภัยเมื่อวันพฤหัสบดีที่ผ่านมา "Check Point ตรวจพบการโจมตีผ่านช่องโหว่นี้ที่เกิดขึ้นจริงกับลูกค้าจำนวนหลายสิบราย"
"Gaia OS DynamicCLI daemon ทำงานในระดับ Root และเปิดรอรับการเชื่อมต่ออยู่ที่ local socket (/tmp/dynamic_socket) ซึ่งอนุญาตให้ผู้ใช้ทุกคนในระบบสามารถเขียนข้อมูลลงไปได้ โดยตัว Socket ไม่มีการตรวจสอบสิทธิ์ของโพรเซสที่เข้ามาเชื่อมต่อ ส่งผลให้ผู้ใช้ทั่วไปในเครื่อง (Authenticated Local User) สามารถส่งคำสั่งไปยัง Socket ดังกล่าว และสั่งให้รันคำสั่งนั้นด้วยสิทธิ์ระดับ Root ได้"
รายชื่อผลิตภัณฑ์ของ Check Point ที่มีความเสี่ยงจากการโจมตีด้วยช่องโหว่ CVE-2026-123039 ประกอบด้วย Firewall, Multi-Domain Security Management Server, Scalable Platforms, Security Gateway และ Security Management Server
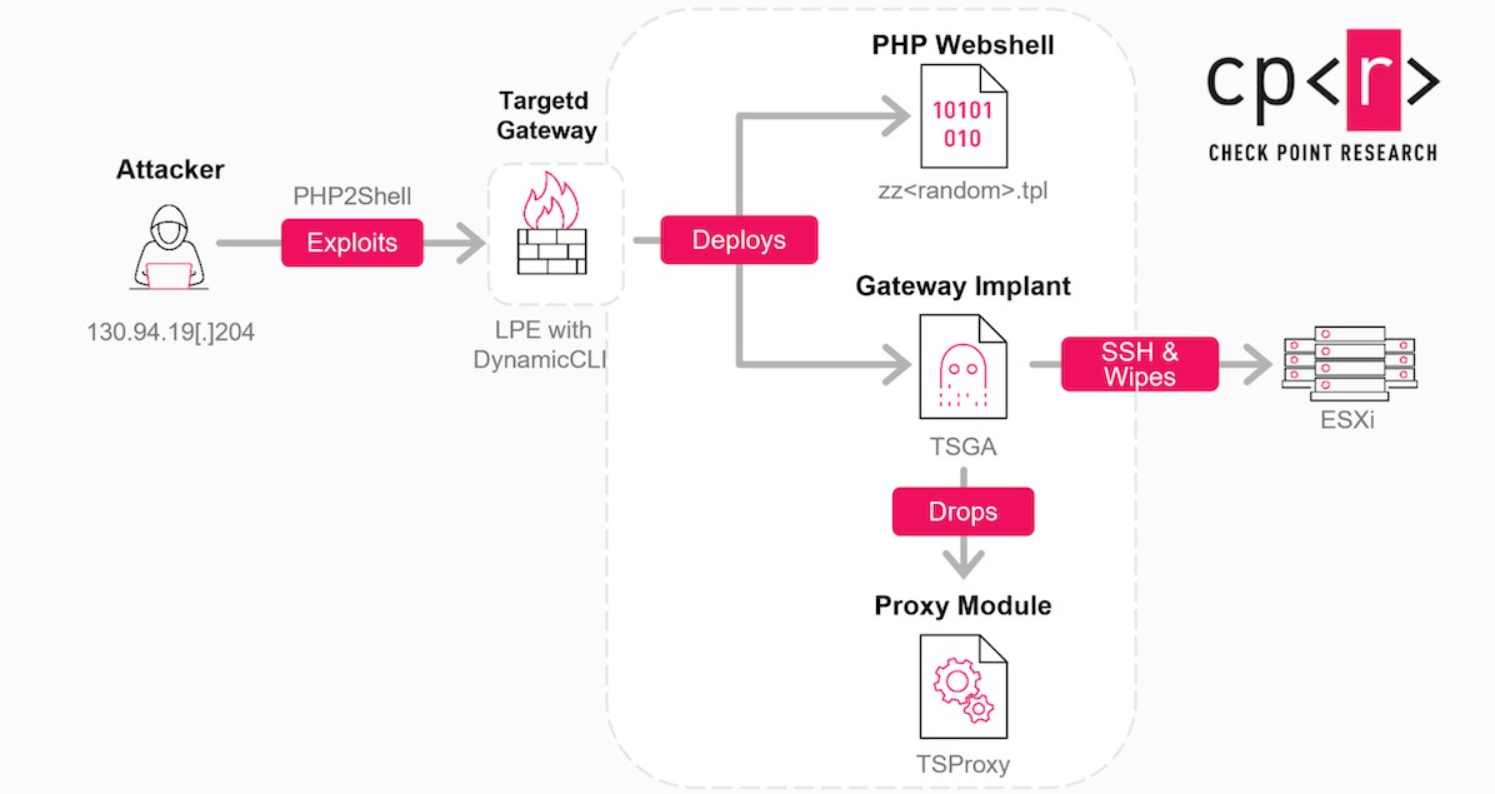
ในรายงานอีกฉบับหนึ่ง Check Point ระบุว่า ในขั้นแรกผู้โจมตีสามารถเข้าถึงพอร์ทัล Mobile Access โดยอาศัยช่องโหว่ PHP2Shell จากนั้นจึงทำการยกระดับสิทธิ์เป็น Root โดยใช้ช่องโหว่ Zero-day (CVE-2026-123039) นี้
ต่อมา ผู้โจมตีได้ฝัง Webshell และติดตั้ง Backdoor ที่ชื่อ TSGA พร้อมกับมัลแวร์ TSProxy ซึ่งก่อนหน้านี้เคยถูกพบระหว่างการตรวจสอบการโจมตีที่พุ่งเป้าไปยังอุปกรณ์ของ Ivanti จากนั้นแฮ็กเกอร์ได้ขยายวงการโจมตีจาก Gateway ที่ถูกเจาะระบบไปยังโฮสต์ VMware ESXi และทำการปล่อยมัลแวร์ Wiper
Check Point แนะนำให้ทีม Security ที่ยังไม่สามารถติดตั้งแพตช์แก้ไขสำหรับ CVE-2026-123039 ได้ในทันที ให้ทำการหยุดการทำงานของโปรเซส dynamic_server และตั้งค่าไม่ให้โปรเซสรีสตาร์ทตัวเองขึ้นมาใหม่ เพื่อเป็นมาตรการลดผลกระทบชั่วคราว
ทางบริษัทยังได้แชร์ข้อมูล Indicators of Compromise (IOCs) และระบุว่า ลูกค้าสามารถค้นหาร่องรอยการถูกเจาะระบบได้โดยการตรวจสอบหาคำสั่งที่มักเกี่ยวข้องกับความพยายามเจาะระบบ, การเรียกใช้ system() sink (ซึ่งเป็นสิ่งผิดปกติหรือแทบจะไม่มีเลยใน Traffic ทั่วไป) และคำสั่งที่ไม่ได้ใช้งานผ่าน Clish wrapper ที่เป็น Default (ซึ่งแสดงให้เห็นว่าคำสั่งนั้นถูกสั่งรันด้วยสิทธิ์ระดับ Root ผ่านทาง socket โดยตรง และจำเป็นต้องได้รับการตรวจสอบเพิ่มเติม)
ก่อนหน้านี้ในเดือนกันยายน Check Point เคยแจ้งเตือนลูกค้าว่าผู้โจมตีได้ทำการเจาะระบบผ่านช่องโหว่ Remote Code Execution (RCE) ระดับ Critical อีกสองรายการใน Security Management Server (CVE-2026-93616) และ Security Gateway (CVE-2026-85102) โดยเป็นการโจมตีแบบ Zero-day ที่ผู้โจมตีไม่จำเป็นต้องยืนยันตัวตน (Unauthenticated) ในระบบเป้าหมายมาก่อน
ในช่วงสองปีที่ผ่านมา CISA ได้เพิ่มช่องโหว่ของ Check Point จำนวน 5 รายการ ลงใน Catalog ช่องโหว่ที่กำลังถูกนำไปใช้ในการโจมตีจริง ซึ่งสองรายการในนั้นถูกกลุ่ม Ransomware นำไปใช้ในการโจมตีด้วยเช่นกัน
ที่มา : Bleepingcomputer
You must be logged in to post a comment.