
Credentials และ Access Secrets ที่ถูกเปิดเผยอยู่ใน Public Docker Hub Images กำลังถูกแฮ็กเกอร์ดึงออกมา และนำไปใช้โจมตีอย่างรวดเร็ว โดยบางกรณีใช้เวลาเพียง 8 วินาทีหลังจาก Images ถูกเผยแพร่สู่สาธารณะ
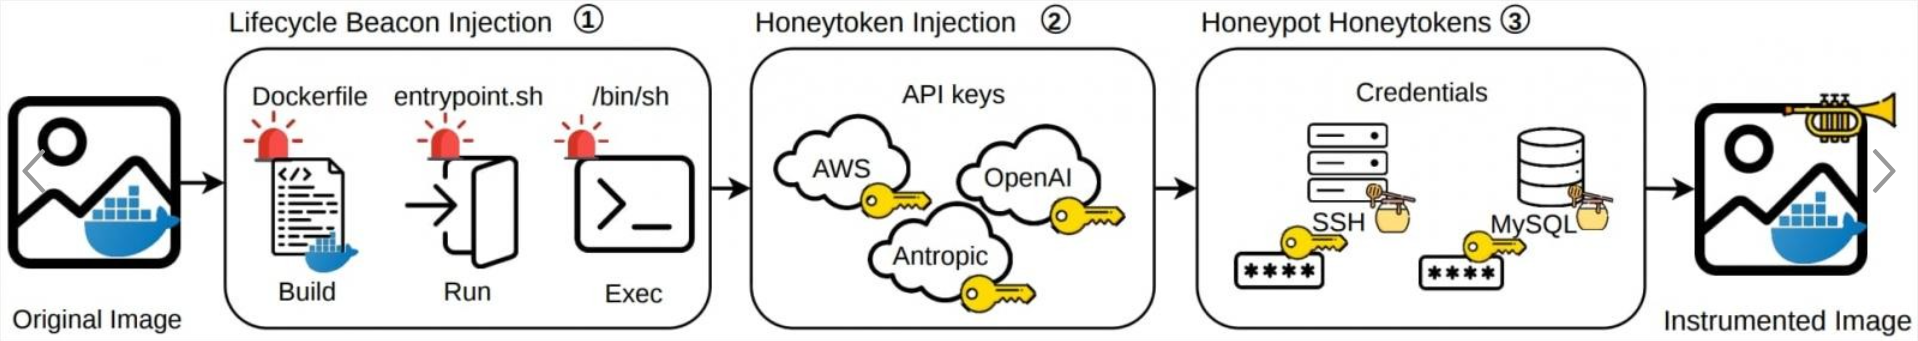
Billy Tsouvalas และ Nick Nikiforakis สองนักวิจัยจากมหาวิทยาลัย Stony Brook ได้ทำการวัดความเร็วในการดึงข้อมูลดังกล่าว โดยเผยแพร่ Honeypot Images ทั้งหมด 300 Images ผ่าน Public Container Registries จำนวน 8 แห่ง
ตลอดระยะเวลา 4 เดือน นักวิจัยได้เปิดเผย AWS Keys, OpenAI API Keys และ Anthropic API Keys รวมถึง Decoy SSH Credentials และ Database Credentials เพื่อใช้ในการทดลอง
จากนั้น นักวิจัยได้ติดตามการนำ Keys เหล่านี้ไปใช้งาน พร้อมติดตั้งเครื่องมือตรวจจับเพื่อแจ้งเตือนเมื่อมีการ Build หรือ Run Images รวมถึงเมื่อมีการเปิด Shell ภายใน Container
นักวิจัยทั้งสองได้นำเสนอการทดลอง และผลการศึกษาที่ได้ในการประชุม ACM Conference on Computer and Communications Security (CCS) เมื่อวานนี้ (16 พฤศจิกายน 2026)
นักวิจัยระบุว่า Images ที่เผยแพร่ไปถูก Pull มากกว่า 75,000 ครั้ง ขณะที่ AWS Keys ที่ฝังไว้ในการทดลองได้รับ API Calls มากกว่า 140,000 ครั้ง จาก IP Addresses ที่ไม่ซ้ำกันจำนวน 5,000 รายการ
Traffic ที่เกิดขึ้นกับ AWS แสดงให้เห็นรูปแบบการใช้งานที่หลากหลาย ตั้งแต่การตรวจสอบว่า Keys สามารถใช้งานได้หรือไม่ การตรวจสอบรายการ Resources ที่สามารถเข้าถึงได้ ไปจนถึงการนำ Keys ไปใช้เพื่อเรียกใช้งาน Resources เหล่านั้นจริงในบางกรณี
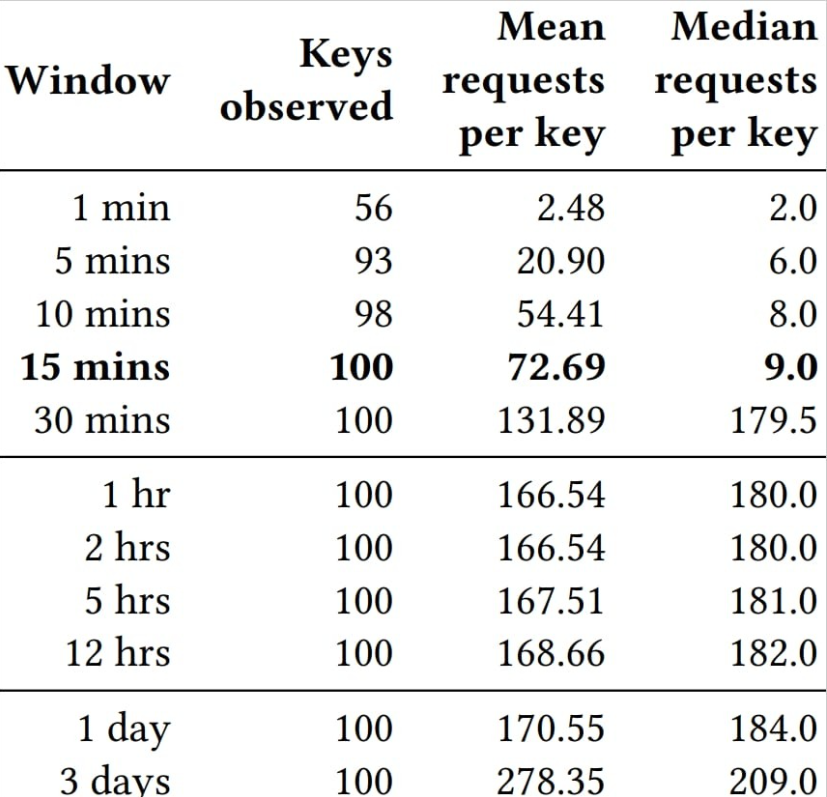
การนำ AWS Key ที่ฝังไว้ในการทดลองไปใช้งานเร็วที่สุดเกิดขึ้นเพียง 7.86 วินาที หลังจาก Image ถูกเผยแพร่บน Docker Hub โดยมีระยะเวลา Median สำหรับ API Call ครั้งแรกอยู่ที่ 51.19 วินาที และ AWS Keys ทั้งหมด 100 Keys ถูกนำไปใช้งานภายในเวลา 15 นาที
ส่วน OpenAI และ Anthropic Keys ที่ถูกเปิดเผย ก็ถูกแฮ็กเกอร์ยึดไปใช้งานอย่างรวดเร็ว เพื่อใช้ Credits ที่เหลืออยู่ในบัญชีทดสอบจนหมด
กิจกรรมที่เกิดขึ้นบน AWS เกือบทั้งหมดมีต้นตอมาจาก Docker Hub ขณะที่ Harbor ซึ่งเป็นหนึ่งใน Container Registries อื่นที่เข้าร่วมการทดลอง ก็พบการนำ AWS Keys ไปใช้ในทางที่ผิดเช่นกัน
นักวิจัยเรียก Automated Scanners ที่เข้ามาตรวจสอบ Test Images ของพวกเขาว่า “ContainerBots” อย่างไรก็ตาม คำดังกล่าวเป็นเพียงคำเรียกรวมอย่างกว้าง ๆ เนื่องจากผลการตรวจสอบไม่พบหลักฐานว่า Scanners เหล่านี้ได้รับการควบคุม หรือประสานงานโดย Operators กลุ่มเดียวกัน
เครื่องมือตรวจสอบแทบไม่พบการเรียกใช้งาน Honeypot Images จริง ๆ ซึ่งทำให้นักวิจัยสรุปได้ว่า โดยทั่วไปแล้ว Scanners จะดึง Credentials ออกมาด้วยการตรวจสอบ Image Layers โดยตรง
นักวิจัยอธิบายว่า “Scanners ที่เข้ามาตรวจสอบ Images ของเราส่วนใหญ่ดำเนินการผ่าน Static Analysis เช่น การ Unpack Image Layers หรือการ Query Registry API เพื่อดึงข้อมูลภายใน Filesystem โดยไม่จำเป็นต้อง Instantiate Container เลย”
การเปิดเผย Secrets ในลักษณะนี้เป็นปัญหาที่พบได้ทั่วไปในสถานการณ์จริง และการ Revoke Keys ที่รั่วไหลออกไปจำเป็นต้องอาศัยความพยายาม และการประสานงานอย่างมาก
นักวิจัยแนะนำให้ Docker Hub เพิ่มกระบวนการ Scan Images เพื่อค้นหา Secrets ก่อนเผยแพร่สู่สาธารณะ พร้อมแจ้งเตือน Publishers หากตรวจพบว่ามีการฝัง Secrets ไว้ภายใน Images
นอกจากนี้ ยังเสนอให้จำกัดการเข้าถึง (Restrict Access) หรือกำหนด Rate Limit สำหรับ Public Feed ของ Docker Hub ซึ่งแสดงรายการ Images ที่เพิ่งเผยแพร่ หรือได้รับการอัปเดต เพื่อป้องกันเครื่องมือ Mass-Scanning ที่พยายามสแกน Images จำนวนมากโดยอัตโนมัติ
Tsouvalas ให้ข้อมูลกับ BleepingComputer ว่า พวกเขาได้รายงานผลการค้นพบดังกล่าวให้ Docker ทราบตั้งแต่เดือนพฤษภาคม พร้อมส่ง Research Paper ฉบับเต็มไปด้วย แต่หลังจากได้รับเพียงข้อความตอบรับแล้ว ก็ไม่ได้รับการติดต่อ หรือคำตอบเพิ่มเติมอีก
ต่อมาในเดือนสิงหาคม นักวิจัยได้ทำการทดลองเพิ่มเติมในขอบเขตที่เล็กลง เพื่อตรวจสอบว่า Docker มีการนำมาตรการป้องกันใด ๆ มาใช้งานบนแพลตฟอร์มแล้วหรือไม่ แต่ผลการทดลองพบว่ายังไม่มีการเปลี่ยนแปลงใด ๆ
ที่มา : Bleepingcomputer
You must be logged in to post a comment.