
แฮ็กเกอร์พยายาม Exploit ช่องโหว่ระดับ Critical ใน GitLab ซึ่งเป็นส่วนหนึ่งของโครงสร้างพื้นฐานสำหรับการพัฒนาของ Alpine Linux ระหว่างวันที่ 20–21 ตุลาคม ทำให้โครงการ Open Source ดังกล่าวต้องสร้างเซิร์ฟเวอร์ GitLab ใหม่ทั้งหมด และรีเซ็ตรหัสผ่านทุกบัญชี เนื่องจากกังวลว่าระบบอาจถูกเจาะสำเร็จ
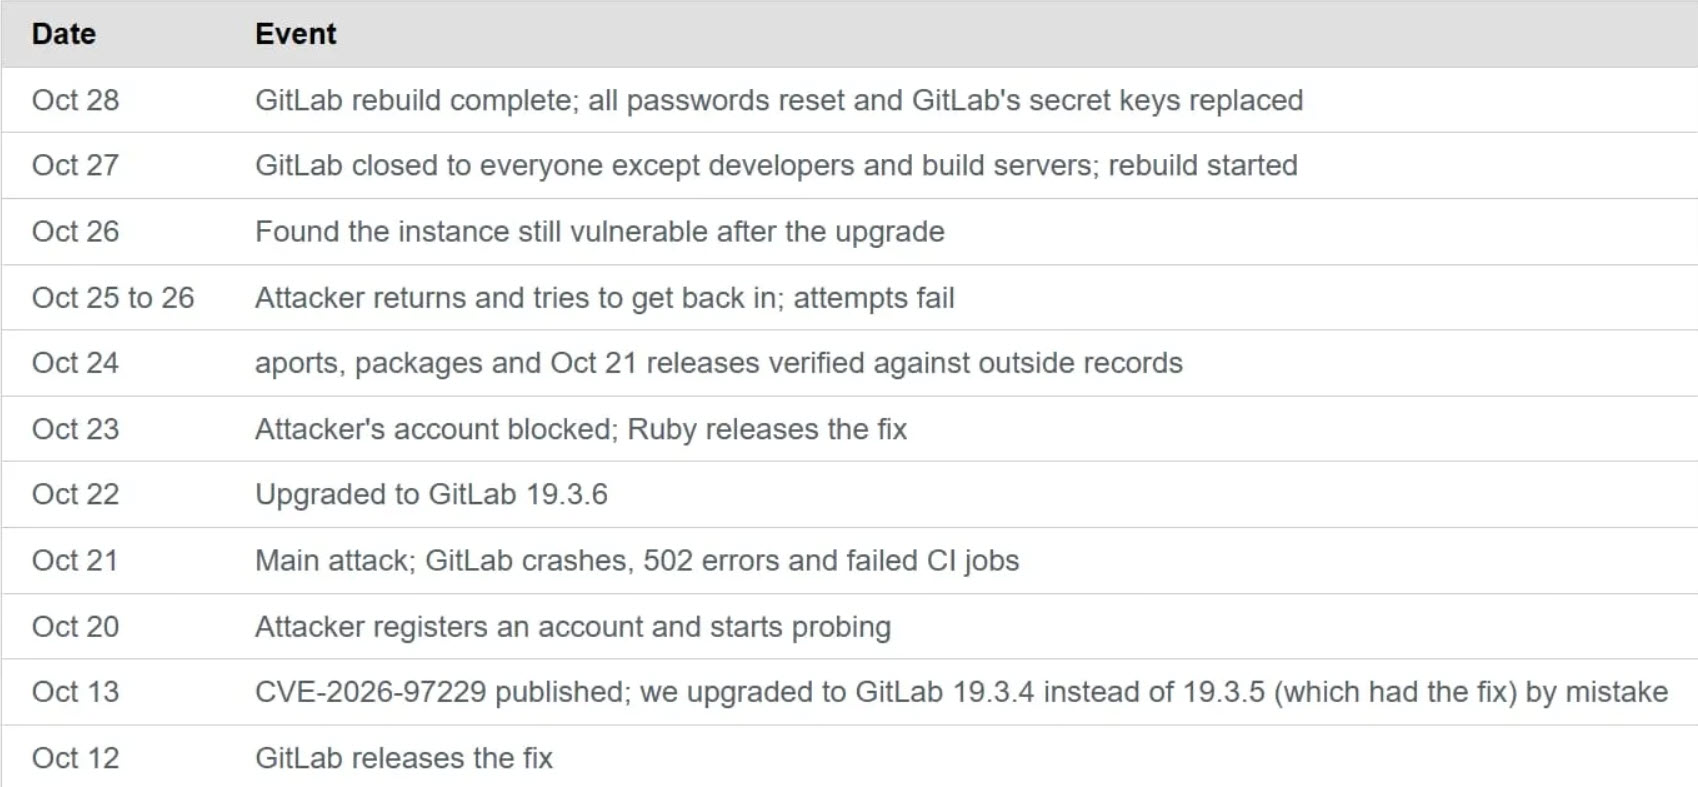
การโจมตีมุ่งเป้าไปที่ CVE-2026-97229 ซึ่งเป็นช่องโหว่ Remote Code Execution (RCE) ที่มีระดับความรุนแรงสูงสุด โดยทำให้ Process ของ GitLab ล่มหลายครั้ง และการโจมตีบางครั้งเกือบประสบความสำเร็จ
แม้ Alpine Linux จะไม่พบหลักฐานว่าผู้โจมตีสามารถ Execute Code หรือแก้ไข Software Package และ Release ของโครงการได้ แต่ก็ไม่สามารถตัดความเป็นไปได้ที่ระบบอาจถูกเจาะสำเร็จ เนื่องจาก Log บางส่วนสูญหาย และไม่มีบันทึกการเชื่อมต่อขาออก
ทีมงาน Alpine Linux อธิบายว่า "เนื่องจากเราไม่สามารถตัดความเป็นไปได้ที่จะมีการ Execute Code และหลักฐานที่จำเป็นต่อการยืนยันเรื่องนี้ก็ไม่มีอยู่อีกต่อไป เราจึงเลือกวิธีที่ยากกว่า นั่นคือการสร้าง GitLab Instance ใหม่ทั้งหมดตั้งแต่ต้น"
Alpine Linux เป็นระบบปฏิบัติการขนาดเล็ก และใช้ทรัพยากรน้อย ซึ่งได้รับความนิยมอย่างแพร่หลายในการใช้เป็นพื้นฐานของ Docker Container Image สำหรับรันแอปพลิเคชัน และบริการต่าง ๆ
GitLab Instance ของโครงการใช้จัดเก็บ Repository สำหรับการพัฒนา ตรวจสอบ Code และรันงาน CI รวมถึง Build Recipe ที่เรียกว่า "aports" ซึ่งใช้สร้าง Software Package ของ Alpine Linux
ด้วยเหตุนี้ GitLab ของ Alpine Linux จึงเป็นเป้าหมายที่มีมูลค่าสำหรับการโจมตีแบบ Supply Chain Attack เพราะหากผู้โจมตีสามารถแก้ไขข้อมูลหรือ Code ภายในระบบ GitLab ได้ ก็อาจส่งผลกระทบต่อ Software ที่นำ Package เหล่านี้ไปใช้งานต่อ
CVE-2026-97229 เป็นช่องโหว่ Integer Overflow ระดับความรุนแรงสูงสุดใน Onigmo ซึ่งเป็น Regular Expression Compiler ที่ใช้ในระบบ CI/CD ของ GitLab และรวมอยู่ใน Ruby โดยช่องโหว่นี้อาจทำให้ผู้โจมตีที่ไม่ผ่าน Authentication สามารถ Execute Code ใด ๆ บนเซิร์ฟเวอร์ได้
GitLab เปิดเผยช่องโหว่ และเผยแพร่การแก้ไขเมื่อวันที่ 12 ตุลาคม พร้อมเตือนว่าผู้โจมตีสามารถ Trigger ช่องโหว่นี้ได้ภายใต้เงื่อนไขบางประการ ด้วยการส่ง Regular Expression ที่สร้างขึ้นเป็นพิเศษผ่านไฟล์ Configuration ของ CI/CD Pipeline
ในตอนแรก Alpine Linux ติดตั้ง GitLab เวอร์ชัน 19.3.4 แทนเวอร์ชัน 19.3.5 ที่ได้รับ Patch แล้ว ต่อมาแม้จะอัปเกรดเป็นเวอร์ชัน 19.3.6 ก็ยังไม่สามารถแก้ไขช่องโหว่ได้ เนื่องจากการแก้ไขจำเป็นต้อง Patch ตัว Ruby ด้วย ซึ่ง GitLab ได้รวม Patch ดังกล่าวไว้ใน Package อย่างเป็นทางการแล้ว แต่ Container Image ที่ Alpine Linux สร้างขึ้นเองไม่ได้รวม Patch นี้ไว้
ระหว่างวันที่ 20–21 ตุลาคม ผู้โจมตีได้ส่ง CI Configuration ที่เป็นอันตรายเพื่อ Exploit ช่องโหว่ดังกล่าว ส่งผลให้ Worker ล่มทั้งหมด 8 ครั้ง โดยมีการโจมตี 4 ครั้งที่ประสบความสำเร็จบางส่วน แต่ไม่มีครั้งใดที่ดูเหมือนจะสำเร็จครบทุกขั้นตอน
ทีมงาน Alpine Linux พบว่าผู้โจมตีได้ดาวน์โหลด GitLab Container Image ของโครงการไปด้วย ซึ่งบ่งชี้ว่าพวกเขาอาจกำลังเตรียมการโจมตีแบบ Supply Chain Attack
หลังการตรวจสอบ Alpine Linux ไม่พบการแก้ไขข้อมูลโดยไม่ได้รับอนุญาตใน Repository Commit, Package หรือ Release จนถึงวันที่ 27 ตุลาคม อีกทั้งไม่มีความเป็นไปได้ที่ Signing Key จะถูกเปิดเผย เนื่องจาก Key เหล่านี้ไม่ได้ถูกจัดเก็บไว้บนเซิร์ฟเวอร์ GitLab
หากผู้โจมตี Exploit ช่องโหว่สำเร็จ ข้อมูลที่อาจถูกเปิดเผย ได้แก่ รายละเอียดผู้ใช้, Password Hash, 2FA Secret, CI/CD Secret, Credential สำหรับเชื่อมต่อระบบอื่น และเนื้อหาของ Private Project อย่างไรก็ตาม ยังไม่มีการยืนยันว่าข้อมูลใดในรายการดังกล่าวถูกเข้าถึง หรือถูก Compromise
Alpine Linux แนะนำให้ผู้ใช้รีเซ็ตรหัสผ่าน GitLab และ Pull Image `alpinelinux/gitlab:19.3.6` ที่เผยแพร่เมื่อวันที่ 27 ตุลาคม ซึ่งมาพร้อมกับ Ruby 3.3.13 และได้รับการแก้ไขช่องโหว่ CVE-2026-97229 แล้ว
ที่มา : Bleepingcomputer
You must be logged in to post a comment.