
Ivanti เผยแพร่ Security Update เพื่อแก้ไขช่องโหว่อีก 2 รายการใน Connect Secure (ICS) ซึ่งเป็นระบบ Gateway สำหรับการเข้าถึงจากระยะไกล โดยช่องโหว่เหล่านี้ถูกนำมาใช้ร่วมกันในการโจมตีแบบ Zero-day อย่างน้อยตั้งแต่วันที่ 1 ตุลาคม
Threat Actor ได้ Exploit ช่องโหว่ทั้ง 2 รายการ ได้แก่ CVE-2026-111357 และ CVE-2026-118527 ร่วมกับช่องโหว่ Authentication Bypass (CVE-2026-104935) ซึ่ง Ivanti ได้ออก Patch แก้ไขไปเมื่อเดือนที่แล้ว เพื่อปิดช่องทางหลักที่ใช้ในการโจมตี
CVE-2026-111357 เป็นช่องโหว่ Privilege Escalation ระดับ High ส่วน CVE-2026-118527 ทำให้ผู้โจมตีที่ผ่านการ Authentication แล้ว สามารถอัปโหลดไฟล์ไปยังอุปกรณ์ที่ยังไม่ได้ติดตั้ง Patch ได้
เมื่อ Ivanti เผยแพร่ Patch สำหรับ CVE-2026-104935 ในเดือนตุลาคม บริษัทได้เรียกร้องให้ผู้ดูแลระบบอัปเกรดโดยเร็วที่สุด เนื่องจากตรวจพบว่ามีการ Exploit ช่องโหว่นี้ในการโจมตีจริงแล้วในวงจำกัด
Ivanti ระบุในประกาศด้านความปลอดภัยที่อัปเดตเมื่อวันพฤหัสบดีว่า "ในช่วงที่ตรวจพบการ Exploit นั้น Ivanti ได้พัฒนาวิธีแก้ไข CVE-2026-104935 ไว้แล้ว และกำลังอยู่ระหว่างกระบวน QA สำหรับเวอร์ชันที่ยังได้รับการสนับสนุน เราจึงตัดสินใจไม่ชะลอการส่งมอบ Patch ให้ลูกค้า ซึ่งสามารถปิดช่องทางหลักที่ใช้ในการ Exploit ได้ แม้ว่าจะพบช่องโหว่ Local Privilege Escalation (LPE) เพิ่มเติมก็ตาม"
"ด้วยเหตุนี้ ในช่วงแรกเราจึงมุ่งเน้นไปที่การเปิดเผยข้อมูล CVE-2026-104935 และการปกป้องลูกค้าให้รวดเร็วที่สุด"
บริษัท Cybersecurity อย่าง Volexity ซึ่งเป็นผู้ค้นพบช่องโหว่ดังกล่าวรายงานในขณะนั้นว่า Threat Actor ที่ถูกติดตามภายใต้ชื่อ UTA0576 ได้ใช้ช่องโหว่ CVE-2026-104935 ร่วมกับช่องโหว่อีก 2 รายการ อย่างน้อยตั้งแต่วันที่ 3 ตุลาคม เพื่อให้สามารถรันโค้ดด้วยสิทธิ์ระดับ Root บนอุปกรณ์ ICS ที่ติดตั้ง Patch ครบถ้วนแล้ว โดยไม่ต้องผ่าน Authentication
Volexity ระบุว่า "สิ่งที่น่าสังเกตคือ UTA0576 ไม่ได้ติดตั้ง Malware หรือ Web Shell แต่เลือก Exploit อุปกรณ์ซ้ำทุกครั้งที่ต้องการรันคำสั่ง และยังแก้ไข Log เพื่อปกปิดร่องรอยการโจมตี ทำให้สามารถหลบเลี่ยงการตรวจจับของ Ivanti Integrity Checker Tool ได้"
บริษัท Threat Intelligence อย่าง Defused ยืนยันรายงานของ Volexity เช่นกัน โดยระบุว่า พบสัญญาณแรกของการ Exploit ช่องโหว่ CVE-2026-104935 ในการโจมตีจริงตั้งแต่วันที่ 1 ตุลาคม
เมื่อวันอังคารที่ผ่านมา CISA ได้เพิ่ม CVE-2026-104935 ลงในรายการช่องโหว่ที่กำลังถูกใช้ในการโจมตีจริง พร้อมสั่งให้หน่วยงานรัฐบาลกลางติดตั้ง Patch ภายในวันศุกร์
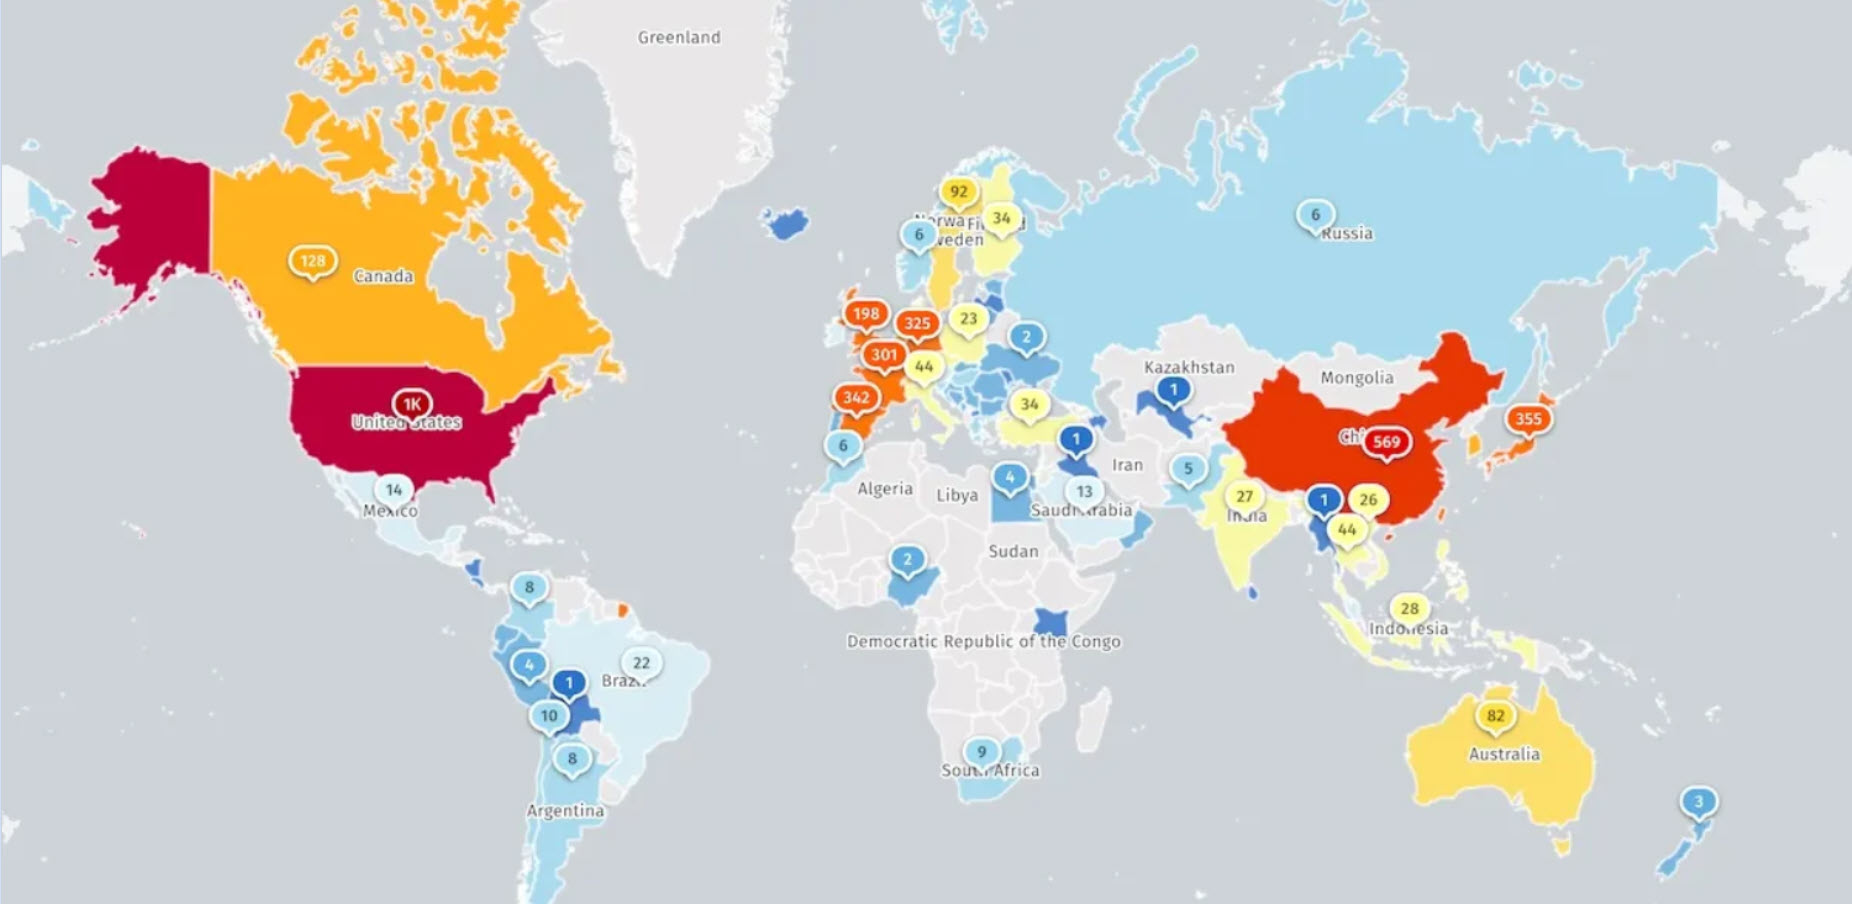
Shadowserver ซึ่งเป็นองค์กรติดตามภัยคุกคามบนอินเทอร์เน็ตรายงานว่า ปัจจุบันพบอุปกรณ์ ICS มากกว่า 5,000 เครื่องที่เปิดให้เข้าถึงได้จากอินเทอร์เน็ต แต่ยังไม่มีข้อมูลว่าอุปกรณ์เหล่านี้ได้รับการป้องกันจากการโจมตีที่กำลังเกิดขึ้นแล้วจำนวนเท่าใด
Threat Actor มักมุ่งโจมตีช่องโหว่ของ Ivanti โดยหลายครั้งเป็นการโจมตีแบบ Zero-day เนื่องจากช่องโหว่เหล่านี้ทำให้ผู้โจมตีเข้าสู่เครือข่ายขององค์กรได้อย่างรวดเร็ว เพื่อขโมยข้อมูลสำคัญของบริษัท และลูกค้า
ตลอดหลายปีที่ผ่านมา Ivanti ได้ออก Patch แก้ไขช่องโหว่ Zero-day อีกหลายรายการใน Connect Secure ที่ถูกนำมาใช้ในการโจมตีจริง โดยบางรายการถูกนำมาใช้ร่วมกันในการโจมตีเป็นวงกว้างเพื่อติดตั้ง Malware
ในช่วงต้นเดือนมกราคม 2024 Ivanti ได้แก้ไขช่องโหว่ Command Injection (CVE-2024-21887) และ Authentication Bypass (CVE-2023-46805) ก่อนจะแก้ไขช่องโหว่ Server-Side Request Forgery (CVE-2024-21893) ในอีก 2 สัปดาห์ต่อมา
ล่าสุด Ivanti ได้แก้ไขช่องโหว่ Remote Code Execution (RCE) หมายเลข CVE-2025-0282 ในเดือนมกราคม 2025 และช่องโหว่ RCE อีกรายการคือ CVE-2025-22457 ซึ่งถูก Exploit โดยกลุ่มแฮ็กเกอร์ที่ได้รับการสนับสนุนจากรัฐฯ และมีความเชื่อมโยงกับจีน อย่างน้อยตั้งแต่ช่วงกลางเดือนมีนาคม 2025
Ivanti มีพนักงานมากกว่า 3,000 คน มีเครือข่ายพันธมิตรมากกว่า 7,000 ราย และมีลูกค้าทั่วโลกมากกว่า 40,000 รายที่ใช้โซลูชันบริหารจัดการสินทรัพย์ด้าน IT ของบริษัท
นับตั้งแต่เดือนพฤศจิกายน 2021 CISA ได้ระบุช่องโหว่ของ Ivanti จำนวน 38 รายการที่ถูกใช้ในการโจมตีจริง โดยในจำนวนนี้มี 12 รายการที่ถูกนำไปใช้ในการโจมตีด้วย Ransomware ด้วย
ที่มา : Bleepingcomputer
You must be logged in to post a comment.