
eMudhra ซึ่งเป็นหน่วยงานในการออก Certificate ได้เพิกถอน Certificates ระดับ Intermediate ที่ถูกโจมตีจำนวน 8 รายการ หลังจากนักวิจัยพบว่า Private keys ของ Certificates เหล่านั้นมีความไม่ปลอดภัยมากจนใครก็สามารถกู้คืนได้เกือบจะในทันที และสามารถนำไปใช้ปลอมแปลงเป็น Certificates ที่น่าเชื่อถือสำหรับเว็บไซต์ที่ถูกต้องได้
เบราว์เซอร์ และระบบปฏิบัติการหลัก ๆ ต่างเชื่อถือ Certificates ที่ถูกโจมตีเหล่านี้ ซึ่งอาจทำให้ผู้โจมตีสามารถสวมรอยเป็นเว็บไซต์ที่ถูกต้อง และดักจับการสื่อสารที่เข้ารหัสไว้ได้
นักวิจัยด้านความปลอดภัยที่ใช้ชื่อว่า Wayne ค้นพบช่องโหว่ดังกล่าวเมื่อวันที่ 17 ตุลาคม ขณะทำการสแกนข้อมูล Certificate ที่เปิดเผยต่อสาธารณะ
ตามรายงานเหตุการณ์ของ Mozilla ระบุว่า Certificates ทั้ง 8 รายการใช้ Private key P-384 ที่สร้างขึ้นในเดือนเมษายน 2025 ซึ่งมีค่าน้อยกว่า 256 ทำให้ทุกคนสามารถกู้คืนคีย์ได้โดยการทดสอบตัวเลขที่เป็นไปได้เพียงแค่ 256 ตัวเท่านั้น
เพื่อแสดงให้เห็นถึงความไม่ปลอดภัยดังกล่าว Flüpke นักวิจัยด้านความปลอดภัยได้เผยแพร่ Private key ที่ถูกโจมตีรายการหนึ่งบน GitHub โดยแสดงให้เห็นว่า Private key สำหรับ Certificate "EM OV TLS CA - G3C" ของ eMudhra มีค่าเพียง 4 เท่านั้น
BleepingComputer ได้ตรวจสอบ และยืนยันว่า Published key นั้นตรงกับหนึ่งใน Certificates ที่ถูกเพิกถอนจริง
eMudhra ได้ชี้แจงต่อ Mozilla โดยระบุว่า สาเหตุของช่องโหว่เกิดจาก Error ในสคริปต์ที่ใช้สร้าง Certificates เมื่อเดือนเมษายน 2025 โดยบริษัทระบุว่า Error ดังกล่าวทำให้เกิด Keys ชุดที่สองที่ไม่ปลอดภัย และถูกนำไปใช้ Certificate signing โดยไม่ได้ตั้งใจเนื่องจากมี Labels คล้ายกับ Keys ที่ถูกสร้างอย่างถูกต้อง
Certificates บางส่วนที่ได้รับผลกระทบยังถูกส่งไปยัง Sectigo เพื่อทำการ Cross-signing อีกด้วย
eMudhra ระบุว่า Certificates ระดับ Intermediate ที่ได้รับผลกระทบส่วนใหญ่ไม่เคยถูกนำมาใช้งานจริงในระบบ และไม่พบหลักฐานว่าถูกนำไปใช้เพื่อออก Certificates ให้กับผู้ใช้ปลายทาง
อย่างไรก็ตาม ผู้โจมตีอาจกู้คืน และนำ Keys ที่ไม่ปลอดภัยเหล่านี้ไปใช้ในการโจมตีได้ตั้งแต่ช่วงที่ถูกสร้างขึ้นในเดือนเมษายน 2025 แม้จะยังไม่มีหลักฐานว่าเกิดเหตุการณ์นี้ขึ้นก็ตาม
หลังจากการเปิดเผยข้อมูล eMudhra ได้เพิกถอน Certificates ที่ถูกโจมตีทั้ง 8 รายการ และระงับการออก Certificates ใหม่ภายใต้ G3 Root
ผู้พัฒนาเบราว์เซอร์ และผู้จำหน่ายซอฟต์แวร์ออกแพตช์แก้ไข
Mozilla ระบุว่าได้บล็อก Certificates ที่ถูกโจมตีผ่านระบบ OneCRL ของ Firefox เมื่อวันที่ 17 ตุลาคม ซึ่งช่วยปกป้องผู้ใช้โดยไม่ต้องอัปเดต หรือรีสตาร์ทเบราว์เซอร์
ในวันเดียวกัน Google Chrome ยังได้บล็อก Certificates ระดับ Intermediates ที่ถูกโจมตีจำนวน 6 รายการที่ได้รับอนุญาตให้ออก TLS certificates ในขณะที่ Apple ได้เพิ่มมาตรการป้องกันเมื่อวันที่ 22 ตุลาคม
นอกจากนี้ Mozilla ยังปล่อยอัปเดต Firefox 158.0.1 พร้อมการอัปเดตสำหรับเวอร์ชัน ESR เมื่อวันที่ 20 ตุลาคม เพื่อปกป้องผู้ใช้งานที่มีการตั้งค่าเบราว์เซอร์ที่ไปขัดขวางไม่ให้รับอัปเดตการเพิกถอนก่อนหน้านี้
อย่างไรก็ตาม ซอฟต์แวร์ที่ใช้ Certificate stores ของตนเอง หรือไม่ได้ตรวจสอบการเพิกถอน Certificate อาจยังคงเชื่อถือ Certificate ระดับ Intermediates ที่ถูกโจมตีเหล่านี้ต่อไปจนกว่าจะได้รับการอัปเดต
ทีมพัฒนา Go ได้ออกเวอร์ชัน 1.27.3 และ 1.26.10 เพื่อแก้ไขช่องโหว่ดังกล่าว โดยมีการติดตามด้วยหมายเลข CVE-2026-111943
Dennis Jackson วิศวกรด้าน Cryptography ของ Mozilla ยังได้จัดทำเว็บไซต์ติดตามเหตุการณ์ที่ระบุรายชื่อซอฟต์แวร์ที่ได้รับผลกระทบ และการอัปเดตความปลอดภัยที่มีให้
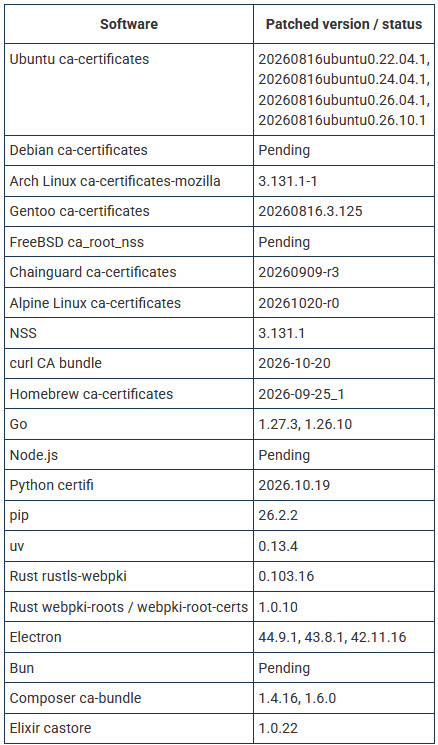
Jackson ยังเตือนด้วยว่า /usr/bin/curl utility ที่มาพร้อมกับ macOS อาจยังคงเชื่อถือ Certificates ที่ถูกโจมตีเหล่านี้อยู่ เนื่องจาก Certificate bundle ไม่ได้มีการตรวจสอบข้อมูลการเพิกถอน
ผู้ดูแลระบบสามารถใช้ Test endpoints และคำแนะนำในการลดผลกระทบเพื่อตรวจสอบว่าระบบของตนยังคงได้รับผลกระทบอยู่หรือไม่
ผู้ใช้ และผู้ดูแลระบบควรติดตั้งการอัปเดตซอฟต์แวร์ที่มี เพื่อให้แน่ใจว่าจะไม่มีการเชื่อถือ Certificates ที่ถูกโจมตีอีกต่อไป
ที่มา : Bleepingcomputer
You must be logged in to post a comment.