
Fortinet ได้ออกประกาศแจ้งเตือนลูกค้าเกี่ยวกับช่องโหว่ระดับ Critical ใน FortiMail ซึ่งมีหมายเลข CVE-2026-104286 โดยช่องโหว่นี้กำลังถูกโจมตีในลักษณะ Zero-Day เพื่อสั่งรันโค้ด หรือคำสั่งโดยไม่ได้รับอนุญาตบนอุปกรณ์ที่มีช่องโหว่
CVE-2026-104286 (คะแนน CVSS 9.8/10 ความรุนแรงระดับ Critical) เป็นช่องโหว่ที่เกิดจากการจำกัดเส้นทางไฟล์ไปยังไดเรกทอรีที่ถูกจำกัดสิทธิ์ไม่ถูกต้อง ('Path Traversal' - CWE-22) และการจัดการ NULL Byte หรือ NULL Character ไม่ถูกต้อง (CWE-158) ที่ส่งผลกระทบต่อ FortiMail management interface ทำให้ Hacker ที่ไม่ต้องผ่านการยืนยันตัวตน สามารถเขียนไฟล์ใด ๆ ลงในระบบปฏิบัติการเบื้องต้นได้ ผ่านการส่ง requests แบบ HTTP หรือ HTTPS ที่ถูกสร้างขึ้นมาเป็นพิเศษ
Gwendal Guégniaud ทีมความปลอดภัยผลิตภัณฑ์ของ Fortinet เป็นผู้ค้นพบช่องโหว่นี้ภายในองค์กร โดยช่องโหว่ดังกล่าวส่งผลกระทบต่อ FortiMail เวอร์ชัน 8.0.0 ถึง 8.0.1, เวอร์ชัน 7.6.0 ถึง 7.6.6, เวอร์ชัน 7.4.0 ถึง 7.4.8 และเวอร์ชัน 7.2.0 ถึง 7.2.9
Fortinet ระบุว่า ช่องโหว่นี้กำลังถูกนำมาใช้ในการโจมตีอยู่ในขณะนี้ และขอแนะนำให้ลูกค้าปฏิบัติตามวิธีการแก้ไขชั่วคราว (workarounds) ที่แนะนำไว้ จนกว่าจะสามารถติดตั้งแพตช์ความปลอดภัยได้
ผู้ใช้งาน FortiMail เวอร์ชัน 7.2 สามารถแก้ไขช่องโหว่นี้ได้โดยการอัปเกรดไปใช้เวอร์ชันใน 7.4.x หรือใหม่กว่า
สำหรับ FortiMail เวอร์ชัน 7.4, 7.6 และ 8.0 ที่ได้รับผลกระทบนั้น ยังไม่มีแพตช์ความปลอดภัยออกมาในขณะนี้ โดย Fortinet ได้ระบุว่าเวอร์ชันที่จะมีการแก้ไขช่องโหว่นี้คือ 7.4.9, 7.6.7 และ 8.0.2 ซึ่งจะปล่อยออกมาในอนาคต
ในระหว่างที่รอเวอร์ชันที่ได้รับการแก้ไขช่องโหว่ Fortinet ระบุว่าผู้ดูแลระบบสามารถลดความเสี่ยงจากช่องโหว่นี้ได้โดยการปิดการใช้งานฟีเจอร์ IBE ด้วยคำสั่งต่อไปนี้:
config system encryption ibe
set status disable
end
อีกทางเลือกหนึ่งในการแก้ไขปัญหาชั่วคราวคือ ผู้ดูแลระบบสามารถปิดกั้นการเข้าถึงหน้าจัดการระบบ (management interface) ของ FortiMail จากอินเทอร์เน็ต หรือจำกัดสิทธิ์การเข้าถึงให้ทำได้เฉพาะจากเครือข่ายส่วนตัวที่เชื่อถือได้เท่านั้น
นอกจากนี้ Fortinet ยังได้เผยแพร่ข้อมูล Indicators of Compromise หรือ IOCs ที่เกี่ยวข้องกับการโจมตีครั้งนี้ ซึ่งรวมถึงไฟล์ต่าง ๆ ที่ถูกเพิ่ม หรือแก้ไขในระบบที่ตกเป็นเหยื่อ
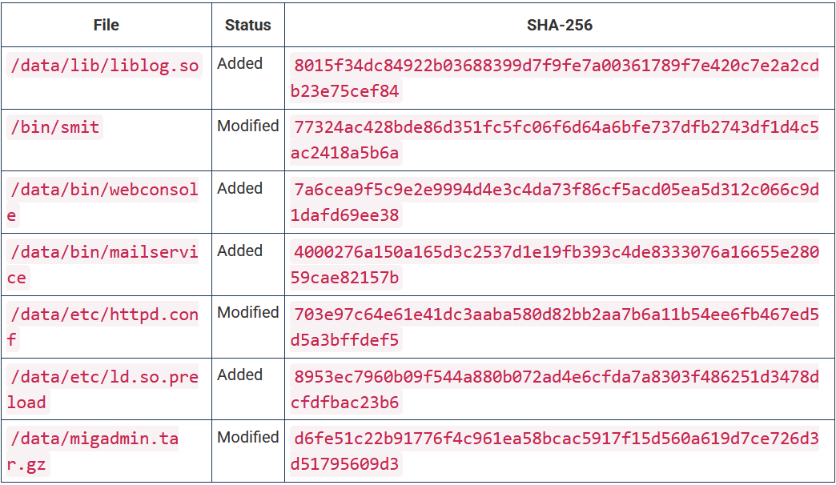
รวมถึงระบุ IP address ได้แก่ 79[.]141[.]169[.]187 และ 45[.]129[.]0[.]192 ว่ามีความเกี่ยวข้องกับการโจมตีดังกล่าว
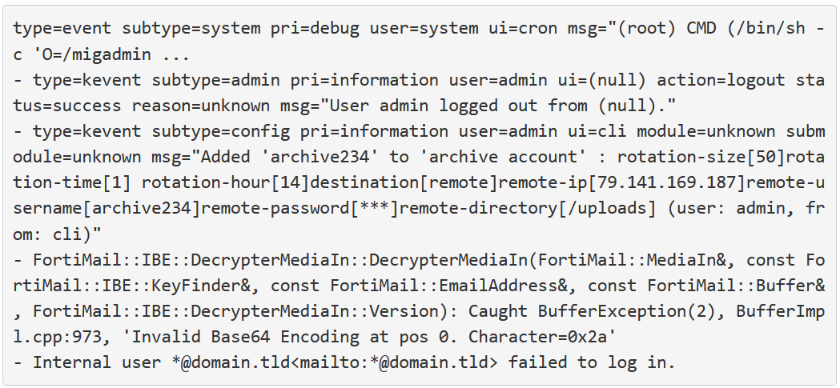
เอกสารแจ้งเตือนความปลอดภัยยังระบุรายการ log entries ที่ผู้ดูแลระบบสามารถใช้เพื่อตรวจสอบว่าอุปกรณ์ใดบ้างที่อาจตกเป็นเหยื่อของการโจมตี
หนึ่งในรายการ log ดังกล่าว แสดงให้เห็นการตั้งค่าบัญชี archive ที่ชื่อว่า archive234 ผ่านทาง command line โดยกำหนดให้ 79[.]141[.]169[.]187 เป็นเซิร์ฟเวอร์ปลายทาง และใช้ /uploads เป็นไดเรกทอรีปลายทาง ซึ่งอาจบ่งชี้ว่า Hacker ได้กำหนดค่าอุปกรณ์ FortiMail ที่ถูกโจมตีให้ส่งข้อมูล archived data ไปยังเซิร์ฟเวอร์ภายนอก
รายการ log อื่น ๆ ได้แก่ การทำงานของ cron job ที่สั่งรันคำสั่งเกี่ยวข้องกับ /migadmin, เหตุการณ์การออกจากระบบของผู้ดูแลระบบ (administrator logout), ข้อผิดพลาดในการถอดรหัส IBE อันเนื่องมาจากรูปแบบ Base64 ที่ไม่ถูกต้อง และความพยายามเข้าสู่ระบบที่ไม่สำเร็จ
ตัวอย่างเหตุการณ์ใน Logs ที่ Fortinet นำเสนอมีดังนี้:
Fortinet ยังไม่ได้เปิดเผยข้อมูลว่ามีการโจมตีช่องโหว่นี้ครั้งแรกเมื่อใด มีระบบจำนวนเท่าใดที่ได้รับผลกระทบ หรือใครเป็นผู้อยู่เบื้องหลังการโจมตี
เมื่อ BleepingComputer สอบถามข้อมูลเพิ่มเติมเกี่ยวกับกิจกรรมการโจมตี Fortinet ได้แนะนำให้ลูกค้าดูรายละเอียดจากเอกสารแจ้งเตือนความปลอดภัย และระบุว่าทางบริษัทกำลังประสานงานกับหน่วยงานภาครัฐ รวมถึง CISA
Fortinet ให้ข้อมูลกับ BleepingComputer ว่า "Fortinet ได้เผยแพร่เอกสารแจ้งเตือนเพื่อแนะนำแนวทางเกี่ยวกับช่องโหว่ CVE-2026-104286 (FG-IR-26-175) ซึ่งรวมถึงวิธีการแก้ไขปัญหาชั่วคราวเพื่อช่วยให้ลูกค้าลดความเสี่ยง"
"เพื่อให้สอดคล้องกับความมุ่งมั่นของ Fortinet ในการเปิดเผยข้อมูลด้านความปลอดภัย (PSIRT) อย่างมีความรับผิดชอบ และความร่วมมือระหว่างภาครัฐและเอกชน เรากำลังสื่อสารกับหน่วยงานภาครัฐที่เกี่ยวข้อง รวมถึง CISA เกี่ยวกับเนื้อหาในเอกสารแจ้งเตือนฉบับนี้" ขณะนี้ CISA ได้เพิ่มช่องโหว่ CVE-2026-104286 เข้าไปในรายการช่องโหว่ที่เคยถูกนำไปใช้โจมตีจริง (Known Exploited Vulnerability catalog) และกำหนดให้หน่วยงานของรัฐบาลกลางต้องดำเนินการตรวจสอบเบื้องต้นทางนิติวิทยาศาสตร์ (forensic triage) รวมถึงดำเนินการแก้ไขเพื่อลดความเสี่ยงจากช่องโหว่ดังกล่าวให้แล้วเสร็จภายในวันที่ 4 ตุลาคม 2026
ที่มา : Bleepingcomputer
You must be logged in to post a comment.