
Malware framework ที่ไม่เคยถูกพบมาก่อนในชื่อ BambooToken ซึ่งมีการเคลื่อนไหวมาตั้งแต่ปี 2023 เป็นอย่างน้อย ปัจจุบันได้หันมาใช้โปรโตคอล Message Queuing Telemetry Transport (MQTT) เพื่อสื่อสารกับระบบ Windows และ Linux
มัลแวร์ตัวนี้นำ MQTT มาใช้ในการสื่อสารเพื่อ Command-and-Control (C2) ในสายพันธุ์ที่ถูกพัฒนาขึ้นระหว่างปี 2024 ถึง 2025 โดยได้เข้าแทรกซึม และเจาะระบบเซิร์ฟเวอร์ที่รองรับแอปพลิเคชันมือถือ, บริการทางกฎหมาย และการเงิน รวมถึงระบบสำหรับการพัฒนาซอฟต์แวร์
MQTT เป็นโปรโตคอลรับส่งข้อความแบบ Lightweight ซึ่งออกแบบมาสำหรับอุปกรณ์ IoT เป็นหลัก โปรโตคอลนี้อาศัย Central broker และช่องทางที่เรียกว่า “Topics” ในการส่งต่อข้อความจากผู้ส่ง (Publishers) ไปยังผู้ติดตาม (Subscribers) แทนที่จะใช้ช่องทางการสื่อสารแบบเชื่อมต่อกันโดยตรง
แม้ว่าโปรโตคอล MQTT จะไม่ใช่เทคโนโลยีใหม่ แต่ก็ถือเป็นแนวทางการโจมตีทางไซเบอร์ที่ไม่ค่อยพบเห็นบ่อยนัก โดยก่อนหน้านี้ในปี 2023 นักวิจัยจากบริษัทด้านความปลอดภัยทางไซเบอร์ ESET เคยรายงานถึง Backdoor อีกตัวที่ไม่เกี่ยวข้องกันในชื่อ MQsTTang มาแล้ว
ในกรณีของ BambooToken เครื่อง Host ที่ติดมัลแวร์จะทำการติดตาม Topics ที่ผูกกับรหัสประจำตัวเฉพาะของเครื่องนั้น ๆ จากนั้นผู้โจมตีจะทำการส่งคำสั่งไปยัง Topics ดังกล่าว เพื่อให้เครื่องที่ติดมัลแวร์รับคำสั่งไปประมวลผล
ตัวมัลแวร์จะส่งข้อมูลสถานะ และข้อมูลของระบบกลับไปผ่านทาง Broker และรอรับคำสั่งจากผู้ควบคุมมัลแวร์ผ่านทาง Topics ที่ได้ทำการติดตามไว้
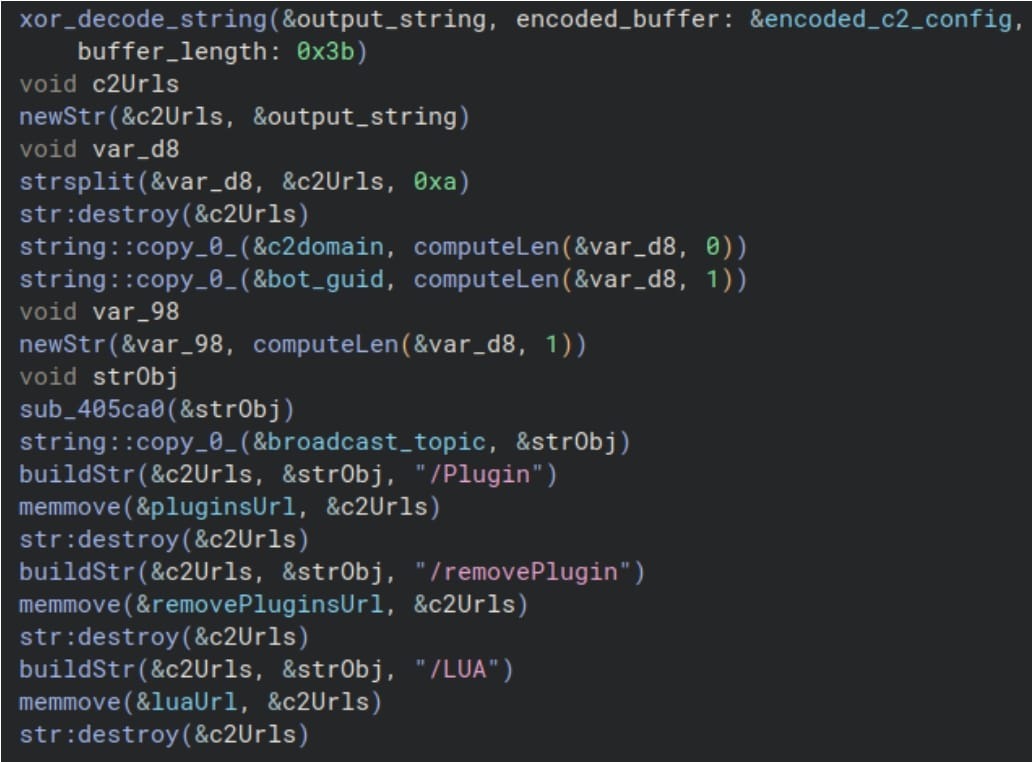
แนวทางนี้มีข้อดีคือระบบที่ติดมัลแวร์จะไม่เชื่อมต่อโดยตรงกับโครงสร้างพื้นฐานของผู้โจมตี ซึ่งช่วยเพิ่มความสามารถในการหลบหลีก และความต้านทานต่อการถูกกำจัด ในขณะเดียวกัน การสื่อสารยังสามารถทำงานแบบไม่ Synchronous พร้อมกัน ซึ่งช่วยให้การทำงานของมัลแวร์สามารถดำเนินต่อไปได้อย่างต่อเนื่องแม้ในช่วงที่เครือข่ายขัดข้องชั่วคราว
รายงานล่าสุดจาก Black Lotus Labs ซึ่งเป็นหน่วยงานวิจัยของ Lumen ระบุว่า BambooToken ทำให้ระบบติดมัลแวร์โดยใช้เทคนิค Side-loading ผ่านซอฟต์แวร์ Tendyron OnKey USB-token ที่มี Digitally signed หรือโดยการปลอมตัวเป็นชุดโปรแกรมสำนักงาน Kingsoft Office
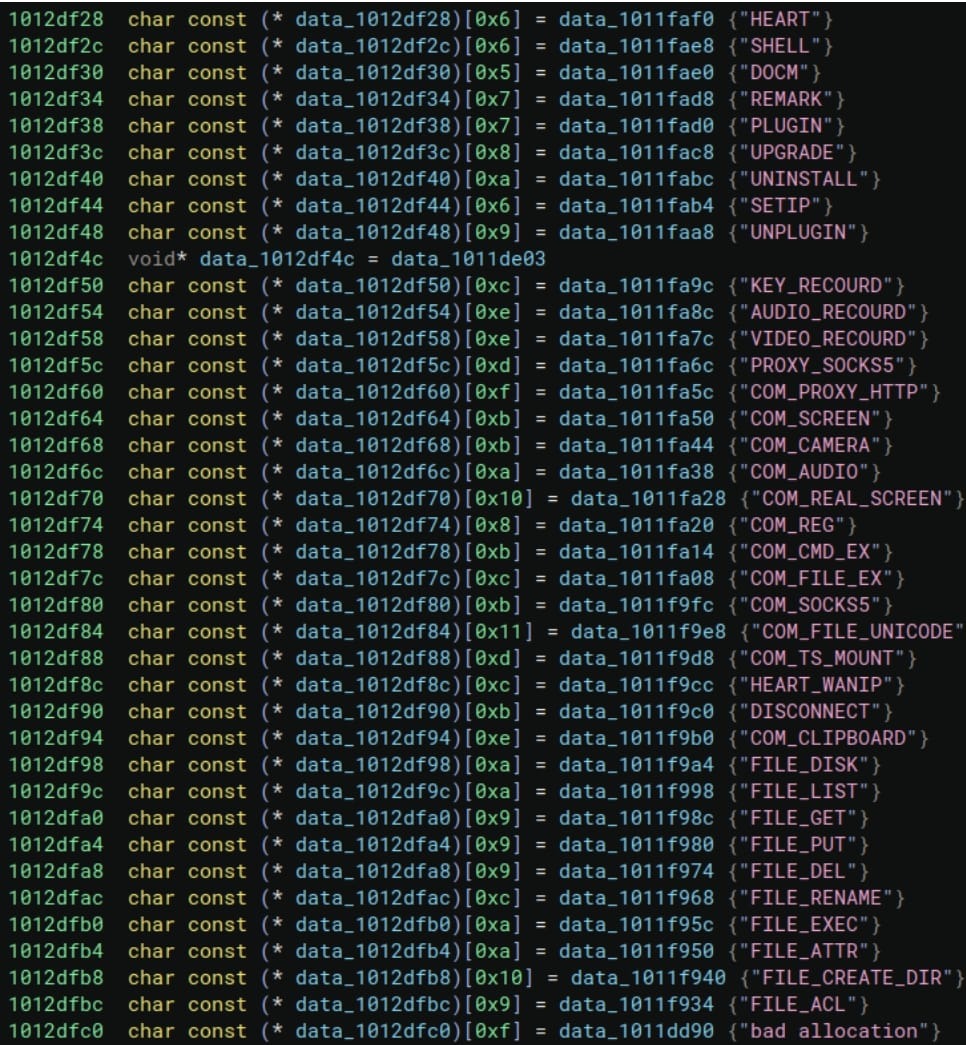
นักวิจัยสามารถกู้คืน Plugin ของ BambooToken ที่ทำหน้าที่ตรวจสอบรายชื่อโปรแกรม Antivirus บนเครื่อง Hosts ที่ติดมัลแวร์ และส่งผลลัพธ์กลับไปยัง C2 เซิร์ฟเวอร์ นอกจากนี้ยังพบชุดข้อความที่แสดงให้เห็นถึงการดักจับการพิมพ์ (Keylogging), การขโมยข้อมูลใน Clipboard, การบันทึกเสียง, การแอบถ่ายผ่าน Webcam และการจับภาพหน้าจอ
อย่างไรก็ตาม รายละเอียดเหล่านี้ถูกกู้คืนมาจาก "Dead code" ทำให้นักวิจัยไม่สามารถยืนยันได้อย่างมั่นใจว่า Modules ที่อ้างถึงนี้มีอยู่จริง และถูกนำมาใช้ในการโจมตีแล้ว หรือยังอยู่ในระหว่างขั้นตอนการพัฒนา
นักวิจัยยังพบมัลแวร์ในสายพันธุ์ Linux นั่นคือ BambooToken เวอร์ชัน 2.1 ซึ่งเป็นเวอร์ชันล่าสุด (ตรวจพบเมื่อเดือนธันวาคม 2025) ที่สามารถเชื่อมโยงกับแคมเปญการโจมตีในครั้งนี้ได้
มัลแวร์เวอร์ชันนี้ยังคงใช้ MQTT เช่นกัน โดยจะทำการรวบรวมข้อมูลระบบอย่างละเอียด, สามารถเปิดใช้งาน Command shell และอนุญาตให้ผู้ควบคุมมัลแวร์สามารถอัปโหลด, ดาวน์โหลด และลบไฟล์ต่าง ๆ ได้ อย่างไรก็ตาม Black Lotus Labs ระบุว่า "ตัวอย่างมัลแวร์บนระบบ Linux ดูเหมือนจะยังอยู่ในระหว่างการพัฒนา"
ข้อมูล Telemetry จาก Lumen ตรวจพบองค์กรระดับ Enterprise ประมาณ 10 กว่าแห่งที่ถูกเจาะระบบ ซึ่งส่วนใหญ่อยู่ในภูมิภาคเอเชีย และอเมริกาใต้ โดยประกอบไปด้วย โรงแรม, บริษัทด้านชีวการแพทย์, สำนักงานกฎหมาย, สถาบันการเงิน และเว็บไซต์ Crypto ในประเทศลิทัวเนีย
นอกจากนี้ นักวิจัยยังพบว่าเซิร์ฟเวอร์ที่ถูกเจาะระบบส่วนใหญ่นั้น มีความเกี่ยวข้องกับโครงสร้างพื้นฐานระบบ Backend ของแอปพลิเคชันบนมือถือ
กลุ่มผู้โจมตียังได้เจาะเข้าสู่เซิร์ฟเวอร์ GitLab แห่งหนึ่งในฮ่องกง ซึ่งถือเป็นการสร้าง Foothold ที่อาจนำไปสู่การโจมตีแบบ Supply-chain attacks ได้ในอนาคต
ทาง Lumen ตั้งข้อสันนิษฐานว่า กิจกรรมการโจมตีบางส่วนอาจมุ่งเป้าไปที่ผู้ใช้งานชาวจีนในต่างประเทศ ที่พยายามเข้าถึงบริการต่าง ๆ ในจีนแผ่นดินใหญ่ผ่านทางบริการ SpeedCN VPN
แม้ว่านักวิจัยจะยังไม่สามารถระบุได้อย่างแน่ชัดว่ากิจกรรมของ BambooToken เป็นฝีมือของกลุ่มผู้โจมตีกลุ่มใดโดยเฉพาะ หรือจัดอยู่ในกลุ่มผู้ไม่หวังดีที่เป็นที่รู้จักกลุ่มใด แต่พวกเขาก็ตั้งข้อสังเกตว่า รูปแบบการเลือกเป้าหมายนั้นมีความสอดคล้องกับปฏิบัติการของกลุ่มแฮ็กเกอร์ที่มีความเชื่อมโยงกับประเทศจีน
ปัจจุบัน Lumen ได้ทำการเผยแพร่ข้อมูล Indicators of Compromise (IoCs) ที่เกี่ยวข้องกับกิจกรรมนี้ เพื่อช่วยเหลือทีมผู้ดูแลระบบความปลอดภัยในการตรวจจับ และบล็อกการโจมตีดังกล่าว : lumen
ที่มา : bleepingcomputer
You must be logged in to post a comment.