
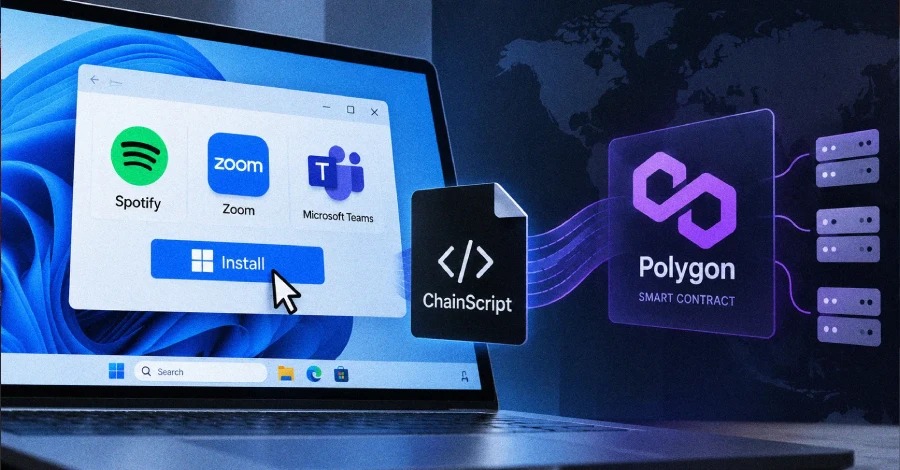
กลุ่มผู้โจมตีกำลังใช้รูปแบบการหลอกลวงที่คล้ายกับ ClickFix เพื่อส่ง Remote Access Trojan (RAT) ที่ก่อนหน้านี้ยังไม่เคยถูกพบมาก่อน ซึ่งมีชื่อว่า ChainScript
นักวิจัยจาก Blackpoint Adversary Pursuit Group (APG) ได้แก่ Sam Decker, Andi Ursry และ Nevan Beal ระบุว่า “ChainScript ปรากฏภายใต้ชื่อ Build หลายรูปแบบ เช่น ComponentTask33, UpdateDigital, HostShared และ OrchidViolet66 ขณะเดียวกันก็ปลอมตัวเป็นซอฟต์แวร์อย่าง Spotify, Zoom Workplace และ Microsoft Teams”
เช่นเดียวกับ Malware หลายตระกูลที่พบในช่วงไม่กี่เดือนที่ผ่านมา ChainScript ใช้เทคนิคการค้นหา Command-and-Control (C2) ในลักษณะ EtherHiding โดยอาศัย Polygon smart contract เพื่อค้นหา WebSocket infrastructure ที่กำลังใช้งานอยู่
ChainScript เป็น RAT ที่มีความสามารถครบถ้วน และเปิดให้ Operator สามารถเข้าถึงระบบได้จากระยะไกล ซึ่งรวมถึงการใช้งาน CMD และ PowerShell แบบ Interactive, การจัดการไฟล์, การจับภาพหน้าจอ (Screenshot Capture), การติดตั้ง Payload, การตรวจสอบ Cryptocurrency Wallet ทั้งในรูปแบบ Desktop Applications และ Browser Extensions รวมถึงการ Remote JavaScript Execution
จุดเริ่มต้นของ Attack Chain คือการใช้ ClickFix lure ซึ่งนำไปสู่การดาวน์โหลด และเรียกใช้ Windows Installer ที่เป็นอันตรายผ่าน "msiexec.exe" โดย Installer ชื่อ "ComponentTask33-4d14e6ac.msi" ซึ่งปลอมตัวเป็น Spotify จะติดตั้ง Node.js runtime และเปิดใช้งาน ChainScript JavaScript agent ผ่านขั้นตอนที่ซ่อนอยู่ซึ่งประกอบด้วย PowerShell และ VBScript
PowerShell script จะ Drop Components ต่าง ๆ ได้แก่ Runtime, Agent Source, Configuration และ Auxiliary Binaries อื่น ๆ ลงใน Path ที่มีลักษณะเหมือนเป็นของ Microsoft ภายในโฟลเดอร์ "%LOCALAPPDATA%" ส่วน VBScript ทำหน้าที่เป็น Launcher หลักสำหรับ ChainScript
จากนั้น Agent ที่กำลังทำงานอยู่จะสร้าง User-level Persistence ผ่าน Scheduled Task โดยมี Registry Run key เป็นกลไกสำรอง เมื่อทำงาน ChainScript จะเชื่อมต่อไปยัง C2 Server ผ่าน WebSockets และรับ Tasking เพิ่มเติม ทำให้ Threat Actor สามารถควบคุมระบบที่ถูก Compromise ได้โดยตรง นอกจากนี้ Commands ที่รองรับยังเปิดให้ Malware สามารถ Self-update และลบ Persistence ของตัวเองได้อีกด้วย
ผลการค้นพบดังกล่าวแสดงให้เห็นว่า Threat Actors กำลังหันมาใช้ Decentralized Infrastructure ที่มีความยืดหยุ่นมากขึ้น เพื่อช่วยต่อต้านความพยายามในการ Takedown และทำให้การดำเนินงานสามารถดำเนินต่อไปได้อย่างไม่หยุดชะงัก
Blackpoint ระบุว่า “ChainScript สะท้อนให้เห็นถึงรูปแบบใหม่ของ Malware ที่ใช้ Development Frameworks และ Blockchain-based C2 Discovery เพื่อรองรับ Infrastructure Rotation และทำให้การตรวจจับแบบดั้งเดิมที่อาศัย Indicators มีความซับซ้อนมากขึ้น ด้วยการแยก Backend Discovery ออกจากตัว Malware และใช้ Polygon contract เป็น External Resolver ทำให้ Operator สามารถ Redirect เครื่องที่ติดมัลแวร์ไปยัง Infrastructure ใหม่ได้ ขณะที่ยังคงใช้ Implant และ Reconnect Workflow เดิม”
ClickFix วิธีที่ทำให้ผู้ใช้ Mac และ Windows ติด Malware ด้วยตัวเอง
การเปิดเผยข้อมูลดังกล่าวเกิดขึ้นในช่วงเดียวกับที่ Threat Actors ได้ Compromise บัญชี Reddit อย่างเป็นทางการของ HBO Max ("u/hbomax") และนำบัญชีดังกล่าวมาใช้เผยแพร่โฆษณาที่เป็นอันตราย ซึ่งเปิดการโจมตีแบบ ClickFix เพื่อทำให้ Windows และ macOS devices ติด Information stealing Malware โดยกิจกรรมดังกล่าวได้รับชื่อว่า PasteSwitch จาก Hudson Rock และ ADAMnetworks อย่างไรก็ตาม ยังไม่ทราบว่าบัญชีดังกล่าวถูกเจาะได้อย่างไร รวมถึงยังไม่ทราบว่ามีผู้ใช้งานกี่รายที่คลิกโฆษณาปลอมเหล่านี้ และมีจำนวนเท่าใดที่ถูก Compromise จากเหตุการณ์ดังกล่าว
บน macOS พบว่า PasteSwitch ถูกใช้เพื่อส่ง MacSync, Atomic macOS Stealer (AMOS) และ Cryptocurrency Wallet Applications ปลอมที่ออกแบบมาเพื่อขโมย Recovery Phrases ขณะที่ฝั่ง Windows จะกระจาย Amatera Stealer และ Cryptocurrency Clippers เช่น AnimateClipper และ ZigClipper โดยรวมแล้ว บัญชี Reddit ที่ผ่านการ Verified ดังกล่าวได้เผยแพร่โฆษณาที่เป็นอันตรายจำนวน 108 รายการภายในระยะเวลา 48 ชั่วโมง ในช่วงกลางเดือนกันยายน 2026
ข้อมูลที่ Seqrite Labs เปิดเผยระบุว่า การติดมัลแวร์ MacSync กระจุกตัวอยู่ในสหรัฐฯ มากที่สุด ตามด้วยสหราชอาณาจักร, เยอรมนี, ญี่ปุ่น, แคนาดา, ฝรั่งเศส, สิงคโปร์, ออสเตรเลีย, อินเดีย และเนเธอร์แลนด์ โดย Chandra Kant Bauri นักวิจัยระบุว่า “แคมเปญ MacSync มุ่งเป้าไปยังภูมิภาคที่มีการใช้งาน macOS ในองค์กรอย่างแพร่หลายเป็นหลัก รวมถึงภาคส่วน Technology และ Software Development ตลอดจนชุมชน Cryptocurrency หรือ Web3 ที่มีการใช้งานจำนวนมาก”
Hudson Rock ระบุว่า “Threat Actors ใช้ Assets ที่มีคุณภาพ และดูน่าเชื่อถืออย่างมากเพื่อสร้างความไว้วางใจก่อนที่จะส่ง Malicious Payload โดยการ Hijack บัญชี Corporate Account ที่ผ่านการ Verified ทำให้พวกเขาสามารถหลีกเลี่ยงความระมัดระวังในเบื้องต้นที่ผู้ใช้งานจำนวนมากมักมีต่อโฆษณาบนอินเทอร์เน็ต”
ผลการค้นพบดังกล่าวสอดคล้องกับแคมเปญ ClickFix อีกหนึ่งรายการ ซึ่งใช้การดาวน์โหลด Codex ปลอมที่ปรากฏผ่าน Search Results เพื่อนำผู้ใช้งานไปยังหน้า Google Sites ปลอม และหลอกให้ผู้ใช้ macOS ทำการ Paste Malicious Command ลงใน Terminal ส่งผลให้ Atomic Stealer ถูก Execute ขณะที่ผู้เข้าชมที่ใช้งานอุปกรณ์ที่ไม่ใช่ Mac จะถูกนำไปยัง Decoy Page ที่ไม่มีอันตราย
Cato Networks ระบุว่า “Terminal Command ที่ถูก Copy มาจะทำการเรียกใช้ Shel script Loader ซึ่งเป็น First Stage ก่อน จากนั้น Loader นี้จะมี Blob ที่ถูกฝังอยู่ภายใน ซึ่งจะถูก Decode และ Execute ด้วย eval ส่งผลให้เกิด Second stage Shell Script จากนั้น Second Stage จะบันทึกข้อมูลการ Execution และเรียกใช้ Final, Third stage Mach-O Payload“
บริษัท Cybersecurity แห่งนี้อธิบายว่า กิจกรรมดังกล่าวเป็นส่วนหนึ่งของรูปแบบการโจมตีที่กว้างขึ้น ซึ่งใช้ Trusted Services และ Large Language Model (LLM) Shared Chats เพื่อเผยแพร่คำแนะนำการติดตั้งปลอม พร้อมทั้งหลบเลี่ยงการแจ้งเตือนจาก Browser Warnings, URL Inspection และ Safe Browsing Heuristics
ในรายงานที่เผยแพร่เมื่อเดือนที่ผ่านมา Microsoft ระบุว่า พบ macOS ClickFix Campaign ที่แพร่กระจาย MacSync และ Atomic Stealer โดยใช้ Cluster ที่ประกอบด้วย Look-alike Domains ไม่น้อยกว่า 250 Domains
Microsoft ระบุว่า “แคมเปญดังกล่าวพัฒนาจากการเผยแพร่ ClickFix Lures ไปยังผู้ใช้งานในวงกว้าง มาเป็นการใช้ Server-side Browser-fingerprinting Gate ซึ่งจะแสดง Lure เป็นหลักแก่ผู้เข้าชมที่สภาพแวดล้อมของระบบดูสอดคล้องกับ macOS Browser ที่ใช้งานจริง โดย Cloaking ในลักษณะนี้ช่วยจำกัดการมองเห็นของ Crawlers, Sandboxes และ Automated Analysis Workflows บางประเภท”
ที่มา : thehackernews
You must be logged in to post a comment.