
มัลแวร์บน Android สายพันธุ์ใหม่ที่ชื่อว่า "Mantax Otax" ได้รวมขีดความสามารถของ Ransomware และ Spyware เข้าด้วยกัน เพื่อทำการเข้ารหัสไฟล์, ขโมยข้อมูลที่สำคัญ รวมถึงส่ง Spam และก่อกวนเหยื่อ
ข้อมูลจากบริษัทด้านความปลอดภัยทางไซเบอร์ Zimperium ระบุว่า กลุ่มผู้ไม่หวังดีชาวอินโดนีเซียได้แพร่กระจายมัลแวร์นี้ผ่านไฟล์ APK ที่เป็นอันตรายซึ่งถูก Hosted ไว้นอก Google Play โดยมุ่งเป้าไปที่ผู้ใช้งานผ่านข้อความ Phishing และเทคนิค Social Engineering ในการหลอกล่อ และโจมตีเหยื่อ
หลังจากติดตั้งลงบนเครื่อง มัลแวร์จะ Requests สิทธิ์ในการใช้ Accessibility Service ซึ่งสิทธิ์นี้จะช่วยให้มัลแวร์สามารถเข้าควบคุมอุปกรณ์ที่ถูกเจาะระบบได้อย่างครอบคลุม
จากนั้น มัลแวร์จะไปดึงข้อมูล Domain ของโครงสร้างพื้นฐานสำหรับ Command-and-Control (C2) จาก GitHub และส่งข้อมูลรายละเอียดของเหยื่อกลับไป เช่น ตำแหน่งที่ตั้ง, ผู้ให้บริการเครือข่าย, เวอร์ชันของ Android และรหัสประจำอุปกรณ์ (Device ID) โดย C2 เซิร์ฟเวอร์อาจส่งคำสั่งต่าง ๆ ผ่านทาง Firebase หรือ WebSockets เพื่อให้มัลแวร์สั่งรันการทำงาน
การเข้ารหัสอุปกรณ์ Android รุ่นเก่า
ข้อมูลจาก Zimperium บริษัทด้านความปลอดภัยบนมือถือระบุว่า Mantax Otax จะทำการเข้ารหัสอุปกรณ์ที่รันระบบปฏิบัติการ Android รุ่นเก่า โดยมัลแวร์จะค้นหาพื้นที่จัดเก็บข้อมูลที่ใช้ร่วมกัน (Shared storage) และทำการเข้ารหัสไฟล์ประเภทที่เป็นเป้าหมาย โดยใช้ Key เข้ารหัสแบบ AES เฉพาะสำหรับเหยื่อแต่ละราย ซึ่งดึงมาจาก C2 เซิร์ฟเวอร์
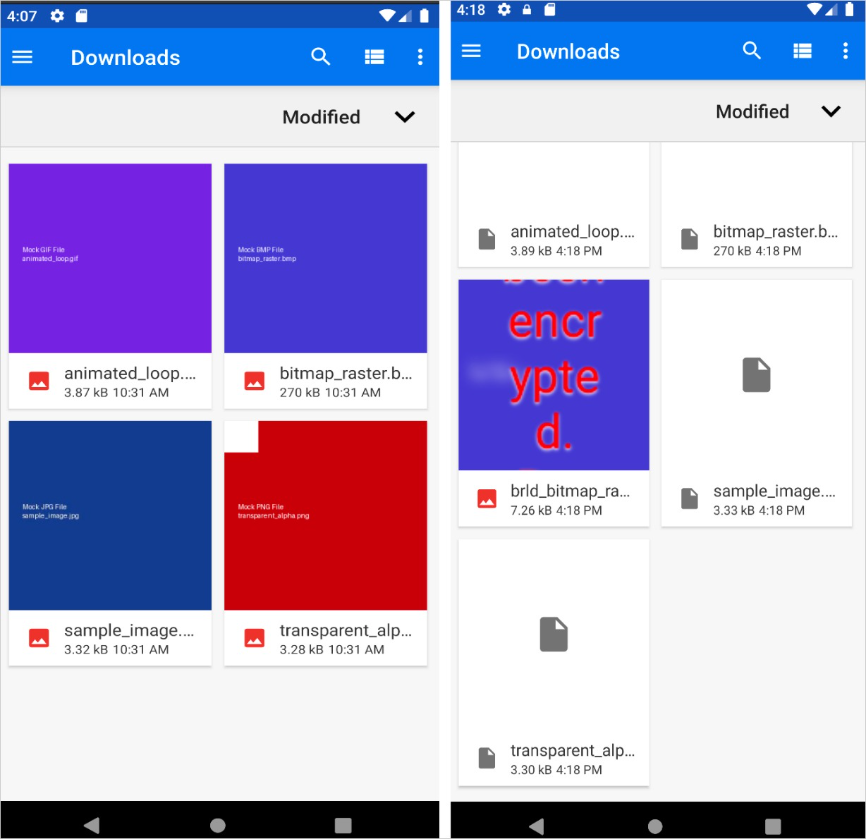
จากนั้นมัลแวร์จะลบไฟล์ต้นฉบับทิ้ง และเพิ่มนามสกุลไฟล์ ‘.enc’ ให้กับไฟล์สำเนาที่ถูกเข้ารหัสแล้ว
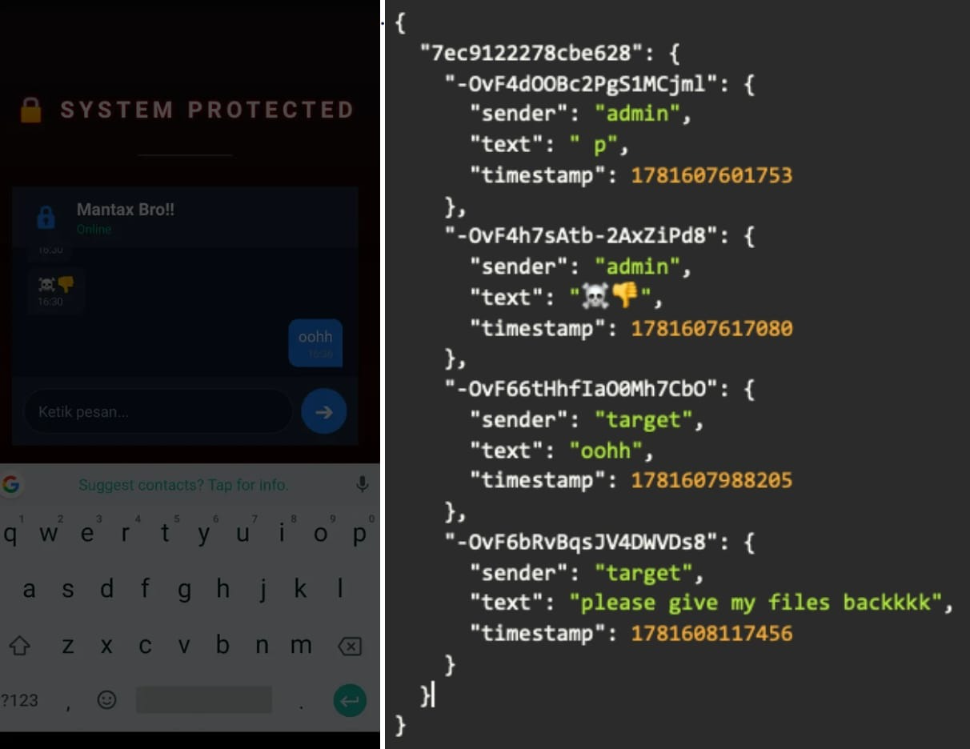
นอกจากนี้ Mantax Otax ยังทำการแทนที่รูปภาพภายในเครื่องด้วยข้อความเรียกค่าไถ่ (Ransom notices) และเปิดหน้าต่างแชทแบบเต็มหน้าจอที่ Hosted บน Firebase เพื่อใช้เป็นช่องทางอำนวยความสะดวกในการเจรจาจ่ายเงินค่าไถ่
นักวิจัยจาก Zimperium สามารถอาศัยช่องโหว่จากการตั้งค่าที่ผิดพลาดของ C2 เซิร์ฟเวอร์บน Firebase ซึ่งเปิดเผยให้เห็นข้อความแชทระหว่างผู้โจมตีกับเหยื่อ
ทั้งนี้ Ransomware module ของ Mantax Otax จะรันการทำงานบนอุปกรณ์ Android ที่เป็นเวอร์ชัน 9 หรือเก่ากว่าเท่านั้น เนื่องจากฟีเจอร์ด้านความปลอดภัย และความเป็นส่วนตัวที่เรียกว่า ‘Scoped Storage’ ใน Android 10 และเวอร์ชันที่ใหม่กว่า ได้จำกัดขีดความสามารถในการเข้ารหัสอย่างมาก โดยจำกัดสิทธิ์ให้อยู่แค่ใน Directory ไฟล์ภายนอกเท่านั้น
การสอดแนม, การส่ง Spam และการคุกคาม
นอกเหนือจาก Ransomware แล้ว Mantax Otax ยังประกอบไปด้วยฟีเจอร์ Spyware, การควบคุมจากระยะไกล (Remote control) และการคุกคาม
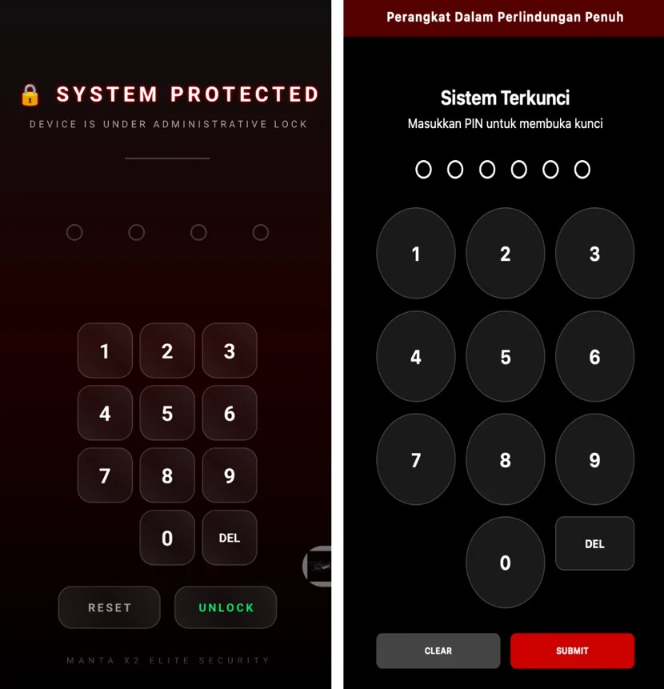
นักวิจัยตั้งข้อสังเกตว่า มัลแวร์ตัวนี้สามารถขโมยรหัส PIN ปลดล็อกหน้าจอเพื่อรักษาการเข้าถึงระบบอย่างถาวร, อ่านข้อความ SMS และรหัสผ่านแบบ OTP รวมถึงเข้าถึงประวัติการโทร, รายชื่อผู้ติดต่อ, ประวัติการเข้าเว็บไซต์, รายชื่อแอปพลิเคชัน, ข้อมูลบัญชี Google และตำแหน่งที่ตั้ง
นอกจากนี้ยังสามารถดึงข้อมูลโปรไฟล์ และข้อความบน WhatsApp ตลอดจนแชทบน Telegram ได้ โดยใช้การจำลองการโต้ตอบผ่าน Accessibility services
อีกทั้งยังมีการนำ MediaProjection API ของ Android มาใช้เพื่อจับภาพหน้าจอ, บันทึกวิดีโอ MP4 และสตรีมหน้าจอของเหยื่อแบบ Near real-time ผ่าน Hosting service ไฟล์ Catbox
Mantax Otax ยังสามารถแอบถ่ายภาพโดยใช้กล้องของอุปกรณ์ที่ติดมัลแวร์ และอัปโหลดส่งไปให้กับกลุ่มผู้ไม่หวังดีได้อีกด้วย
ในมัลแวร์เวอร์ชัน 2 ได้มีการเพิ่มฟังก์ชันการก่อกวนเหยื่อเข้ามา เช่น การแสดงกล่องข้อความซ้ำ ๆ, การเล่นวิดีโอแบบเต็มหน้าจอ, การแสดงภาพซ้อนแบบทำให้ตกใจกลัวอย่างกะทันหัน (Jumpscare image overlays) และการส่งข้อความแปลงเป็นเสียงพูดแบบควบคุมระยะไกล เพื่อให้เล่นผ่านลำโพงของอุปกรณ์
ฟีเจอร์เพิ่มเติมเหล่านี้เป็นการเพิ่มองค์ประกอบด้านการข่มขู่เข้าไปในการโจมตี ซึ่งทำหน้าที่เป็นกลไกในการกดดันให้เหยื่อยอมจ่ายเงินค่าไถ่
เนื่องด้วย Zimperium เป็นพันธมิตรด้านความปลอดภัยของ Google ผ่านโครงการ App Defense Alliance (ADA) มัลแวร์ Mantax Otax จึงสามารถถูกตรวจจับ และ Blocked ได้เรียบร้อยแล้วบนอุปกรณ์ Android ที่อัปเดตเป็นเวอร์ชันล่าสุด และมีการเปิดใช้งาน Play Protect service ไว้
โดยทั่วไป ผู้ใช้จะได้รับคำแนะนำไม่ให้ติดตั้งไฟล์ APK จากแหล่งภายนอก Google Play, ไม่อนุญาตสิทธิ์ Accessibility ให้กับแอปที่น่าสงสัย และเลือกเชื่อถือเฉพาะผู้พัฒนาแอปที่มีชื่อเสียง และไว้ใจได้เท่านั้น
ที่มา : Bleepingcomputer
You must be logged in to post a comment.