
Trezor ผู้ผลิต Hardware wallet สำหรับ Cryptocurrency ได้ออกมาแจ้งเตือนลูกค้าเมื่อวันพุธที่ผ่านมาว่า ผู้ไม่หวังดีได้เจาะระบบของผู้ให้บริการอีเมลภายนอก และกำลังมุ่งเป้าโจมตีลูกค้าด้วยวิธีการ Phishing
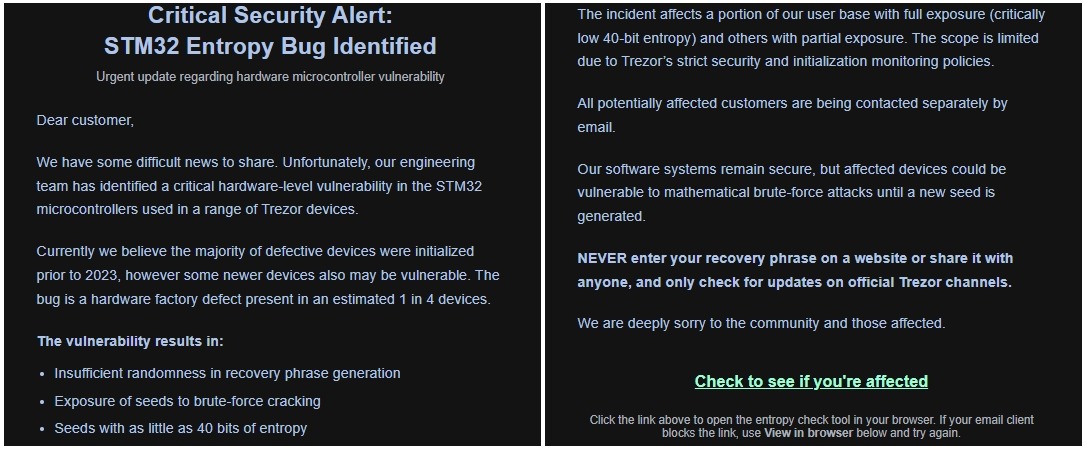
ลูกค้าที่ได้รับผลกระทบจะได้รับอีเมลปลอมในรูปแบบ "Critical Security Alert" จาก help@trezor[.]io โดยแอบอ้างว่ามี "ช่องโหว่ใน Microcontroller ของ Hardware" ภายในชิป STM32 ที่ใช้ใน Wallets แบบ Cold storage ของ Trezor ซึ่งอาจทำให้รหัส Seed เสี่ยงต่อการถูกเจาะรหัสผ่านด้วยวิธี Brute-force cracking
ทางบริษัทระบุว่ากำลังสืบสวนการถูกเจาะระบบในครั้งนี้ และได้ทำการระงับโดเมนดังกล่าวเพื่อหยุดยั้งการโจมตีแล้ว
Trezor แจ้งเตือนว่า "ผู้ให้บริการอีเมลภายนอกของเราถูกเจาะระบบ โปรดทราบว่าอีเมลที่ใช้ชื่อหัวข้อว่า 'Critical Security Alert: STM32 Entropy Vulnerability' ไม่ได้ส่งมาจากเรา และเป็นความพยายามในการทำ Phishing ห้ามคลิกลิงก์ใด ๆ โดยเด็ดขาด"
"เราได้ทำการระงับโดเมนดังกล่าวแล้ว และกำลังตรวจสอบสถานการณ์ที่เกิดขึ้น รวมถึงหาสาเหตุว่าแฮ็กเกอร์สามารถเข้าถึงโดเมนจริงของเราได้อย่างไร"
นอกจากนี้ Trezor ยังได้เคยเปิดเผยถึงเหตุการณ์ข้อมูลรั่วไหลเมื่อเดือนสิงหาคม หลังจากที่ผู้โจมตีทำการแฮ็ก ShipMonk ซึ่งเป็นผู้ให้บริการด้านการจัดส่ง และโลจิสติกส์ของบริษัท และได้ขโมยข้อมูลคำสั่งซื้อของลูกค้าไป ซึ่งรวมถึง ชื่อ-นามสกุล, ที่อยู่สำหรับจัดส่ง, อีเมล และเบอร์โทรศัพท์
แม้ในตอนแรกบริษัทจะระบุว่า เหตุการณ์ดังกล่าวส่งผลกระทบต่อลูกค้าเกือบ 14,000 ราย แต่ในการอัปเดตเมื่อวันศุกร์ที่ผ่านมา บริษัทได้แจ้งเตือนว่าจากการสืบสวนเพิ่มเติมพบว่ามีลูกค้าในสหรัฐฯ ได้รับผลกระทบเพิ่มอีก 67,000 ราย ทำให้ยอดรวมผู้เสียหายอยู่ที่ 81,000 ราย
ตามที่ Trezor ได้อธิบายไว้ เหตุการณ์ข้อมูลรั่วไหลดังกล่าวยังส่งผลกระทบต่อลูกค้าในประเทศบราซิล, โคลอมเบีย, อิตาลี, โปรตุเกส, สวีเดน และสหราชอาณาจักร ที่ได้รับสินค้าที่สั่งซื้อระหว่างวันที่ 10 พฤษภาคม ถึง 8 สิงหาคม 2026 แม้จะไม่ได้ระบุว่าระบบของ ShipMonk ถูกเจาะได้อย่างไร แต่อีเมลแจ้งเตือนเหตุการณ์ข้อมูลรั่วไหลที่ทาง BleepingComputer ได้ตรวจสอบ ระบุว่า ผู้โจมตีได้ใช้ประโยชน์จากช่องโหว่ในแพลตฟอร์มการวิเคราะห์ข้อมูลของ Metabase
ในช่วงต้นเดือนสิงหาคม Metabase ระบุว่า ผู้ไม่หวังดีได้อาศัยช่องโหว่ Zero-day ประเภท SQL injection ระดับ Critical เพื่อเจาะเข้าระบบของลูกค้า, เข้าถึงสิทธิ์ผู้ดูแลระบบ และขโมยข้อมูลออกไป
นอกจากนี้ BleepingComputer ยังทราบข้อมูลมาว่า ShipMonk ได้รับอีเมลเรียกค่าไถ่จากกลุ่มแฮ็กเกอร์ ShinyHunters หลังจากเกิดเหตุเจาะระบบดังกล่าว
ก่อนหน้านี้ในเดือนมกราคมปี 2024 Trezor เคยเปิดเผยถึงเหตุการณ์ข้อมูลรั่วไหลอีกเหตุการณ์หนึ่ง หลังจากที่ Portal ระบบรับเรื่องร้องเรียนของผู้ให้บริการภายนอกถูกเจาะระบบ ส่งผลให้ผู้โจมตีสามารถเข้าถึงข้อมูล (เช่น ชื่อ, ชื่อผู้ใช้งาน และอีเมล) ของผู้ใช้ประมาณ 66,000 ราย
ที่มา : bleepingcomputer
You must be logged in to post a comment.