
บริษัทด้านความปลอดภัยทางไซเบอร์ Barracuda Networks ออกประกาศแจ้งเตือนให้ลูกค้าทำการอัปเดตแพตช์เพื่อปิดช่องโหว่ 2 รายการ ซึ่งอาจทำให้ผู้โจมตีสามารถรันคำสั่งด้วยสิทธิ์ระดับ root ได้
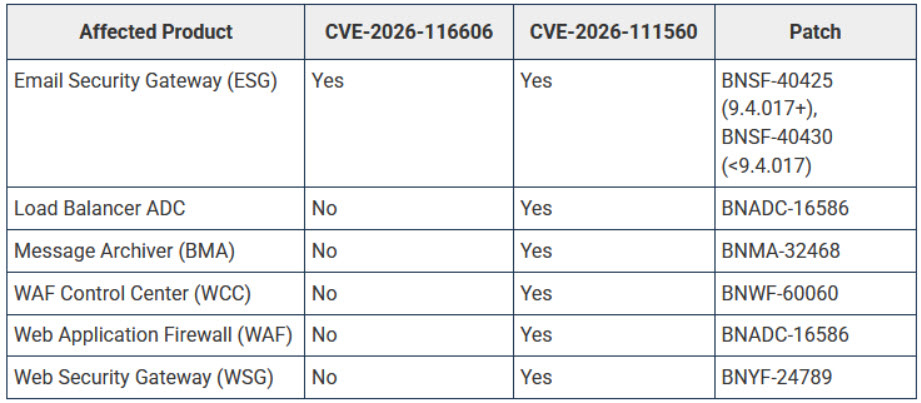
ช่องโหว่แรกจัดอยู่ในระดับ Critical (CVE-2026-116606) เกิดจากช่องโหว่ในระบบยืนยันตัวตนของ Email Security Gateway (ESG) ซึ่งผู้โจมตีสามารถใช้เพื่อเข้าไปแก้ไขการตั้งค่าส่วนกลางของอุปกรณ์ได้ ในขณะที่ช่องโหว่ที่สอง (CVE-2026-111560) อาจทำให้แฮ็กเกอร์ที่มีสิทธิ์ระดับ admin สามารถรันคำสั่งบน OS เพื่อให้ทำงานในสิทธิ์ระดับ root ได้
อย่างไรก็ตาม Barracuda ระบุว่า การจะโจมตีช่องโหว่ดังกล่าวให้สำเร็จ ผู้โจมตีจำเป็นต้องเข้าถึง Administrative Interfaces ของอุปกรณ์เป้าหมายด้วย บริษัทจึงแนะนำให้ลูกค้าจำกัดการเข้าถึงอุปกรณ์ให้อยู่เฉพาะในเครือข่ายภายในที่เชื่อถือได้ พร้อมใช้มาตรการควบคุมการเข้าถึงเครือข่ายอย่างเหมาะสมเพื่อลดความเสี่ยง
Barracuda อธิบายว่า "การโจมตีจะประสบความสำเร็จได้ ผู้โจมตีจะต้องเข้าถึง Administrative Interfaces ของผลิตภัณฑ์ที่ได้รับผลกระทบ หากนำช่องโหว่ทั้งสองมาใช้โจมตีร่วมกัน อาจส่งผลให้ผู้โจมตีหลบเลี่ยงกลไกควบคุมสิทธิ์ และเข้าควบคุมอุปกรณ์ได้จนถึงระดับ root"
"Barracuda ได้ดำเนินการแก้ไขช่องโหว่อย่างเร่งด่วน พร้อมปล่อยแพตช์ความปลอดภัยสำหรับผลิตภัณฑ์ที่ได้รับผลกระทบแล้ว ลูกค้าควรตรวจสอบรายการผลิตภัณฑ์ที่ได้รับผลกระทบ และแนวทางการแก้ไข รวมถึงตรวจสอบระบบว่าทำงานบน Firmware เวอร์ชันล่าสุดหรือไม่ และติดตั้งแพตช์รักษาความปลอดภัยทั้งหมดให้เรียบร้อย"
รายชื่ออุปกรณ์ที่ได้รับผลกระทบทั้งหมด และแพตช์ที่ปล่อยออกมาให้อัปเดตสามารถดูได้ในตารางด้านล่าง
เมื่อ 3 ปีก่อน Barracuda เคยออกแพตช์แก้ไขช่องโหว่บน Email Security Gateway (CVE-2023-7102) มาแล้ว ซึ่งครั้งนั้นกลุ่มแฮ็กเกอร์ UNC4841 นำไปใช้ประโยชน์ในการโจมตีแบบ Zero-day เพื่อรันโค้ดที่เป็นอันตรายบนอุปกรณ์ที่ยังไม่ได้แพตช์
ในปีเดียวกัน แฮ็กเกอร์ UNC4841 กลุ่มเดิม ยังได้นำช่องโหว่ Zero-day อีกรายการ (CVE-2023-2868) มาใช้เจาะระบบอุปกรณ์ Barracuda ESG เพื่อเป็นส่วนหนึ่งของปฏิบัติการจารกรรมทางไซเบอร์
ในภายหลัง Barracuda เปิดเผยว่าช่องโหว่ดังกล่าวถูกนำไปใช้โจมตีมาแล้วไม่ต่ำกว่า 7 เดือน นับตั้งแต่เดือนตุลาคม 2022 เพื่อใช้ติดตั้งมัลแวร์ที่ไม่เคยพบมาก่อน ได้แก่ มัลแวร์ SeaSpy และ Saltwater เพื่อใช้ขโมยข้อมูลจากระบบที่ถูกแฮ็ก
ข้อมูลจาก Mandiant บริษัทวิจัยด้านความปลอดภัยทางไซเบอร์ระบุว่า เกือบ 1 ใน 3 ของอุปกรณ์ที่ถูกแฮ็กจากแคมเปญการโจมตีในปี 2023 เป็นอุปกรณ์ของหน่วยงานรัฐบาลทั่วโลก โดยส่วนใหญ่ถูกเจาะระบบในช่วงระหว่างเดือนตุลาคมถึงธันวาคม 2022
ทั้งนี้ Barracuda ก่อตั้งขึ้นในปี 2003 ปัจจุบันมีลูกค้ากว่า 200,000 รายทั่วโลก ครอบคลุมตั้งแต่กลุ่มธุรกิจขนาดกลาง และขนาดย่อม (SMBs), องค์กรขนาดใหญ่ และกลุ่มผู้ให้บริการจัดการระบบ (MSPs)
อัปเดตเมื่อวันที่ 6 พฤศจิกายน: Barracuda ได้ปรับปรุงข้อมูลแจ้งเตือนโดยระบุว่า ผู้โจมตีไม่จำเป็นต้องมีสิทธิ์ระดับผู้ดูแลระบบ (admin privileges) ก็สามารถทำการโจมตีได้
ที่มา : Bleepingcomputer
You must be logged in to post a comment.