
Apple ได้ปล่อยอัปเดต iOS 27.2.1 และ iPadOS 27.2.1 เมื่อวันที่ 9 พฤศจิกายน 2026 โดยการอัปเดตนี้ได้แก้ไขช่องโหว่ความปลอดภัย 9 รายการใน Bluetooth, AirPlay, Messages และส่วนอื่น ๆ ของระบบ
อัปเดตนี้รองรับบน iPhone 11 ขึ้นไป รวมถึง iPad รุ่นใหม่ ๆ อีกหลายรุ่น ได้แก่ iPad Pro, iPad Air, iPad รุ่นที่ 9 และ iPad mini รุ่นที่ 6 โดยหน้าเพจแจ้งเตือนความปลอดภัยของ Apple ได้ลงรายการอัปเดตนี้ไว้ และ Apple ไม่ได้ระบุว่ามีช่องโหว่ใดถูกนำไปใช้โจมตีจริงแล้วหรือไม่
การแก้ไขส่วนใหญ่เน้นไปที่วิธีที่อุปกรณ์จับคู่กัน ช่องโหว่ 2 รายการทำให้สามารถ bypass limit การใส่รหัสจับคู่ได้ ซึ่งปกติแล้วอุปกรณ์จะบล็อกผู้ที่พยายามใส่รหัสผิดซ้ำ ๆ แต่ถ้าการจำกัดนั้นล้มเหลว คนที่อยู่ใกล้เคียงก็สามารถสุ่มรหัสไปเรื่อย ๆ จนกว่าจะสำเร็จได้
ช่องโหว่แรกคือ CVE-2026-113964 อยู่ใน CoreUtils โดย Apple ระบุว่า ผู้ที่อยู่ในระยะของ Bluetooth สามารถ bypass limit ดังกล่าว และทำการจับคู่กับอุปกรณ์ได้โดยที่เจ้าของเครื่องไม่ต้องทำอะไรเลย
นักวิจัยที่ไม่ประสงค์ออกนามเป็นผู้รายงานช่องโหว่นี้ ส่วนช่องโหว่ที่สองใน CoreUtils คือ CVE-2026-113965 ซึ่งอาจทำให้อุปกรณ์ Bluetooth ของแฮ็กเกอร์ ทำการจับคู่ได้เองโดยไม่ต้องมีการโต้ตอบจากผู้ใช้ โดย Apple เป็นผู้ค้นพบช่องโหว่นี้เอง
นอกจากนี้ ยังมีช่องโหว่อีก 2 รายการที่ส่งผลกระทบต่อรหัสจับคู่ AirPlay โดย CVE-2026-113968 ช่วยให้คนที่อยู่ในระยะ Bluetooth สามารถ bypass limit การเดารหัสของ AirPlay ได้ ส่วน CVE-2026-113969 อยู่ใน rapportd ซึ่งทำให้คนที่อยู่ใน Network เดียวกันสามารถ bypass limit การเดารหัสของ AirPlay ได้เหมือนกัน โดยทั้งสองรายการได้รับการแก้ไขแล้วด้วยการปรับปรุงวิธีที่ระบบใช้ทำ State Handling
Apple แก้ไข 9 ช่องโหว่ความปลอดภัย
Bluetooth ยังมีช่องโหว่ด้านหน่วยความจำด้วย โดย CVE-2026-113970 เป็นช่องโหว่ประเภท Use-After-Free ซึ่งหมายความว่า ระบบยังคงดึงหน่วยความจำมาใช้งานต่อ หลังจากที่ถูกคืนค่าไปแล้ว โดยผู้ที่อยู่ในระยะ Bluetooth สามารถใช้ช่องโหว่นี้เพื่อทำให้หน่วยความจำของโปรเซส (Process Memory) เกิดความเสียหายได้ ซึ่ง Apple ได้แก้ไขแล้วด้วยการจัดการหน่วยความจำที่ดีขึ้น
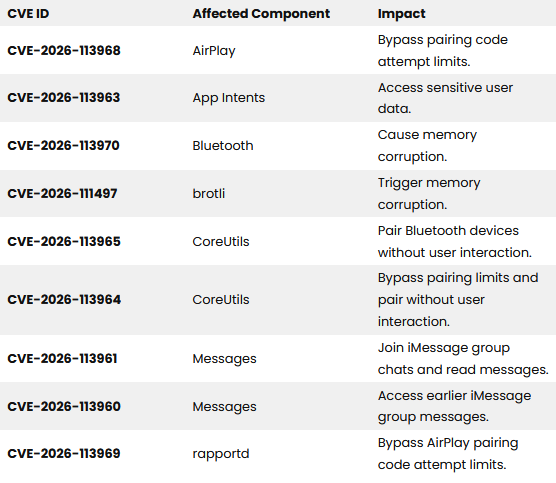
แอป Messages ได้รับการแก้ไข 2 รายการ คือช่องโหว่ CVE-2026-113961 ที่อาจทำให้บุคคลจากระยะไกลสามารถแอบเข้าร่วมการแชตกลุ่มใน iMessage และอ่านข้อความภายในกลุ่มได้
Apple แก้ไขช่องโหว่นี้ด้วยการเพิ่มการตรวจสอบที่เข้มงวดขึ้น ว่าใครสามารถเข้าร่วมได้บ้าง ส่วน CVE-2026-113960 อาจทำให้คนที่ถูกเพิ่มเข้าไปในกลุ่ม สามารถอ่านข้อความ ก่อนที่จะเข้าร่วมกลุ่มได้ ซึ่ง Apple ได้ลบโค้ดที่เป็นต้นเหตุของช่องโหว่นี้ออกแล้ว
แชตกลุ่ม iMessage อาจทำให้บทสนทนาส่วนตัวหลุดออกไปได้เมื่อการควบคุมสิทธิ์ล้มเหลว แม้ว่าช่องโหว่ก่อนหน้านี้จะมีความรุนแรงมากกว่า เช่น ข่าวการโจมตีแบบ Zero-Click ที่ชื่อ NICKNAME ที่ใช้โจมตีบุคคลสำคัญ และถูกแก้ไขไปแล้วใน iOS 18.3
CVE-2026-113963 ใน App Intents อาจทำให้แอปพลิเคชันเข้าถึงข้อมูล sensitive ของผู้ใช้ได้ โดย László Várady เป็นผู้รายงานช่องโหว่นี้ และ Apple ได้แก้ไขโดยเพิ่มการตรวจสอบสิทธิ์ที่เข้มงวดขึ้น
CVE-2026-111497 อยู่ใน brotli ซึ่งเป็นเครื่องมือ compress ข้อมูล โดยไฟล์ที่ถูกสร้างขึ้นมาเป็นพิเศษสามารถทำให้เกิดการเขียนข้อมูลเกินขอบเขต (Out-of-Bounds Write) ได้ ซึ่งหมายความว่าข้อมูลจะถูกเขียนลงนอกพื้นที่หน่วยความจำที่กำหนดไว้ ส่งผลให้หน่วยความจำเกิดความเสียหายได้ Apple ได้แก้ไขช่องโหว่นี้ด้วยการตรวจสอบข้อมูล Input ที่ดีขึ้น
คำแนะนำในการป้องกัน และแก้ไข
อัปเดต iOS เป็น เวอร์ชัน 27.2.1 หรือ iPadOS เวอร์ชัน 27.2.1 ทั้งนี้จะไม่สามารถ Roll back เวอร์ชันได้ เมื่อติดตั้งไปแล้ว นอกจากนี้ การปิด Bluetooth และ AirPlay เมื่อไม่ได้ใช้งานยังช่วยลดความเสี่ยงจากการถูกโจมตีได้อีกด้วย
ซึ่งช่องโหว่นี้แสดงให้เห็นว่า ผู้โจมตีไม่จำเป็นต้องใช้มัลแวร์เสมอไปเพื่อที่จะเจาะระบบเข้ามา บางครั้งต้องการแค่จำนวนครั้งในการเดารหัสที่มากพอเท่านั้น
ที่มา : Cybersecuritynews
You must be logged in to post a comment.