
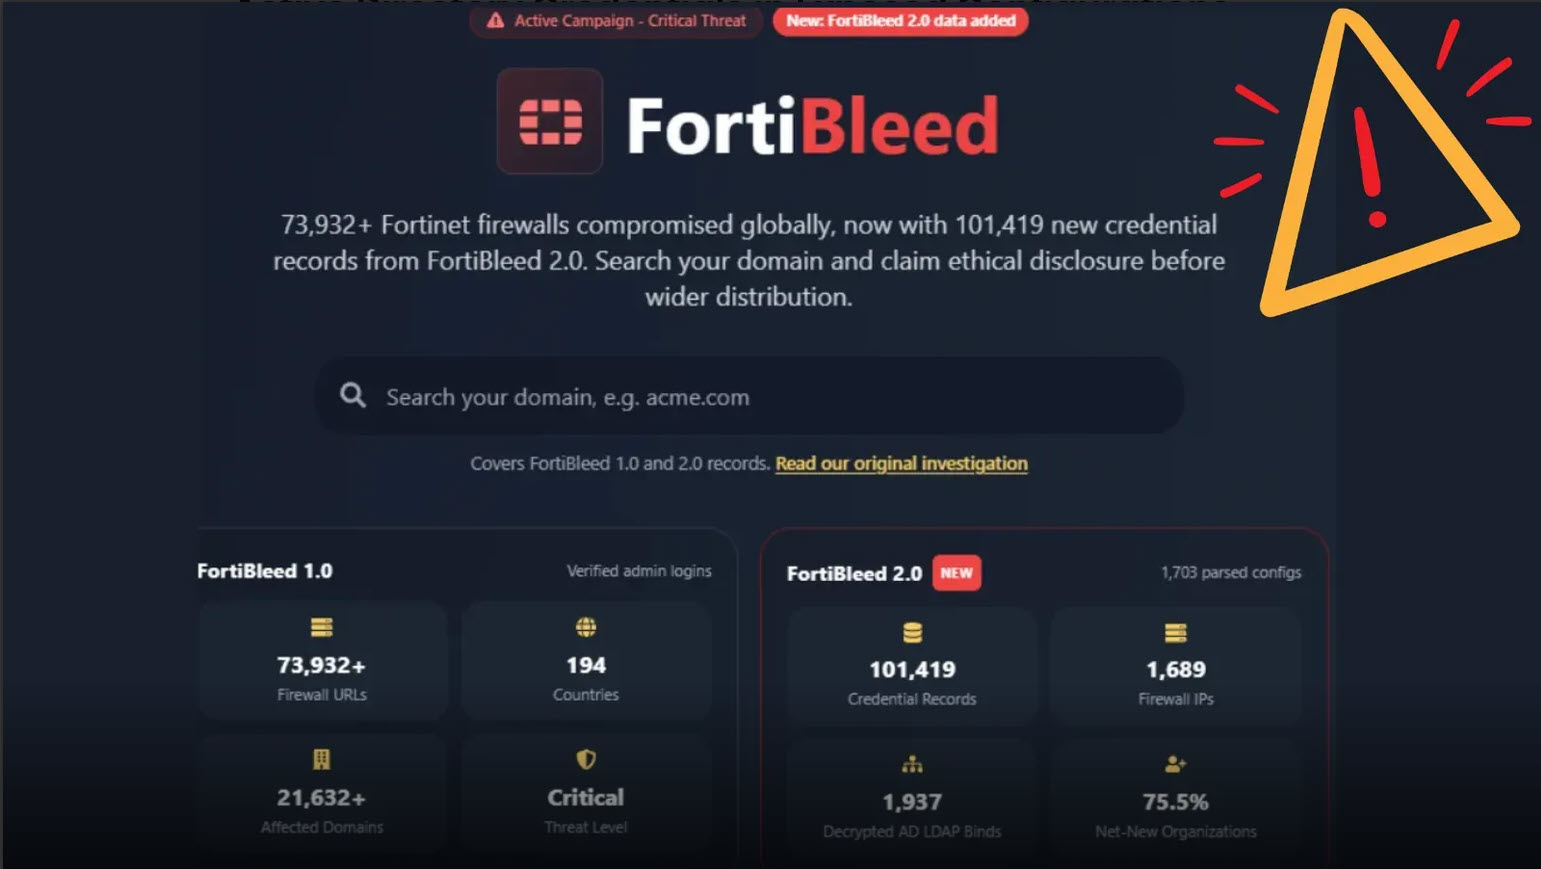
รายงาน FortiBleed 2.0 ซึ่งเผยแพร่เมื่อวันที่ 27 ตุลาคม เปิดเผยว่าพบข้อมูลลับในรูปแบบข้อความธรรมดา (Plaintext) จำนวน 40,573 รายการ จากไฟล์การตั้งค่า (Configuration files) ของ FortiGate ที่หลุดออกสู่สาธารณะ ข้อมูลดังกล่าวประกอบด้วยรหัสผ่านของผู้ใช้งานภายในระบบ 37,076 รายการ และข้อมูลการเชื่อมต่อ LDAP ของระบบ Active Directory อีก 1,576 รายการ ซึ่งเกี่ยวข้องโดยตรงกับการเข้าถึงไฟร์วอลล์ บริการ VPN และระบบระบุตัวตนภายในองค์กร
คณะนักวิจัยได้ตรวจสอบไฟล์รายงานการตั้งค่าจำนวน 1,703 ไฟล์ ซึ่งบันทึกข้อมูลบัญชีผู้ใช้และข้อมูลยืนยันตัวตนรวม 101,419 รายการ โดยเชื่อมโยงกับตัวระบุอุปกรณ์โฮสต์ 1,689 รายการ นอกจากนี้ ยังพบข้อมูลเข้าสู่ระบบของผู้ดูแลระบบ รหัสผ่านของเซิร์ฟเวอร์อีเมล และข้อมูลลับสำหรับระบบคลัสเตอร์ที่มีความพร้อมใช้งานสูง (HA) อย่างไรก็ตาม ตัวเลขเหล่านี้เป็นเพียงจำนวนรายการข้อมูล ไม่ใช่จำนวนผู้ใช้งานหรืออุปกรณ์จริง และยังไม่สามารถยืนยันได้ว่าข้อมูลประจำตัวเหล่านี้ยังใช้งานอยู่ในปัจจุบันหรือไม่
ถึงแม้จะเรียกว่า FortiBleed 2.0 แต่เหตุการณ์นี้เป็นการตรวจสอบข้อมูลจากไฟล์ที่เพิ่งได้รับมาใหม่ต่อเนื่องจากเหตุการณ์ FortiBleed ครั้งที่แล้ว ไม่ใช่การเปิดเผยช่องโหว่ความปลอดภัยใหม่แต่อย่างใด โดยไฟล์ส่วนใหญ่ระบุวันที่เป็นวันที่ 20 กุมภาพันธ์ 2026 ขณะที่มีอีก 31 ไฟล์ที่ไม่ได้ระบุวันที่ ส่งผลให้ช่วงเวลาที่ผู้โจมตีเข้าถึงระบบในระยะแรก ตลอดจนช่วงเวลาที่มีการขโมยไฟล์การตั้งค่าไปยังคงไม่สามารถยืนยันได้ชัด
FortiBleed 2.0 เผยข้อมูลยืนยันตัวตน Fortinet VPN และ Active Directory
เมื่อเปรียบเทียบกับชุดข้อมูลในรอบแรก นักวิจัยพบตัวระบุอุปกรณ์โฮสต์เพิ่มเติมอีก 924 รายการ และชื่อโดเมนอีก 975 รายการ ซึ่งไม่เคยปรากฏอยู่ในชุดข้อมูลที่พบก่อนหน้านี้
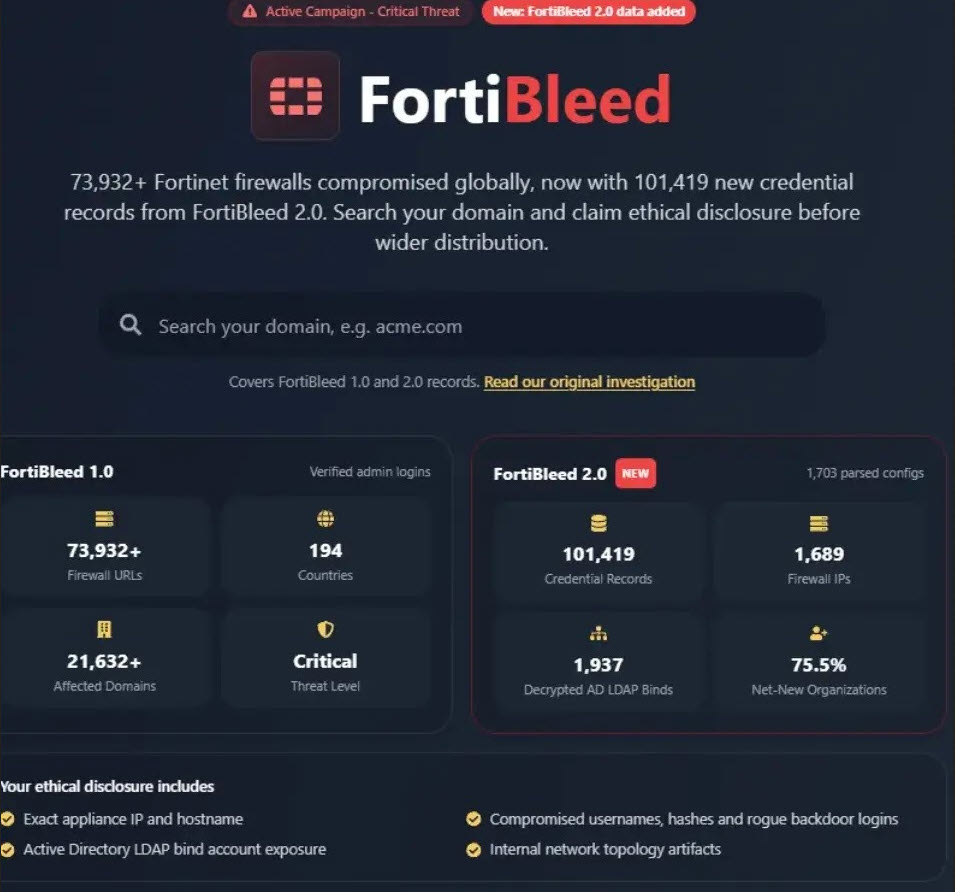
ทั้งนี้ ชื่อโดเมนดังกล่าวอาจเป็นของกลุ่มผู้ให้บริการ, ข้อมูลติดต่อของผู้จดทะเบียน หรือเจ้าของบัญชี จึงไม่ควรสรุปว่าเป็นบริษัทที่ถูกบุกรุกใหม่ 975 แห่ง ข้อมูลดังกล่าวถือเป็นการขยายขอบเขตจากรายงาน FortiBleed ครั้งก่อน โดยเผยให้เห็นถึงบัญชีและบริการต่าง ๆ ภายในเครือข่ายอย่างละเอียด หลังจากผ่านการยืนยันตัวตนชั้นนอกเข้ามาได้
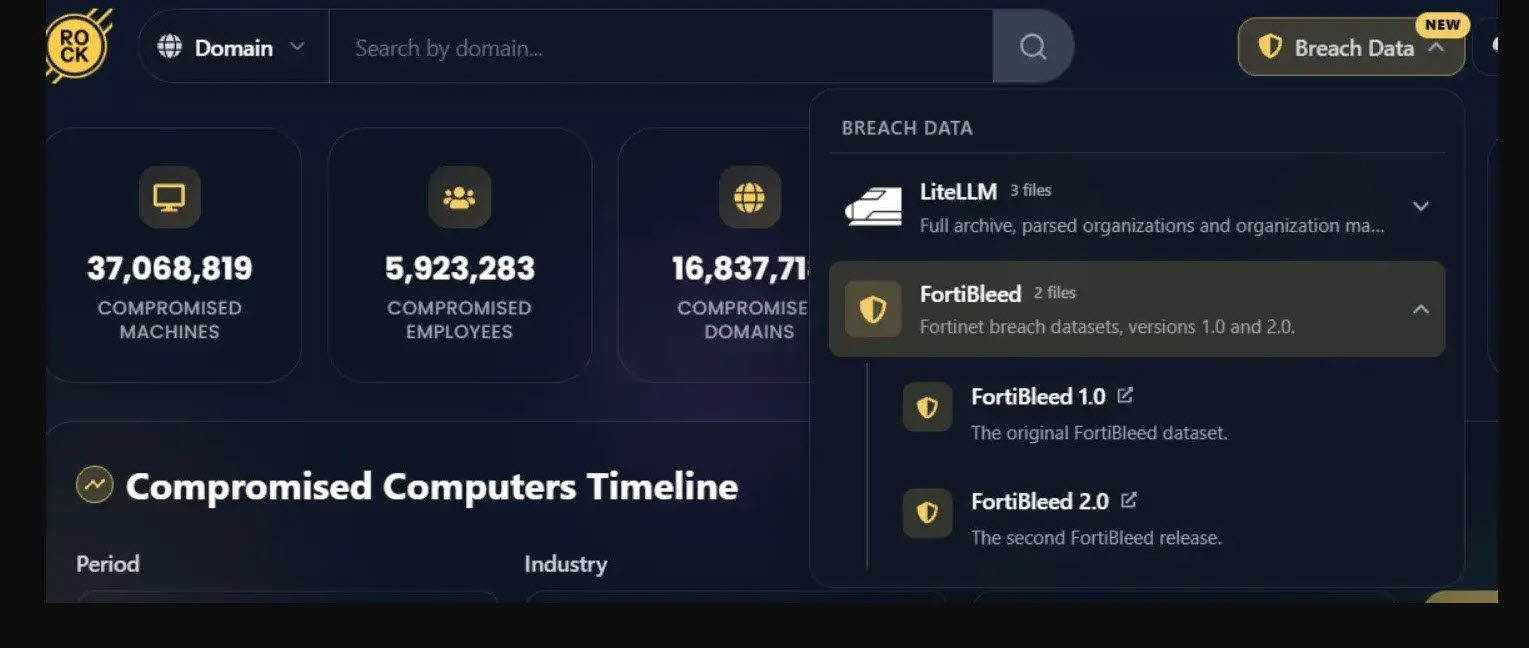
พบชุดเครื่องมือของ Hacker ทำหน้าที่ในการดึงข้อมูลการตั้งค่าของ Firewall, กู้คืนข้อมูล secrets ในเครื่องและ script ช่วยในการเข้าถึง Service อื่นๆ โดยขั้นตอนการประมวลผลจะรวบรวมบัญชีผู้ใช้ภายในระบบ (Local User), รายการของผู้ดูแลระบบ, การเชื่อมต่อ LDAP, การตั้งค่าคลัสเตอร์ ตลอดจนข้อมูลยืนยันตัวตนของระบบอีเมล
โดยค่า ENC ใน FortiOS บางส่วนสามารถนำไปกู้คืนรหัสผ่านแบบออฟไลน์ได้ หากยังคงใช้คีย์เข้ารหัสเริ่มต้นของระบบ ซึ่งความสำเร็จในการกู้คืนจะขึ้นอยู่กับเวอร์ชันของซอฟต์แวร์ การตั้งค่า และข้อมูลที่มีอยู่
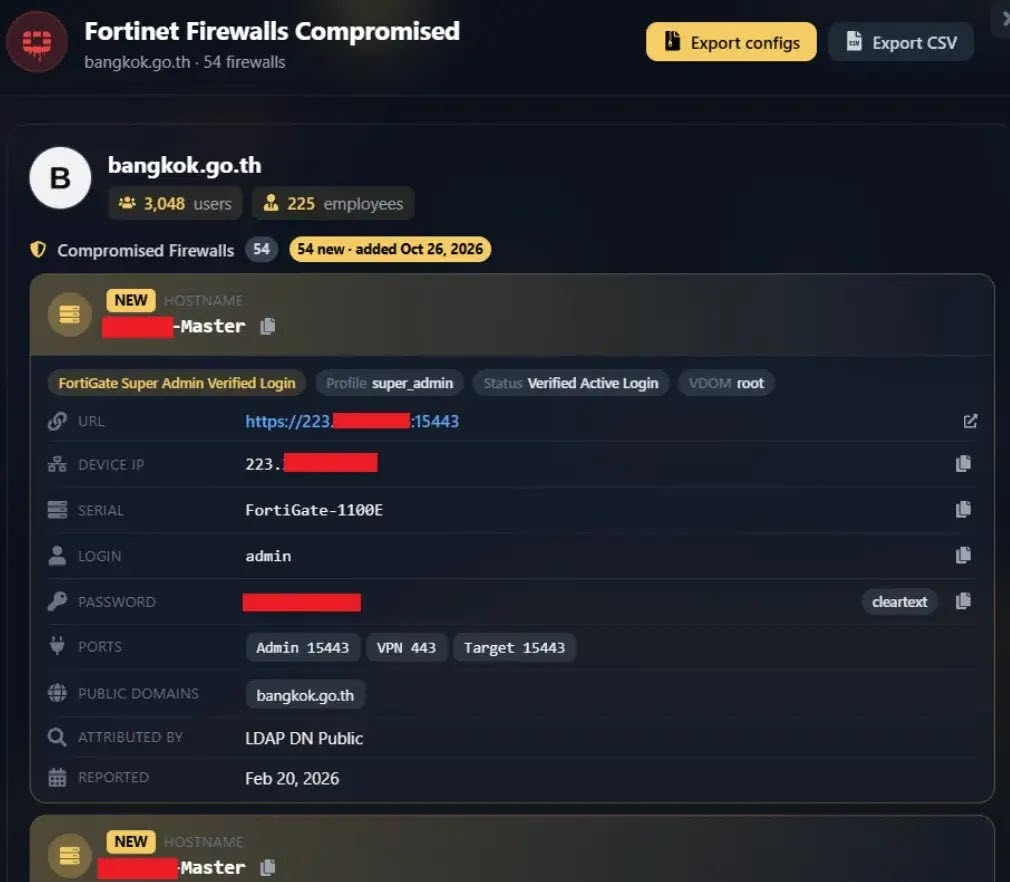
รหัสผ่านของผู้ใช้งานภายในระบบ ที่ถูกเปิดเผยออกไปอาจเปิดทางให้เข้าถึงบริการ VPN ได้ แต่ปัจจัยสำคัญที่จะชี้ขาดว่าการเข้าสู่ระบบจะสำเร็จหรือไม่นั้น ขึ้นอยู่กับสถานะของบัญชีผู้ใช้, กฎการควบคุมการเข้าถึง, การเข้าถึงระบบเครือข่าย และการยืนยันตัวตนแบบ Multifactor (MFA)
ผลการวิเคราะห์ของ Hudson Rock พบว่ามีบันทึกบัญชีผู้ใช้ภายในระบบที่ถูกปิดใช้งานไปแล้วจำนวน 7,437 รายการ ที่ยังปรากฏรหัสผ่านแบบ Cleartext อยู่ ขณะเดียวกัน การที่ช่องข้อมูล MFA ว่างเปล่า ไม่ได้แปลว่าระบบไม่ได้เปิดใช้ MFA เสมอไป เพราะระบบอาจบังคับใช้นโยบายผ่านตัวยืนยันตัวตนภายนอก
ข้อมูลยืนยันตัวตนสำหรับ LDAP Bind จำเป็นต้องได้รับการตรวจสอบอย่างใกล้ชิด เนื่องจากเป็นจุดเชื่อมต่อระหว่างอุปกรณ์ FortiGate เข้ากับบริการ Active Directory ซึ่งหากบัญชีดังกล่าวได้รับสิทธิ์การใช้งานที่เกินความจำเป็น ก็อาจขยายความรุนแรงและผลกระทบของการเจาะระบบให้สูงขึ้นอย่างมาก
อย่างไรก็ตาม การเข้าถึงสิทธิ์เพื่อสืบค้นข้อมูล LDAP โดยทั่วไป ไม่ได้เป็นการมอบสิทธิ์ระดับผู้ดูแลระบบโดยอัตโนมัติ ซึ่งรายงานก่อนหน้านี้เกี่ยวกับการขโมยไฟล์การตั้งค่าของ FortiGate ได้แสดงให้เห็นว่าเป็นช่องทางสำคัญที่ทำให้เครือข่ายภายในองค์กรสามารถถูกเข้าถึงโดย Hacker ได้
แนวทางปฏิบัติเพื่อรับมือของ Fortinet กำหนดให้ผู้ดูแลระบบสั่งปิดเซสชันของผู้ดูแลระบบและบริการ VPN ทั้งหมดในทันที, ทำการรีเซ็ตข้อมูลยืนยันตัวตน , บังคับใช้การยืนยันตัวตนแบบหลายปัจจัย (MFA), อัปเดตเฟิร์มแวร์ให้เป็นเวอร์ชันล่าสุด ตลอดจนจำกัดสิทธิ์การเข้าถึงส่วนควบคุมการจัดการระบบ
ทีมรักษาความปลอดภัยควรเปรียบเทียบการตั้งค่าปัจจุบันกับไฟล์การตั้งค่าที่เชื่อถือได้ และตรวจสอบบันทึกเหตุการณ์ (Logs) ของทั้งไฟร์วอลล์และ Domain Controller เพื่อค้นหากิจกรรมที่ผิดปกติ นอกจากนี้จากข้อมูลการตั้งค่าที่ตรวจพบ ทีมงานควรตรวจสอบรหัสผ่านการเชื่อมต่อ LDAP รหัสคลัสเตอร์ และข้อมูลประจำตัวเซิร์ฟเวอร์อีเมลด้วย
สำหรับผู้ตรวจสอบ ควรดำเนินการตรวจสอบสิทธิ์ความเป็นเจ้าของของบัญชีผู้ดูแลระบบที่เกิดขึ้นซ้ำ ๆ เช่น fgtsecure และ forticloud-sync ก่อนที่จะด่วนสรุปว่าเป็นบัญชีที่ไม่ได้รับอนุญาต เนื่องจากชื่อบัญชีเพียงอย่างเดียวไม่สามารถใช้เป็นหลักฐานยืนยันกิจกรรมที่เป็นภัยคุกคามได้
ที่มา : Cybersecuritynews
You must be logged in to post a comment.